




1. 凭据泄露自查(开源)
扫描本机配置与工作目录,识别明文写入的密钥与凭据。
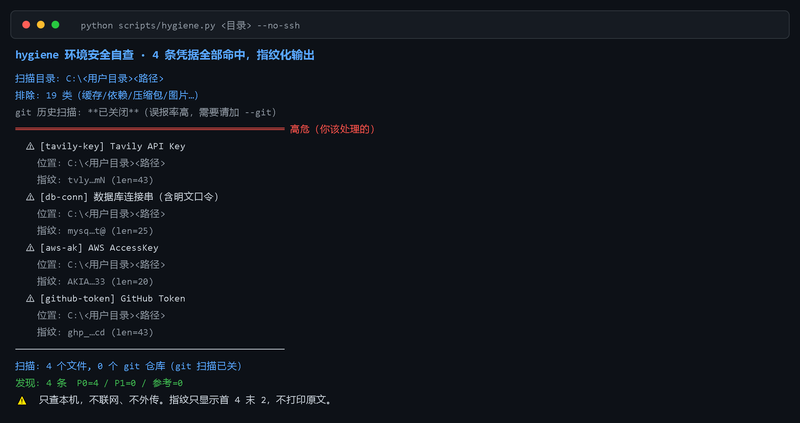
覆盖 API Key、访问令牌、数据库连接串、私钥文件等 10 类模式。
2. 来源分层,零误报优先
区分"自己的目录"与"第三方代码/测试靶场",
后者标注为参考信息而不报为风险。
已知公开示例凭据(如厂商官方文档中的样例)直接排除。
3. 指纹化输出
仅显示凭据首尾片段与长度,不打印完整内容。
全程本地运行,不联网、不外传、不写入任何日志。
4. SSH 私钥权限检查
定位操作系统差异:Linux/macOS 检查文件权限位,
Windows 检查访问控制列表中是否存在宽泛用户可读。
5. git 历史检查(可选)
扫描提交历史中的凭据痕迹,用于发现已提交到仓库的密钥。
6. 跨平台命令行工具
纯 Python 标准库实现,无需安装第三方依赖。
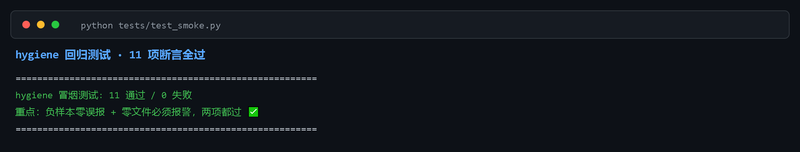
项目含 11 项回归测试断言与 CI 流程。



点击空白处退出提示
评论