

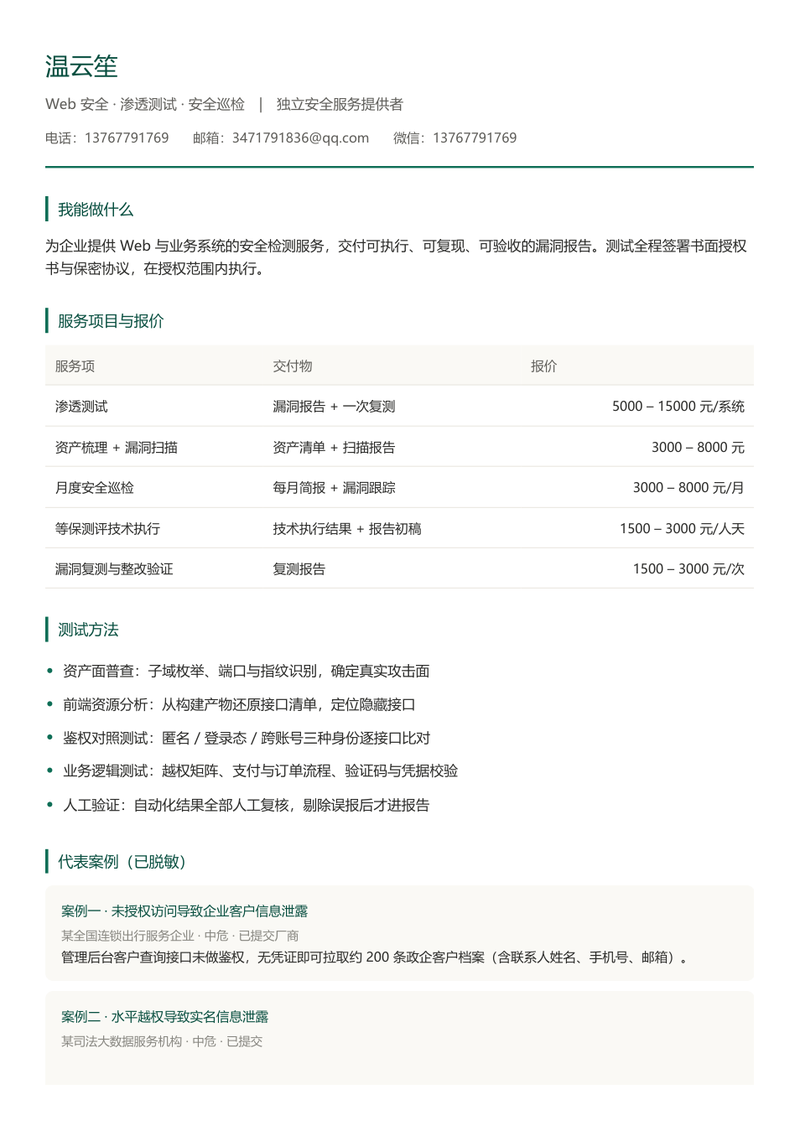
面向互联网、政企、连锁门店等拥有对外业务系统的企业。典型场景包括:业务系统上线前的安全体检、SRC 与安全众测项目验收、等保测评前的漏洞自查、外包开发交付前的安全把关。企业最关心的三类问题——客户数据会不会被越权拉走、后台能不能被绕过登录、文件上传能不能拿到服务器权限。


点击空白处退出提示



面向互联网、政企、连锁门店等拥有对外业务系统的企业。典型场景包括:业务系统上线前的安全体检、SRC 与安全众测项目验收、等保测评前的漏洞自查、外包开发交付前的安全把关。企业最关心的三类问题——客户数据会不会被越权拉走、后台能不能被绕过登录、文件上传能不能拿到服务器权限。
交付物分三块:①《渗透测试报告》,含执行摘要、风险统计、逐条漏洞的复现步骤(请求与响应原始报文)、危害与影响面分析、修复建议及代码级示例;②《复测确认单》,修复后逐条复测并给出结论;③《授权书 / 保密协议》模板,测试前签书面授权,范围、时间窗、禁止操作项全部写死。沟通上按甲方节奏出日报,高危漏洞 2 小时内电话直报。
以黑盒为主、白盒补充推进:信息收集(子域、端口、指纹、历史泄露)→ 攻击面梳理并按业务价值排序 → 手工验证为主,afrog 与 nuclei 仅作覆盖度兜底,避免扫描器噪音 → 重点打三类问题:未授权访问、越权(水平与垂直)、上传与文件操作。以一起政企客户案例为例:业务后台存在未鉴权查询接口,未登录即可拉取 200 余条政企客户记录(含联系人手机、邮箱),按“未授权访问导致客户信息泄露”定级,并给出接口鉴权改造方案,修复后复测通过。全程只读验证,不做破坏性操作。



评论