

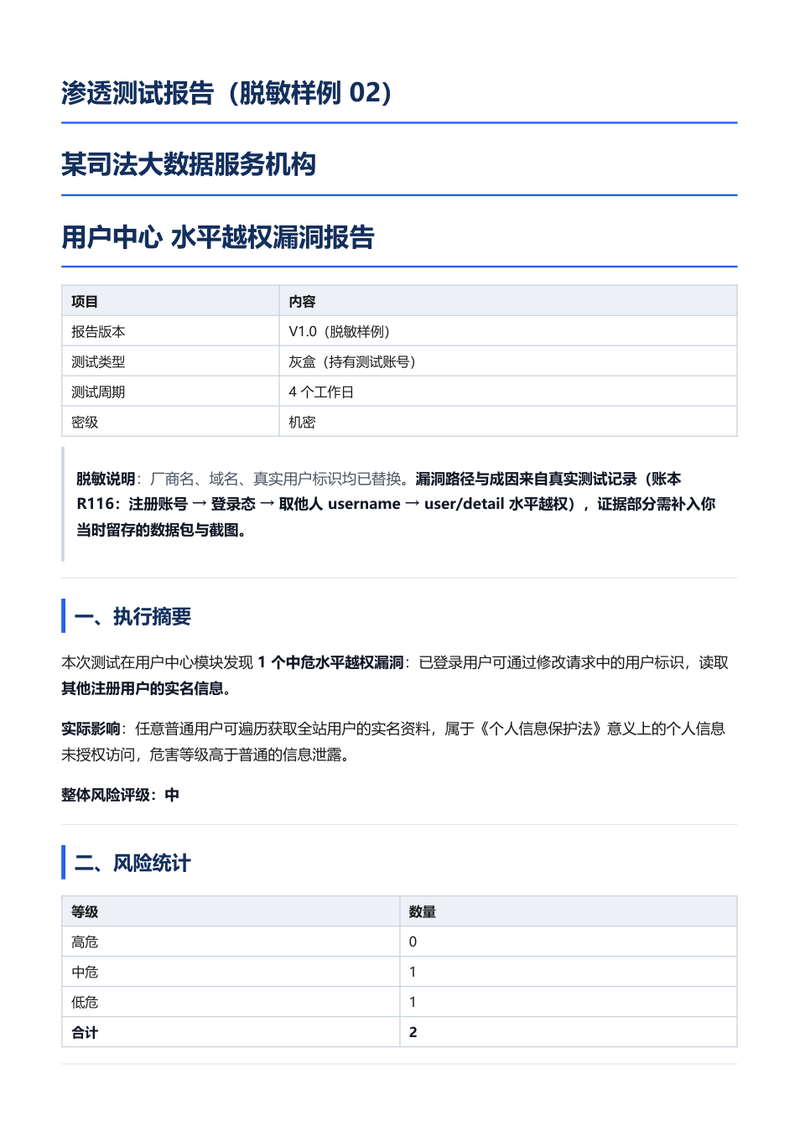
客户是一家做司法大数据服务的机构,用户需实名注册后才能查询裁判文书与关联企业信息,账号档案里存着真实姓名、身份证号、手机号和所属单位。这类系统一旦出现越权,泄露的不是普通业务数据,而是可以直接用于定向诈骗的自然人信息,必须按个人信息保护的合规标准来测。


点击空白处退出提示



客户是一家做司法大数据服务的机构,用户需实名注册后才能查询裁判文书与关联企业信息,账号档案里存着真实姓名、身份证号、手机号和所属单位。这类系统一旦出现越权,泄露的不是普通业务数据,而是可以直接用于定向诈骗的自然人信息,必须按个人信息保护的合规标准来测。
交付一份可直接进安全评审会的渗透测试报告:执行摘要写清风险结论与业务影响;风险统计按高/中/低分级;每条漏洞给完整复现链路,包括正常请求、被篡改的请求、服务端响应原始报文,以及从公开列表接口取到他人标识的过程;危害分析落到具体后果,比如可批量遍历、涉及身份证号、触犯哪条合规要求;修复建议分治本与治标,治本方案给出服务端应以会话为准的改造方向,并附复测验证方法。
先做登录态对照:同一接口分别用匿名和普通账号请求,看返回差异;再建越权矩阵,把请求里的用户标识逐个替换成他人的,观察服务端是否校验归属;然后用公开列表接口拿到的用户名做连续遍历,确认不是单点问题而是可批量;最后把整个过程的时间戳、请求报文、响应截图整理成证据链,并给出复测用例。

评论