

面向中小微企业、教育行业及互联网业务团队,提供标准化渗透测试与安全评估服务。这类客户通常缺乏专职安全团队,但面临等保合规、官网及业务系统弱口令、配置缺陷、OWASP Top 10 漏洞、API 接口暴露、小程序/APP 资产不清等风险。服务覆盖外网资产梳理、Web/API 漏洞验证、基础代码审计、内网域渗透评估及修复建议输出,交付可直接用于安全评审和开发修复的测试报告,帮助客户在有限预算内完成基线安全排查与风险闭环。


点击空白处退出提示



面向中小微企业、教育行业及互联网业务团队,提供标准化渗透测试与安全评估服务。这类客户通常缺乏专职安全团队,但面临等保合规、官网及业务系统弱口令、配置缺陷、OWASP Top 10 漏洞、API 接口暴露、小程序/APP 资产不清等风险。服务覆盖外网资产梳理、Web/API 漏洞验证、基础代码审计、内网域渗透评估及修复建议输出,交付可直接用于安全评审和开发修复的测试报告,帮助客户在有限预算内完成基线安全排查与风险闭环。
本服务以“标准化流程 + 可复用工具链 + 商业报告交付”为核心,包含以下模块:
资产梳理与信息收集:域名、IP、端口、服务指纹、后台入口、API/Swagger 接口、小程序与 APP 基础资产发现。
Web/API 漏洞检测与验证:覆盖 SQL 注入、XSS、CSRF、SSRF、文件上传、反序列化等常见漏洞,结合 Burp Suite、Nuclei 进行验证与复现。
基础代码审计:针对 PHP、Python、Java 服务端代码,分析 ThinkPHP、SpringBoot 等常见框架的典型安全问题。
前端 JS 逆向与接口分析:对 RESTful、Swagger 等 API 进行安全测试,具备基础小程序、APP 反编译与动态调试能力。
内网渗透评估:在授权范围内进行权限提升、横向移动、Kerberos 等常见攻击路径验证。
云与容器基础安全测试:Docker、Kubernetes 及云服务配置安全检查。
自动化与报告交付:编写简单 POC/EXP 与 Nuclei YAML 模板,按 CVSS v3.1 评级,输出包含执行摘要、漏洞详情、复现步骤、影响范围、修复建议的标准化报告。
我负责整体测试流程设计、工具链搭建、漏洞验证与报告模板撰写。技术栈包括 Burp Suite、Nuclei、Nmap、Wireshark、Python、Linux/Windows、Docker/Kubernetes 基础环境。实现亮点:将 SRC 漏洞复现报告经验转化为商业渗透测试报告模板,按 CVSS v3.1 进行风险评级,报告结构包含执行摘要、测试范围与授权、测试方法、漏洞详情、修复建议与附录;利用 Python 编写基础信息收集脚本,编写 Nuclei YAML 模板提升重复检测效率;针对 API、小程序和 APP 场景补充 JS 逆向与接口分析流程。难点在于:在授权范围内平衡测试深度与生产环境稳定性,确保不触发业务告警;对客户资产和测试结果进行脱敏处理;将内网域渗透、代码审计、云容器检查等不同技术面统一到一套可交付的报告框架中。
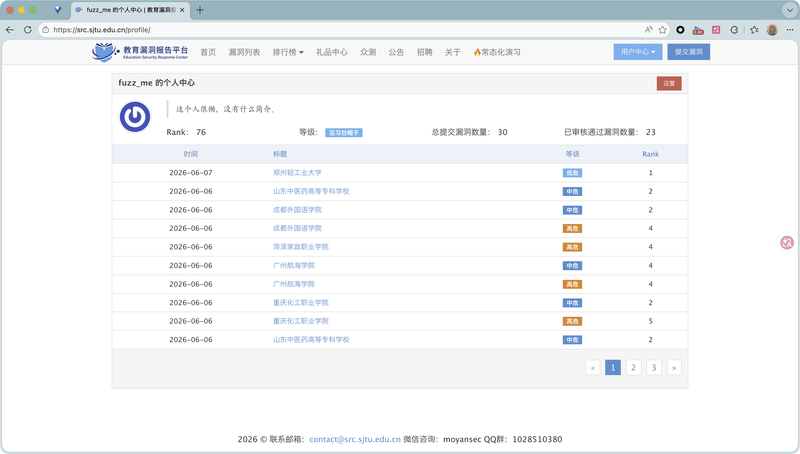
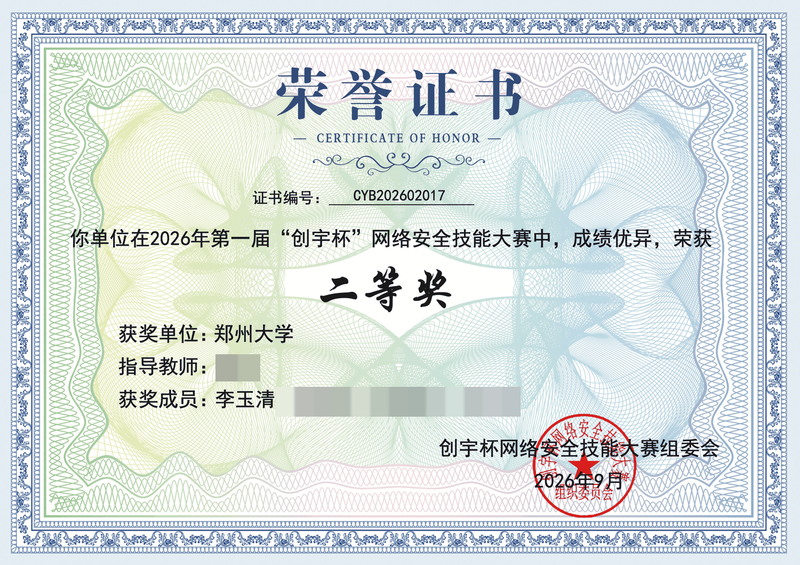
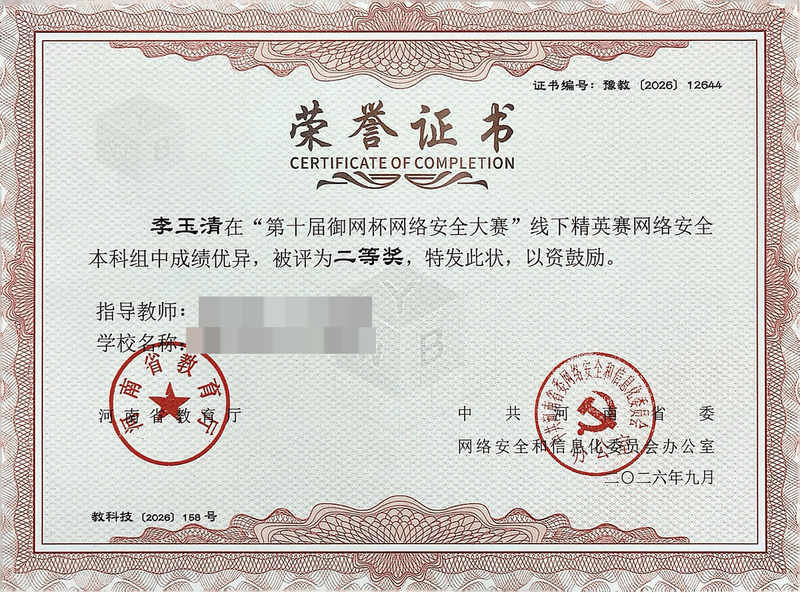
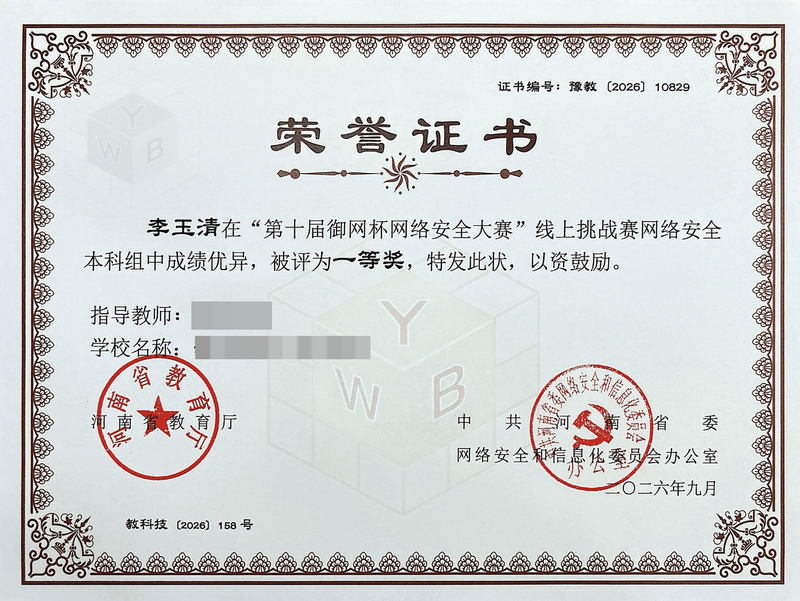
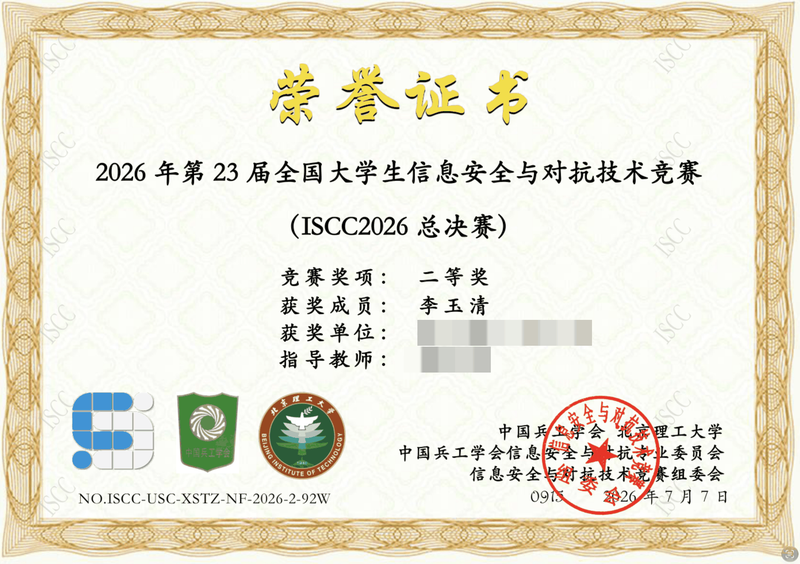
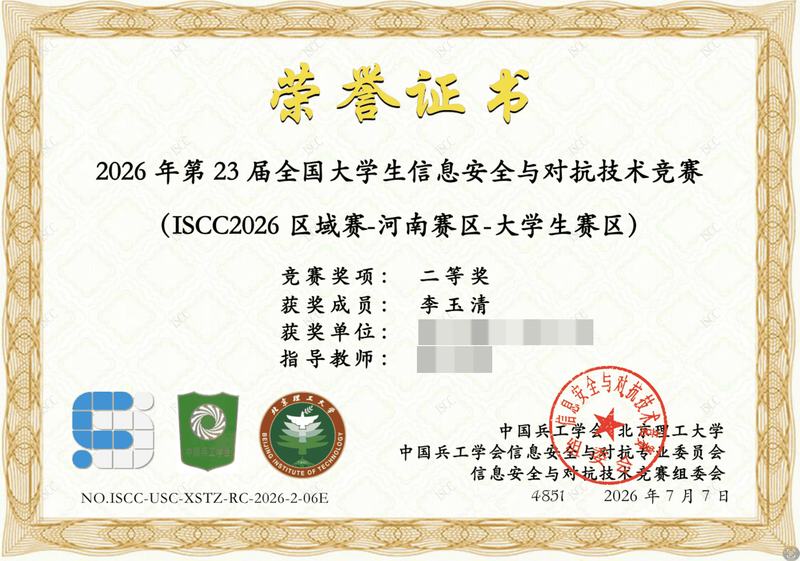
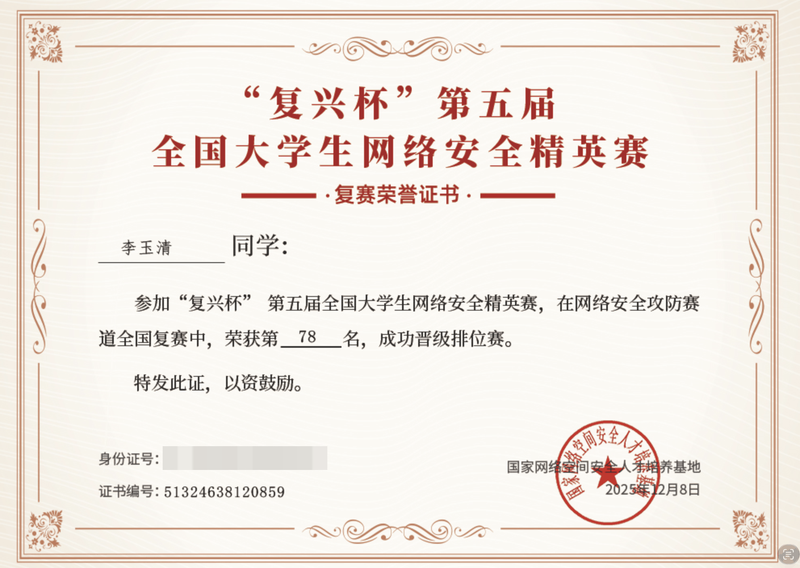
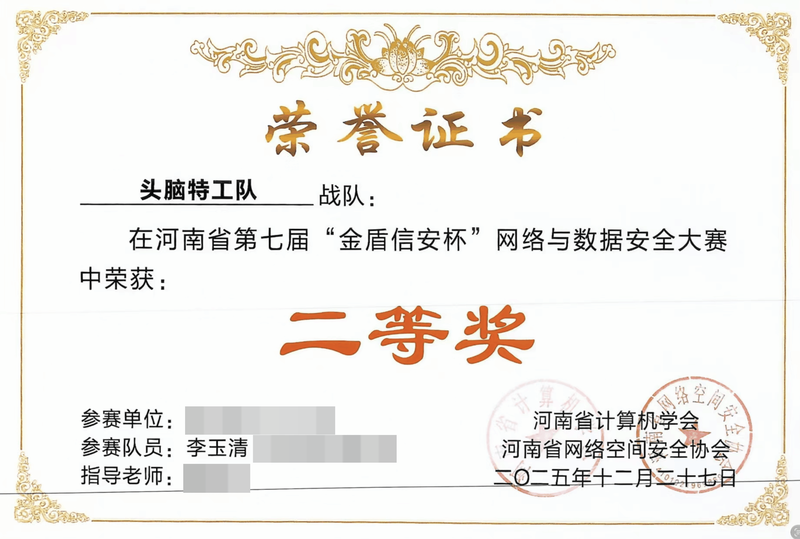
报告内容因合规要求,我本地不能留档,实例图片只能放几个在校期间打比赛的奖项。望审核和用人单位海涵。

评论