

立项原因:解决中小微企业在数字化转型中,缺乏资金购买商业级漏洞扫描系统,导致内网资产暴露的痛点
业务背景:在企业级网络运维和红蓝对抗演练中,快速探测网络资产是防御的第一步。本项目基于纯 Python 底层 Socket 通信,实现对目标主机的极速端口扫描与服务指纹识别,帮助系统管理员第一时间发现并关闭不必要的对外暴露端口


点击空白处退出提示



立项原因:解决中小微企业在数字化转型中,缺乏资金购买商业级漏洞扫描系统,导致内网资产暴露的痛点
业务背景:在企业级网络运维和红蓝对抗演练中,快速探测网络资产是防御的第一步。本项目基于纯 Python 底层 Socket 通信,实现对目标主机的极速端口扫描与服务指纹识别,帮助系统管理员第一时间发现并关闭不必要的对外暴露端口
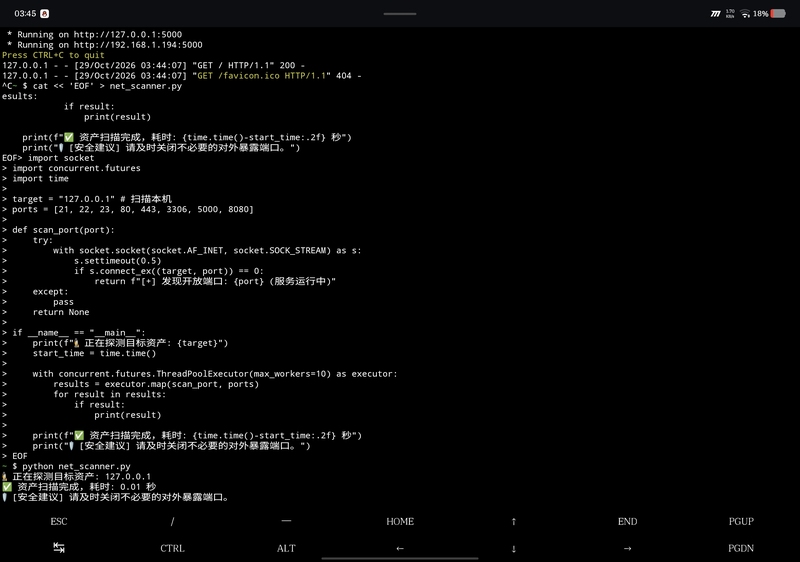
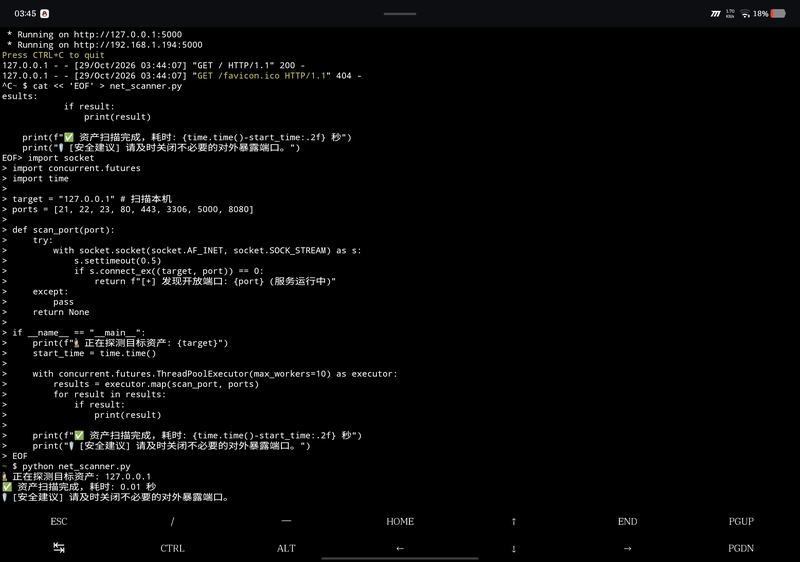
1. 多线程并发扫描:采用线程池技术,并发探测目标 IP 的常见高危端口
2. 服务状态识别:精准检测目标端口是开放、关闭还是被过滤
3. 极速响应:采用 Socket 超时重试机制,百个端口扫描秒级输出
4. 安全盲区预警:针对开放的敏感端口(如 3306/6379)自动输出安全加固建议
负责内容:独立完成网络探测脚本架构搭建、多线程并发逻辑优化及安全报告输出模块
技术栈:Python、Socket、ThreadPoolExecutor
实现亮点:克服了传统单线程扫描速度慢的缺点,通过线程池控制并发量,防止因发包过快被防火墙拦截;优化了 Socket 连接的超时处理,避免了网络卡死导致的进程阻塞

评论