

传统 VPN 把内网端口直接暴露在公网,一旦凭证泄露或终端失陷,攻击者即可横向移动、批量扫描探测,企业远程办公与第三方运维接入成为最大的攻击面。制造、金融、政企等对数据安全敏感的行业,需要一套以永不信任、持续验证为原则的零信任接入方案:业务端口默认隐身、访问按用户与应用临时授权、并依据终端安全状态与访问行为持续评估风险,用来替代传统 VPN 远程接入。


点击空白处退出提示



传统 VPN 把内网端口直接暴露在公网,一旦凭证泄露或终端失陷,攻击者即可横向移动、批量扫描探测,企业远程办公与第三方运维接入成为最大的攻击面。制造、金融、政企等对数据安全敏感的行业,需要一套以永不信任、持续验证为原则的零信任接入方案:业务端口默认隐身、访问按用户与应用临时授权、并依据终端安全状态与访问行为持续评估风险,用来替代传统 VPN 远程接入。
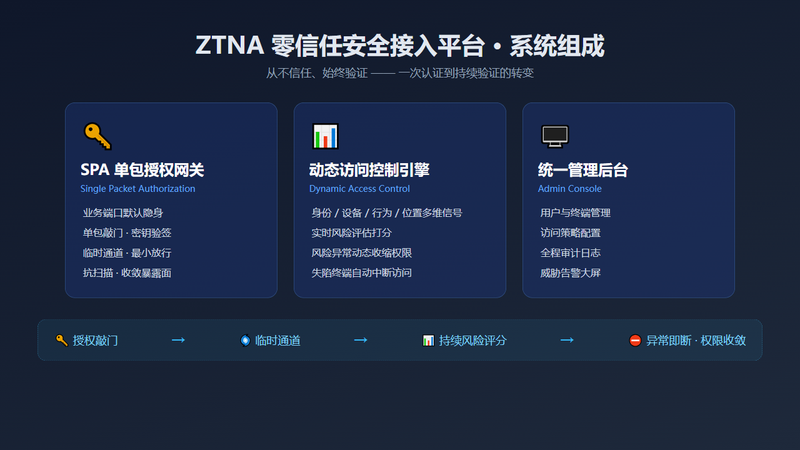
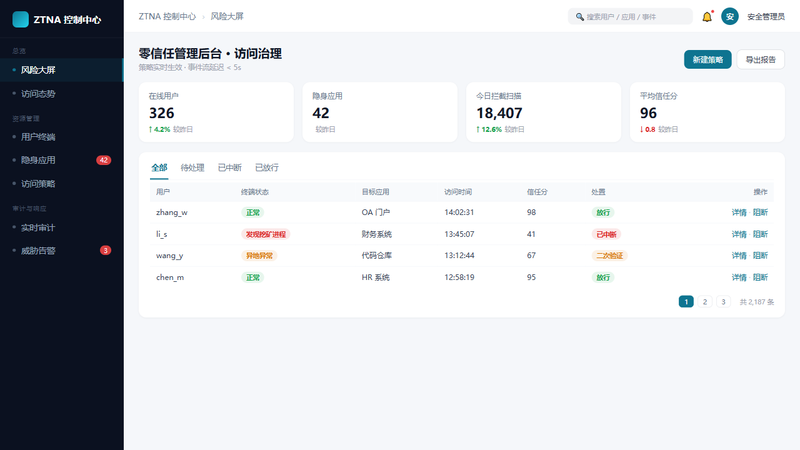
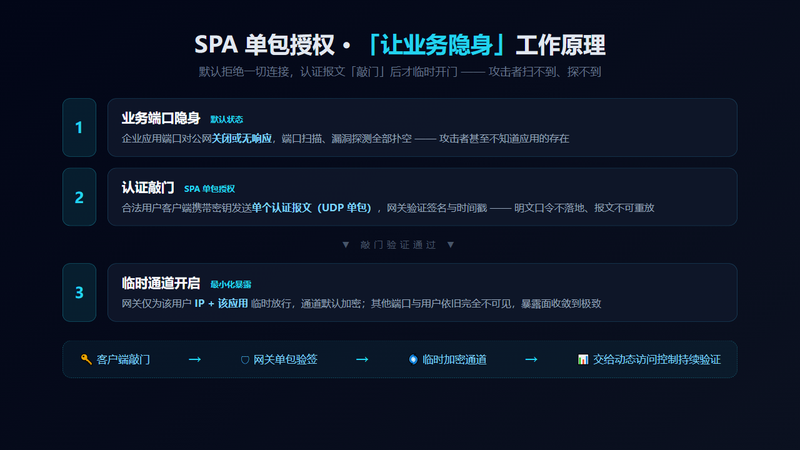
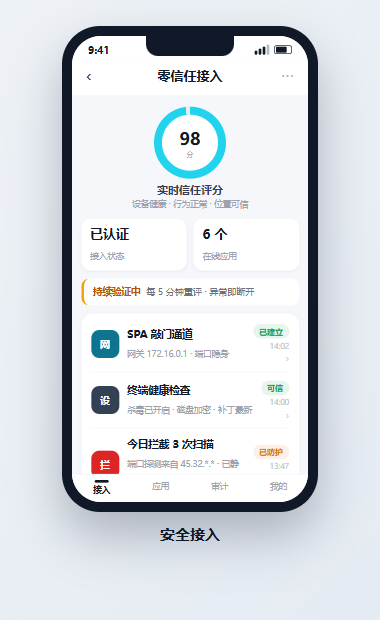
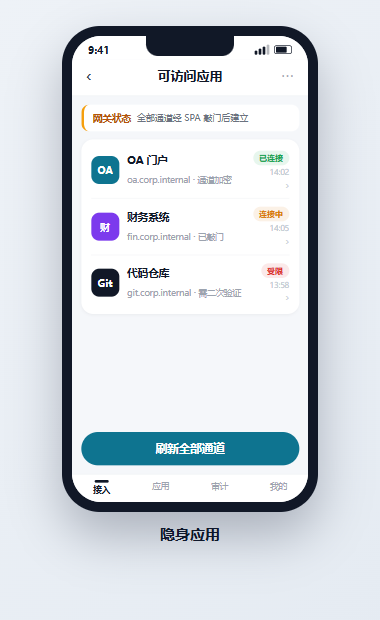
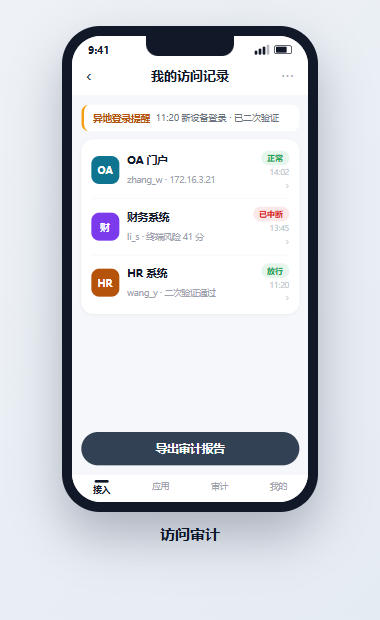
平台包含四个核心模块:一是 SPA 单包授权网关,业务端口默认关闭且无响应,客户端携带密钥发送 UDP 单包认证报文敲门,网关验签通过后仅为该用户与该应用临时开通通道,最大限度收敛暴露面,并支持时间戳防重放;二是动态访问控制引擎,持续采集用户身份、设备安全状态、访问行为、地理位置等多维信号并实时计算信任分,发现终端失陷或行为偏离常态时自动收缩权限或中断访问,实现从一次认证到持续验证;三是统一管理后台,提供用户与终端管理、隐身应用与策略配置、信任分模型调参、实时审计日志与威胁告警,支持纳管应用清单维护与 AD/LDAP/自建身份源对接;四是安全接入客户端,提供 SPA 敲门认证、加密通道状态与信任分展示、历史访问记录查询。
我负责架构设计与核心开发:SPA 单包报文验签与业务端口隐身实现、时间戳防重放机制、动态访问控制引擎的信任分模型与风险处置策略、统一管理后台(前后端)与安全接入客户端,并输出全部源码与部署文档。技术栈为 Go / C++ / Vue / K8S,45 个自然日内交付,含部署上线协助 1 次与 3 次免费修改。

评论