

本系统专为高客单价、重资产、多员工协作的实体门店场景设计。业务涵盖收银流水防飞单、多门店多租户隔离管理、以及员工越权操作拦截。通过底层 HMAC 哈希链加密与高并发防超卖机制,为网咖、电竞酒店、连锁餐饮等 B 端企业提供金融级的数据安全与防内鬼保障。


点击空白处退出提示



本系统专为高客单价、重资产、多员工协作的实体门店场景设计。业务涵盖收银流水防飞单、多门店多租户隔离管理、以及员工越权操作拦截。通过底层 HMAC 哈希链加密与高并发防超卖机制,为网咖、电竞酒店、连锁餐饮等 B 端企业提供金融级的数据安全与防内鬼保障。
1. 底层防篡改审计(核心):采用自研 HMAC 哈希链技术,对交易流水、操作日志进行单向加密。任何内部人员企图修改数据库飞单、漏单,都会触发哈希校验失败并报警,彻底杜绝内鬼。
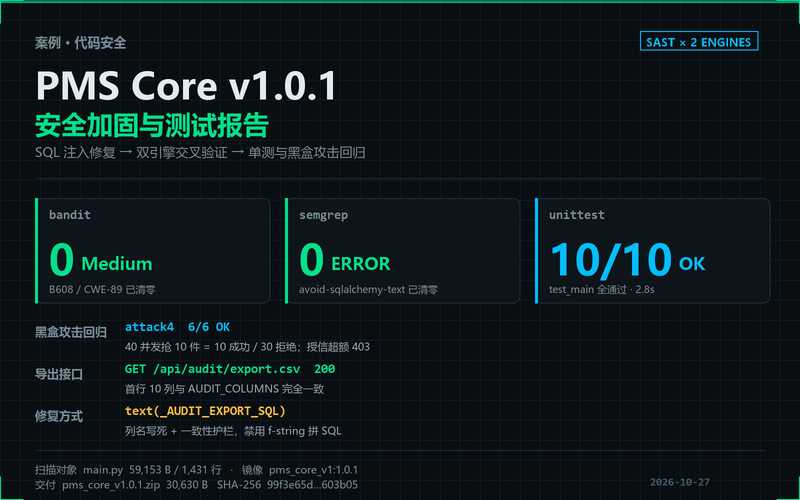
2. 高并发防超卖机制:内置严格的事务与并发控制,经 40 并发压测,库存与授信额度绝不超卖,完美拦截越权操作。
3. 多租户数据隔离(SaaS):支持多门店、多租户独立管理,具备严格的越权访问拦截与权限分级体系,数据完全隔离。
4. 可视化收银大屏:基于 Vue + ElementUI 构建,实时展示门店流水、异常告警与操作日志追踪,老板随时随地查账。
1. 全栈技术选型:后端基于 Python 语言开发,保障高并发下的业务处理性能;数据层采用 NoSQL 结合关系型数据库混合存储;前端基于 Vue + ElementUI 构建响应式管理后台。
2. 防篡改审计链路(难点):摒弃传统单纯依赖数据库权限的做法,在代码底层实现 HMAC 哈希链。每一笔流水操作均与前序操作哈希绑定,任何修改都会导致整条链断裂,从密码学层面实现了不可篡改。
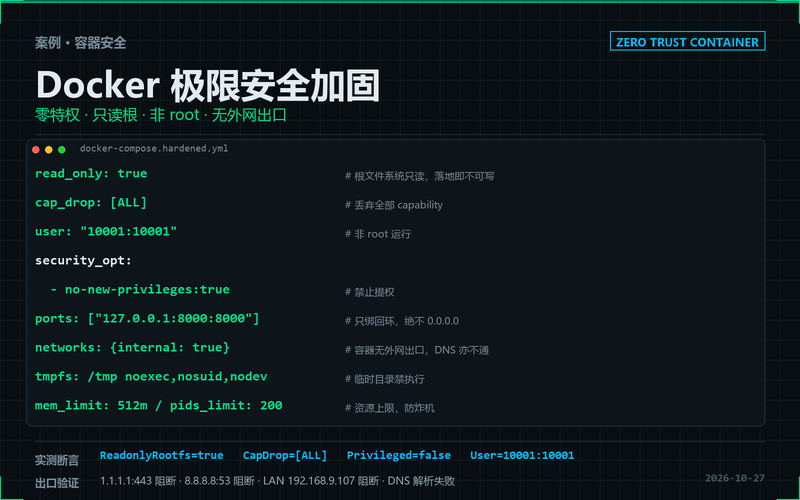
3. 容器化极限安全交付:私有化交付全面采用 Docker。配置 read_only: true 确保根文件系统只读,剥离所有 Linux Capabilities,使用非 root 用户运行,且容器网络全隔离。杜绝了容器逃逸与横向渗透风险。
4. 自动化质量门禁:项目引入了严苛的 CI 流程,代码必须通过 bandit 与 semgrep 双引擎 SAST 扫描(实测 0 高危漏洞),且通过 10/10 单元测试与 6/6 黑盒攻击拦截测试,确保交付代码的绝对健壮性。

评论