

服务容器化之后,镜像分散在各人本地与临时 registry 中,缺乏统一的存储、权限与清理机制,既浪费磁盘又难以审计"某个镜像从哪来、谁推的"。需要一套带项目隔离与权限控制的私有镜像仓库。


点击空白处退出提示



服务容器化之后,镜像分散在各人本地与临时 registry 中,缺乏统一的存储、权限与清理机制,既浪费磁盘又难以审计"某个镜像从哪来、谁推的"。需要一套带项目隔离与权限控制的私有镜像仓库。
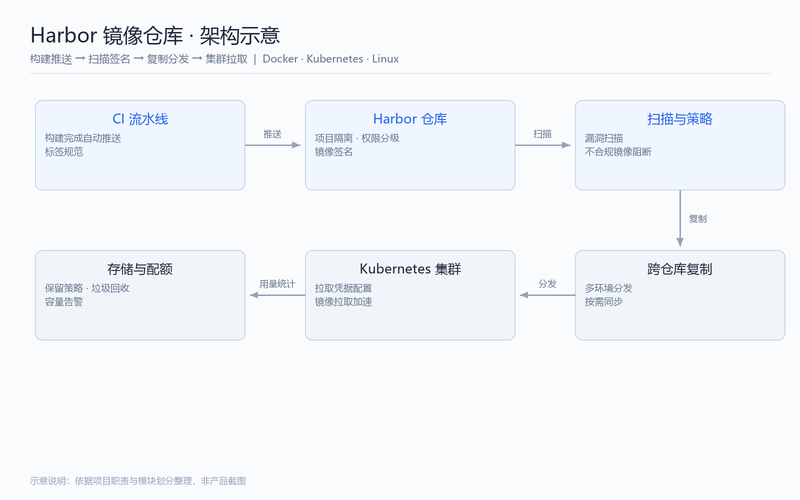
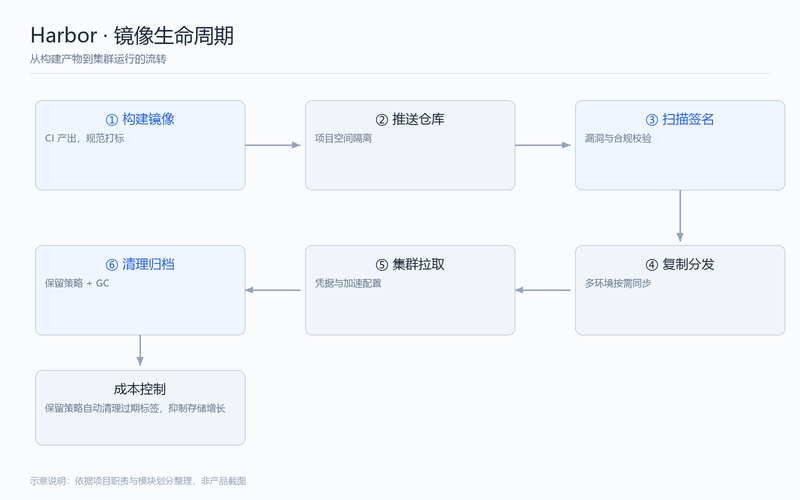
提供按项目划分的镜像仓库空间,支持成员权限分级、镜像签名与漏洞扫描;配置跨仓库复制,满足多环境分发需求;制定保留策略自动清理过期标签,控制存储增长;与 CI 流水线集成,构建完成即推送并打标签,保证部署产物可追溯。
我负责 Harbor 的部署、升级与日常维护:规划项目与用户权限模型,配置复制规则与垃圾回收策略;处理镜像推送失败、存储告警与证书续期等问题;配合 Kubernetes 集群完成镜像拉取凭据配置。

评论