1、立项背景与产品问题
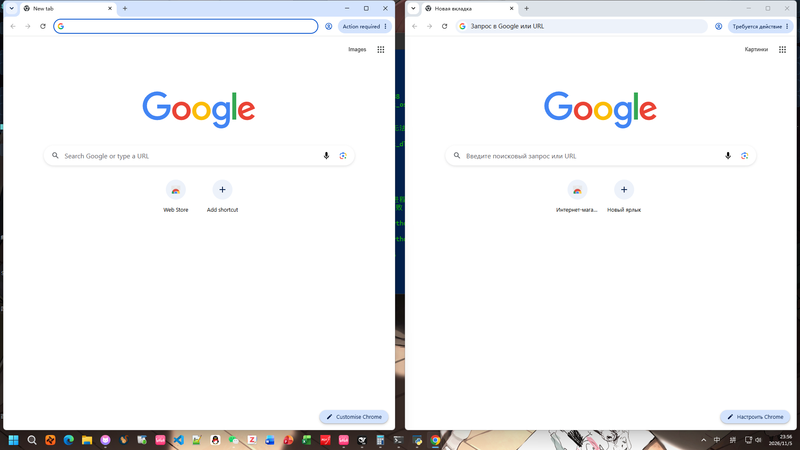
同一台 Windows 电脑上,很多客户端软件都做了单实例限制和设备风控:多个账号登录互相顶号,多个实例共享同一份注册表和用户目录,导致配置冲突、缓存串号,还会被服务端判定为同一台设备而限流封号。传统解法是装虚拟机或备多台机器,成本高、切换慢,也不适合需要频繁并行操作的场景。
2、行业场景与业务背景
这类需求集中在电商多店运营、自媒体多账号管理、软件兼容性测试、游戏多开等场景。业务方的核心诉求是:在一台物理机上隔离出多个互不干扰的运行环境,每个环境拥有独立的文件视图、注册表分支、进程树和硬件标识,且不依赖虚拟机、开箱即用。
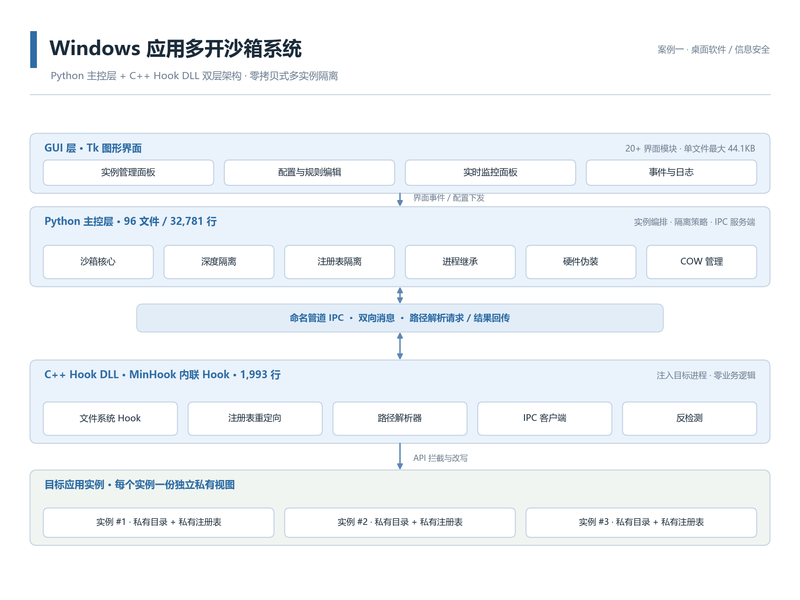
系统由五大模块组成:
(1)沙箱核心:创建、启动、销毁沙箱实例,管理生命周期与资源配额;
(2)文件系统虚拟化:通过 API Hook 拦截文件读写,把实例的写入重定向到私有目录,采用写时复制,原始安装文件不被污染;
(3)注册表隔离:拦截注册表 API,把 HKCU 下的写入重定向到实例私有分支;
(4)环境伪装:虚拟化磁盘序列号、网卡 MAC、主板与 BIOS 标识、计算机名等硬件指纹,保证同一实例内多处读取结果一致;
(5)GUI 管理台:实例列表、启停控制、实时监控面板、日志与残留清理。
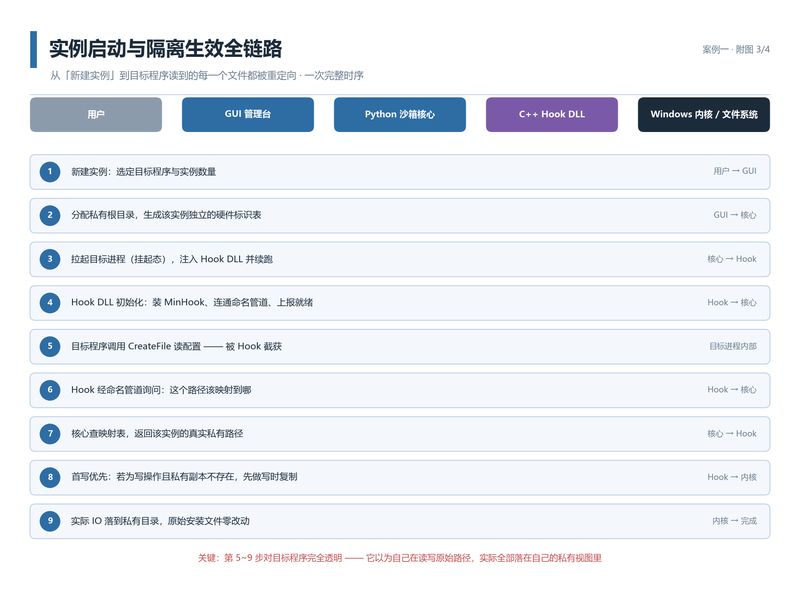
业务流程:打开管理台 → 新建实例(选择目标程序路径与实例数量)→ 系统分配私有根目录并生成独立硬件标识 → 点击启动,主进程注入 Hook 模块后拉起目标程序 → 目标程序的文件、注册表、进程访问被实时重定向到私有视图 → 可同时运行多个实例、各自登录不同账号 → 关闭实例时按策略保留或一键清理私有目录。
1、整体架构与技术栈
整体是「Python 主控 + C++ 注入层」的双进程架构。Python 侧负责业务编排(实例管理、路径规划、策略下发、界面),用 Tk 构建,通过命名管道与注入到目标进程内的 C++ 模块通信;C++ 侧基于 MinHook 实现对内核转发函数的 inline Hook,拦截文件、注册表、进程创建相关 API,把请求转发给主控解析出真实路径后再执行。Hook 必须运行在目标进程地址空间内且对性能敏感,所以用 C++;路径规划、冲突判定、实例元数据管理这类逻辑变更频繁,放在 Python 里迭代快。
2、负责范围与量化结果
独立开发者,负责从架构设计到全部编码。规模:Python 侧 96 个源文件约 3.3 万行,C++ 侧 6 个源文件约 2000 行。落地能力:文件系统写时复制隔离、注册表重定向、进程继承(父实例拉起的子进程自动归属同一沙箱)、硬件标识虚拟化、异常退出后的残留清理,以及 20 余个界面模块组成的监控台。
3、难点与解决方案
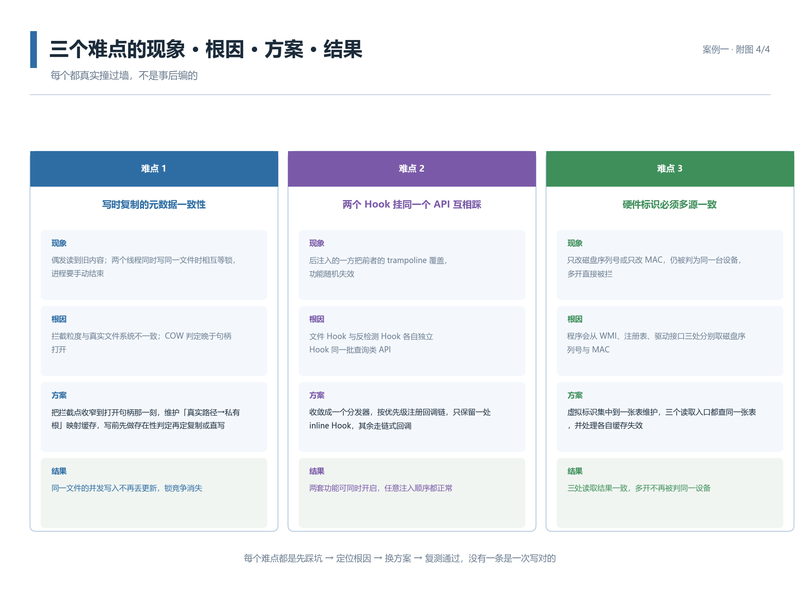
难点一:写时复制的元数据一致性。程序大量使用「先读后写」和文件锁,COW 判定粒度与真实文件系统不一致会读到旧内容或锁竞争死锁。解决办法是把拦截点收窄到打开句柄那一刻,用真实路径与私有根目录做映射表缓存,写操作前先判定存在性再决定复制还是直写。
难点二:两个 Hook 挂同一个 API 互相踩。文件 Hook 与反检测 Hook 都要处理文件查询类 API,后注入者的 trampoline 会覆盖前者。解决办法是统一到一个分发器,按优先级注册回调链。
难点三:硬件标识必须多源一致。程序会从 WMI、注册表、驱动接口三处取磁盘序列号和 MAC,只改一处就会被识破。解决办法是把虚拟标识集中到一张表维护,三个读取入口都查同一张表,并处理各自缓存的失效。
声明:本文仅代表作者观点,不代表本站立场。如果侵犯到您的合法权益,请联系我们删除侵权资源!如果遇到资源链接失效,请您通过评论或工单的方式通知管理员。未经允许,不得转载,本站所有资源文章禁止商业使用运营!

下载安装【程序员客栈】APP
实时对接需求、及时收发消息、丰富的开放项目需求、随时随地查看项目状态







评论