【立项原因】
目前中小企业在日常安全自查中,普遍面临传统自动化扫描器“误报率高(如假 200 页面)、合规风险大、且无法检测复杂业务逻辑漏洞”的痛点。
【行业场景与业务背景】
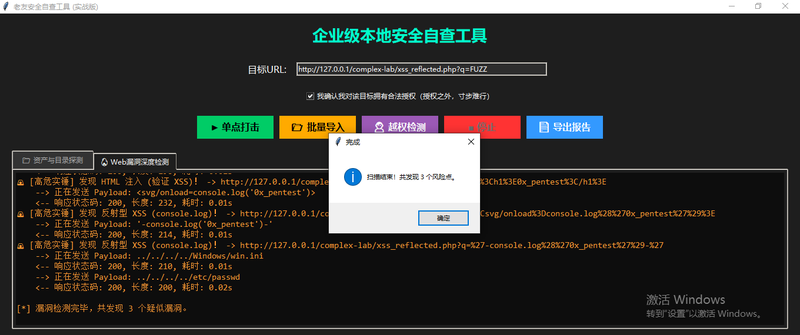
本项目(SafeScanner)旨在为企业提供一个轻量级、高精准的 Web 安全自查方案。利用 Python 独立研发,内置了“软 404 白名单过滤机制”以大幅降低无效漏洞的误报;同时在底层封装了物理级授权域名拦截,确保企业安全测试绝不越界;并专门针对 API 接口增加了越权检测引擎。最终生成可视化、带有中文修复建议的报告,帮助开发团队快速定位并闭环漏洞。已在多个真实的本地 Web 靶场及授权资产中验证了其高可用性与合规性。
本项目是一款专为中小型企业量身定制的轻量级 Web 安全自查工具(SafeScanner)。核心功能模块包含:
1.目录探测引擎:内置实战级高价值路径字典,独创“软 404 假 200 过滤”机制,通过计算响应哈希与长度基准,自动剔除无意义的假报错,大幅降低误报率。
2.漏洞深度检测:针对带参数的 API 接口,进行无害化 SQL 注入探测(基于时间盲注延时)、反射型 XSS 探测(使用 console.log 进行安全验证)以及敏感文件读取测试。
3.API 越权检测:专门针对水平越权(IDOR)设计,自动遍历参数 ID,配合敏感数据正则库(如手机号、身份证格式),精准定位数据泄露风险。
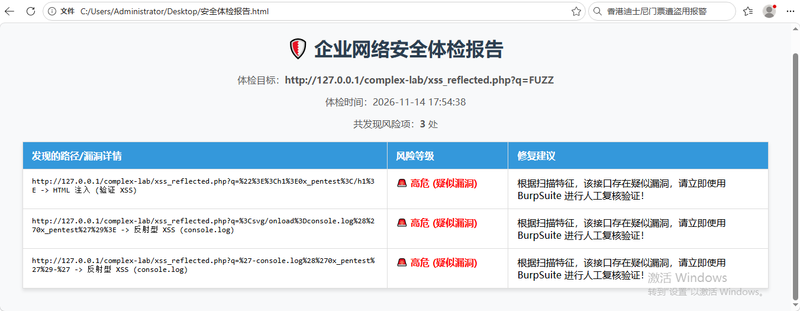
4.自动化报告生成:扫描结束后,一键导出精美排版的 HTML 安全体检报告,包含漏洞详情、风险定级及中文修复建议。
本项目由我独立从零设计并全栈开发。
负责任务:负责整体工具架构规划、UI 界面搭建(基于 Python Tkinter)、底层请求发包逻辑封装以及安全防护机制的研发。
技术栈与架构:Python、Requests、Tkinter、线程池并发控制。
实现亮点与难点:
1.物理级合规拦截:在底层重写了 session.request 方法。每次发包前,强制提取目标域名并与本地 auth_scope.txt 授权白名单比对,非授权目标直接触发物理级拦截抛出异常,确保安全测试绝对合规不越界。
2.智能降噪算法:针对企业系统常见的“假 200”自定义报错页,研发了响应长度区间比对与 MD5 哈希校验双重过滤算法,解决传统扫描器误报满天飞的核心痛点。
3.安全强制阀:在发包逻辑中封装了强制 1 秒延时和单线程机制,并在 WAF 触发时自动尝试内联注释等 Payload 变异变形绕过。
声明:本文仅代表作者观点,不代表本站立场。如果侵犯到您的合法权益,请联系我们删除侵权资源!如果遇到资源链接失效,请您通过评论或工单的方式通知管理员。未经允许,不得转载,本站所有资源文章禁止商业使用运营!

下载安装【程序员客栈】APP
实时对接需求、及时收发消息、丰富的开放项目需求、随时随地查看项目状态







评论