

项目面向电力能源行业的网络安全运营场景。随着服务器、操作系统、中间件和业务系统规模不断扩大,资产、版本、漏洞、暴露面、基线与弱口令信息分散在不同数据源中,人工盘点效率较低,漏洞处置指令难以快速定位受影响资产,单个IP、网段或业务系统的风险判断依赖安全专家经验,风险证据、责任归属和整改优先级也难以统一。项目因此建设风险评估智能体,通过自然语言完成资产检索、版本范围过滤、漏洞影响面分析、合规检查和综合风险评分,为安全运营人员提供可追溯、可复核的风险结论和整改依据。


点击空白处退出提示



项目面向电力能源行业的网络安全运营场景。随着服务器、操作系统、中间件和业务系统规模不断扩大,资产、版本、漏洞、暴露面、基线与弱口令信息分散在不同数据源中,人工盘点效率较低,漏洞处置指令难以快速定位受影响资产,单个IP、网段或业务系统的风险判断依赖安全专家经验,风险证据、责任归属和整改优先级也难以统一。项目因此建设风险评估智能体,通过自然语言完成资产检索、版本范围过滤、漏洞影响面分析、合规检查和综合风险评分,为安全运营人员提供可追溯、可复核的风险结论和整改依据。
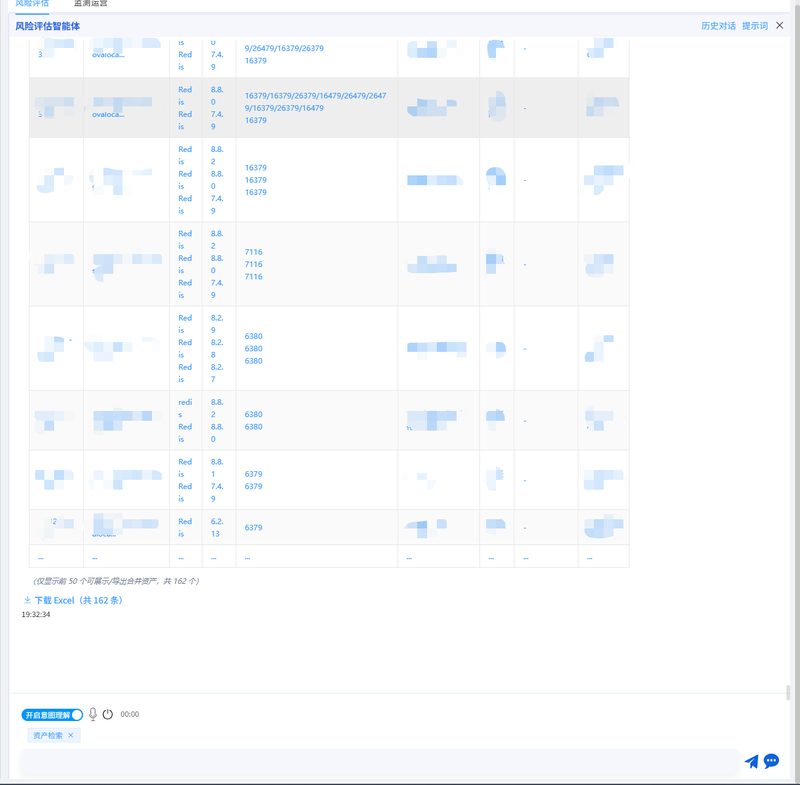
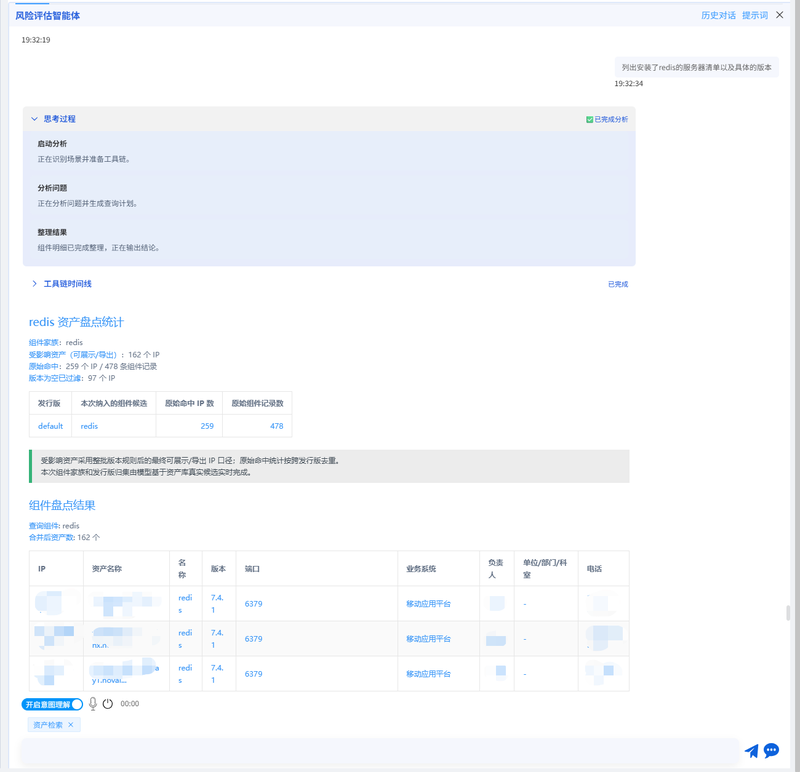
项目由场景路由、结构化规划与校验、只读数据查询、确定性风险评分、结论审阅、结果展示和审计留痕等模块组成。系统支持组件与版本盘点、主机资产盘点、CVE/CNNVD/CNVD漏洞影响面查询、基线与弱口令合规检查、漏洞处置指令批量排查,以及面向IP、网段、资产集合或业务系统的综合风险评估;复杂问题还可拆分为多个受控子计划执行。综合评估从主机画像、漏洞、暴露面、基线、弱口令和组件六类事实中采集证据,采用固定权重计算0~100分以及低危、中危、高危、严重四级结果。大模型负责理解用户意图、生成结构化计划和解释证据,数据库查询、版本比较、分页去重、聚合和风险评分由确定性程序完成,模型不直接生成SQL或修改业务数据。前端通过结构化SSE展示场景识别、思考摘要、工具调用时间线、Markdown结论、推荐追问、历史会话和Excel清单下载;证据不足时主动澄清并标注证据缺口,避免将“未查询到数据”错误解释为“没有风险”。
前端使用Vue 3建设风险评估对话界面,通过SSE实时展示分析步骤、工具调用和最终结果;智能体基于Python、FastAPI、Pydantic和Pydantic-AI实现Router、Planner、Validator、Executor、Reviewer五阶段编排。系统通过Pydantic模型约束路由与执行计划,只有经过校验的计划才能进入只读执行器;数据层围绕主机资产、组件版本、漏洞、基线、弱口令和暴露面建立统一查询能力,支持精确过滤、版本比较、分页、聚合及去重。综合风险采用确定性五维评分模型,大模型只能解释已获得的证据,不能覆盖评分结果。系统还实现了会话历史、提示词Profile、结构化Trace、证据缺口、置信度审阅、结果导出和异常澄清,并通过pytest单元测试及接口集成测试验证主要场景和安全边界。

评论