该需求是基于甲方上级部门要求产生,结合甲方实际情况进行的安全加固工作。服务器运维工作需要大量通过远程完成,先前主要采用vpn+动态密钥,vpn造成运维网络链路拖长,而且不稳定。动态密钥需要临时由运维告知操作人。服务器部署的服务被技术安装人员开启了高危端口被网警警告整改,远程端口长期处于被扫描和撞库的情况中,服务器上的其他开放端口也在扫描和攻击范围中,该机构对网络安全有较高要求。
1、服务只能通过ssh证书绑定的https域名访问,其他访问方式全部屏蔽。
2、服务器运维远程可通过外网直接进行,但远程端口不可被扫描和攻击。
3、服务器上出现新的漏洞端口后,也不可以被外网扫描及攻击。
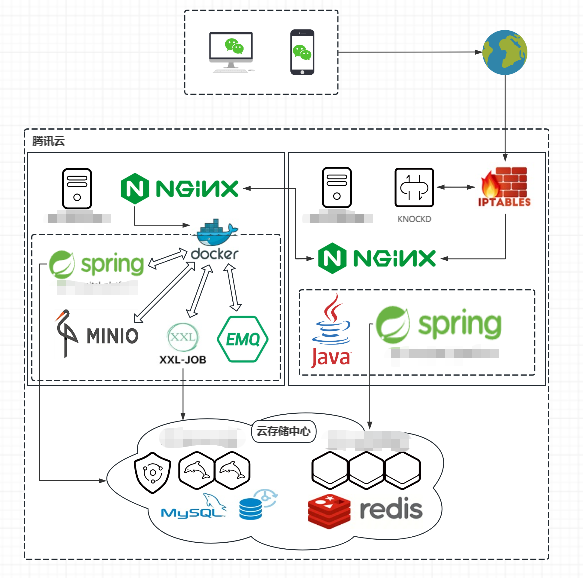
集群只开放一台入口服务器,部署nginx开放443端口的https网站服务,开放emqx的物联网节点端口,这部分端口通过nginx进行nginx安全加固,屏蔽版本号,屏蔽其他网络通讯协议,屏蔽敏感词。跳板机采用knockd/fwknop结合防火墙,整体集群拒绝跳板机外的ssh连接访问,全局拒绝ICMPv4及ICMPv6。
1.跳板机部署knockd/fwknop结合防火墙,落地脚本实现动态敲门端口序列,每日自动调整。
2.集群外网不可见,只有唯一入口服务正常访问,实现最小暴露面。
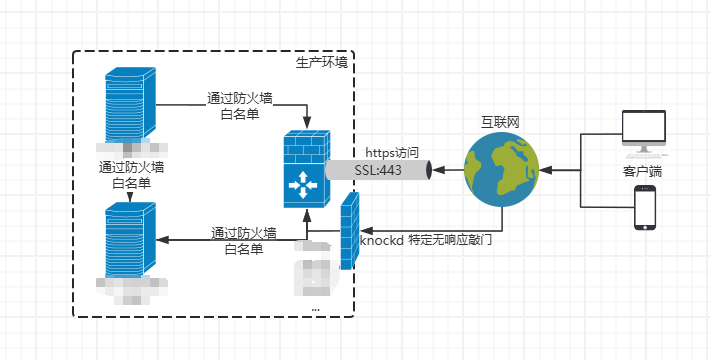
服务共三台服务器,入口机部署了nginx及网站ssl证书,进行了版本屏蔽配置,进行访问安全加固。三台服务器全部配置拒绝ICMPv4及ICMPv6。入口服务器部署了knockd/fwknop,编写了脚本动态控制敲门端口序列,每日更换端口。实现效果如图,运维需要根据算法计算当日端口序列,正确敲门之后访问者ip会被临时添加到白名单中,可进行运维工作,结束后反向敲门服务器会自动清理白名单。
1.集群整体在外网不可见,在运维层面降低99%以上被攻击风险,同时也不存在被网安发现和警告的可能。
2.运维只需要运行脚本即可正常访问及运维,脚本便于修改,每周修改一下算法取值可避免泄露后风险。
3.内网正常部署的漏洞组件不会被攻击,可屏蔽可见风险。
声明:本文仅代表作者观点,不代表本站立场。如果侵犯到您的合法权益,请联系我们删除侵权资源!如果遇到资源链接失效,请您通过评论或工单的方式通知管理员。未经允许,不得转载,本站所有资源文章禁止商业使用运营!

下载安装【程序员客栈】APP
实时对接需求、及时收发消息、丰富的开放项目需求、随时随地查看项目状态







评论