

1、立项原因:传统服务器依靠人工查看访问日志效率低,难以及时识别爬虫、恶意扫描等异常访问。本系统旨在自动定时解析Web访问日志,按预设规则识别恶意IP并自动封禁,减少人工运维成本,保障网站安全。
2、行业场景:适用于网站运维、服务器安全防护场景。中小Web站点缺少专业WAF防护,依靠该工具自动审计访问日志,拦截高频恶意请求,降低服务器被攻击的风险。

点击空白处退出提示
1、立项原因:传统服务器依靠人工查看访问日志效率低,难以及时识别爬虫、恶意扫描等异常访问。本系统旨在自动定时解析Web访问日志,按预设规则识别恶意IP并自动封禁,减少人工运维成本,保障网站安全。
2、行业场景:适用于网站运维、服务器安全防护场景。中小Web站点缺少专业WAF防护,依靠该工具自动审计访问日志,拦截高频恶意请求,降低服务器被攻击的风险。
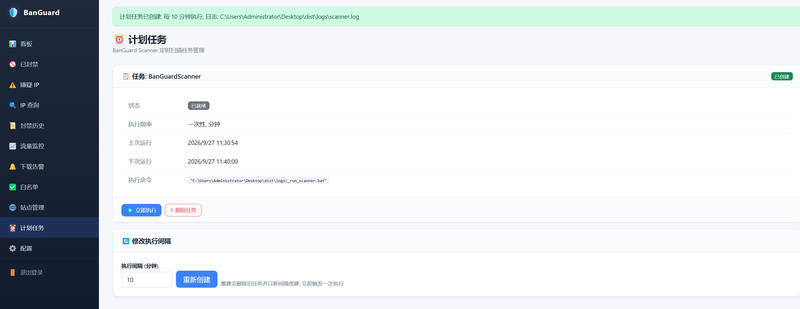
针对 Windows + IIS 环境的服务器安全防护工具,通过定时分析 IIS 日志自动识别恶意行为,联动 Windows 防火墙自动封禁,并提供 Web 管理后台。单 exe 部署,零外部依赖。
核心功能:
- 多信号检测引擎:SQL 注入 / XSS / 目录穿越、敏感文件探测、404 异常、POST 爆破、均匀高频爬虫识别、境外 IP 拦截,多信号组合判定降低误杀
- 爬虫身份核验:双向 DNS 验证(百度/Google/Bing/搜狗)+ 360 官方 IP 段匹配,防 UA 伪造
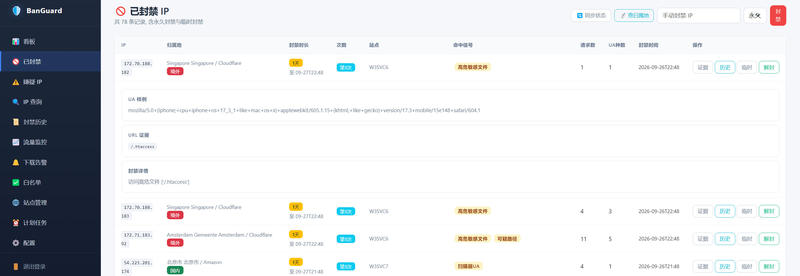
- 自动封禁:累犯阶梯处罚(24h→30天),防火墙规则同步检测,封禁后访问失效告警
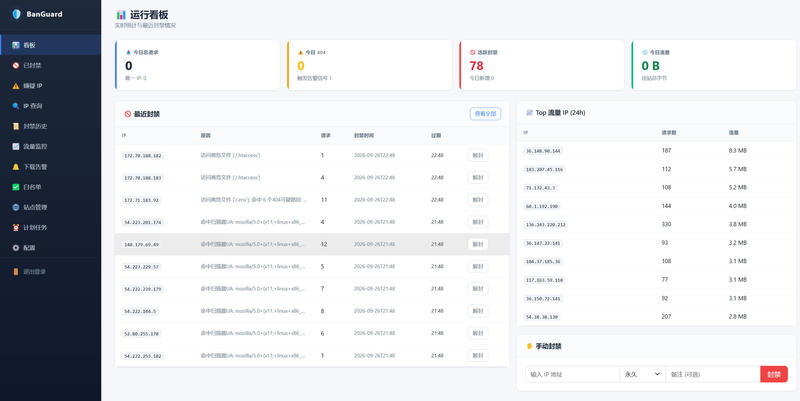
- Web 管理后台:威胁仪表盘、嫌疑 IP 观察名单、可视化配置(阈值在线调整即生效)、IP 日志取证报告、IP 归属地(离线库)
技术栈: Python / Flask / Bootstrap 5 / SQLite / Windows Firewall / PyInstaller
个人职责: 独立完成需求分析、检测引擎设计、Web 后台开发与部署方案

评论