




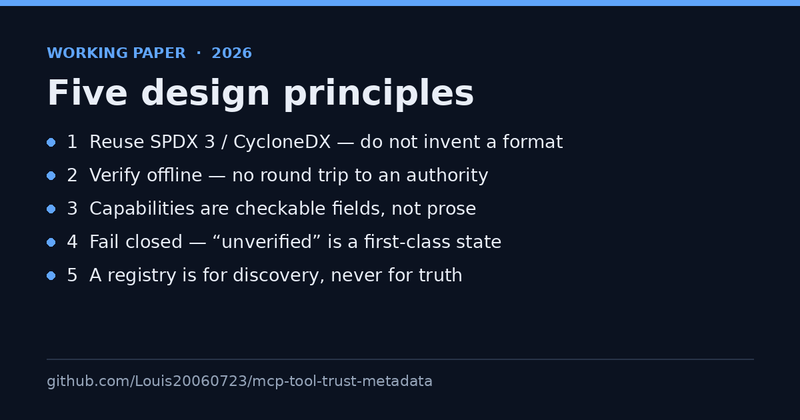
面向 MCP(Model Context Protocol)工具供应链的可信元数据技术白皮书,英文全文开源。论证:在 AI Agent 调用外部工具之前,必须能离线验证"这个工具由谁发布、声明具备哪些能力、来自哪一次源码构建",否则运行时授权检查没有意义。方案复用 SPDX 3 与 CycloneDX 标准而非另造格式,给出元数据 profile 字段设计、签名与离线验证模型、注册表的职责边界,并落实美国 NSA 指南 PP-26-1834(2026-05)关于来源验证、授权检查与工具注册表的要求。文末给出可执行落地路径:CI 生成声明 → CI 校验 → 客户端展示"未验证"状态 → 目录聚合。



点击空白处退出提示
评论