

针对三甲医院120余个业务系统(含互联网医院、HIS等)面临的严峻安全威胁,解决医院资产混乱、漏洞频发、应急响应机制缺失的痛点。旨在满足国家医疗行业等保合规要求,提升整体网络安全防护水位。


点击空白处退出提示



针对三甲医院120余个业务系统(含互联网医院、HIS等)面临的严峻安全威胁,解决医院资产混乱、漏洞频发、应急响应机制缺失的痛点。旨在满足国家医疗行业等保合规要求,提升整体网络安全防护水位。
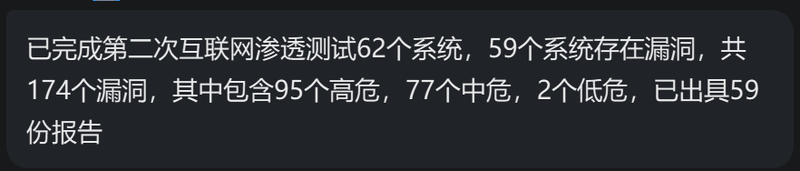
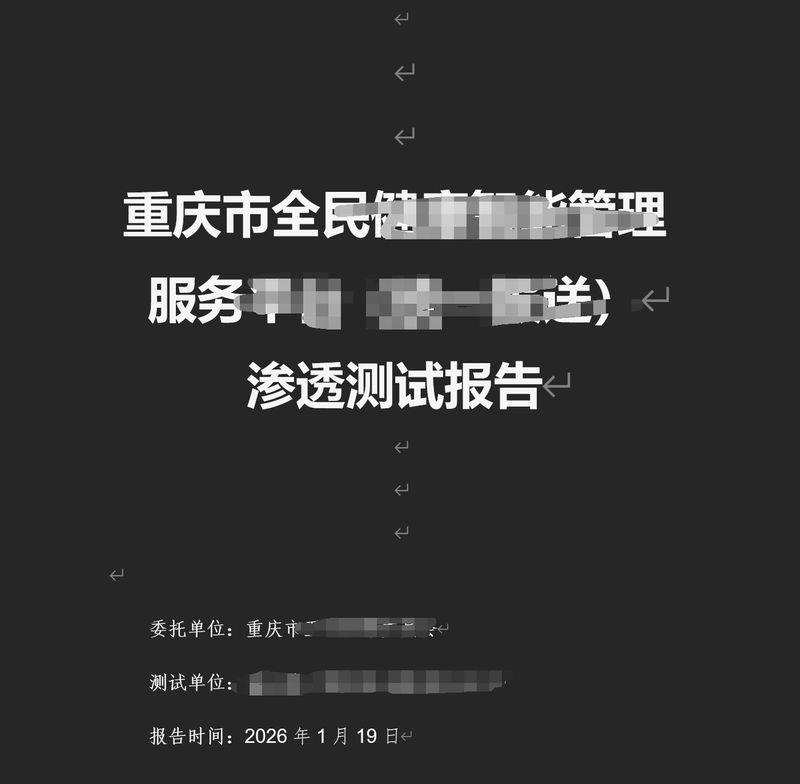
互联网及内网业务渗透测试:全面挖掘未授权访问、弱口令、组件漏洞、SQL注入等高危漏洞并跟进闭环;
全院资产管理体系搭建:使用测绘与人工核对梳理900余条台账,开发Python脚本实现每周自动化同步;
应急响应与基线治理:编写应急预案,处理银狐病毒等真实事件,推动100余项配置基线整改;
实战化演练与培训:组织攻防演练,面向院方开展安全培训授课。
个人职责:主导渗透测试、资产梳理、应急体系建设和重保值守。
技术栈与亮点:熟练使用BurpSuite、Goby等工具;掌握Python自动化开发,独立编写资产比对与批量封禁脚本;解决复杂内网横向移动排查难点。
成果:累计发现并闭环300余个高危漏洞,资产台账全面建立,重保期间零失分、零安全事件,获得院方高度认可。

评论