

个人和小团队的工作文件、配置与数据库散落在不同目录,靠手动复制做备份既不可靠也无法验证——文件是否完整、能不能恢复,往往要等真正丢数据那天才知道。本项目把备份、加密、校验和还原演练做成一套可定时执行的流程,让「备份可用」这件事本身可被验证。


点击空白处退出提示



个人和小团队的工作文件、配置与数据库散落在不同目录,靠手动复制做备份既不可靠也无法验证——文件是否完整、能不能恢复,往往要等真正丢数据那天才知道。本项目把备份、加密、校验和还原演练做成一套可定时执行的流程,让「备份可用」这件事本身可被验证。
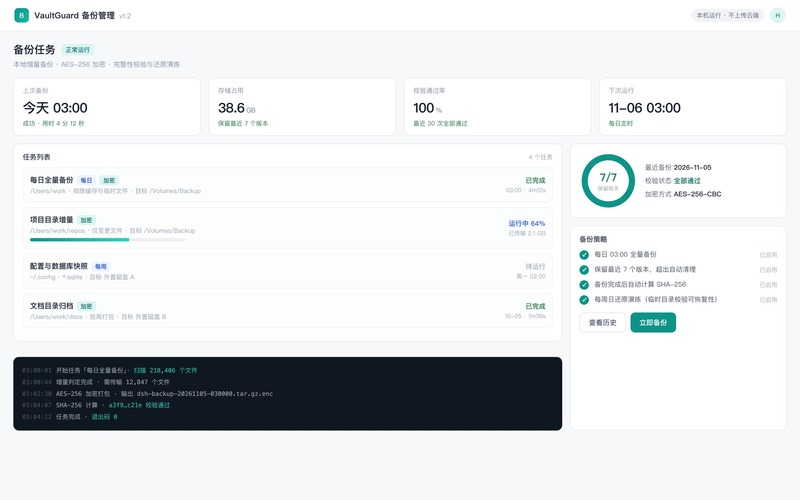
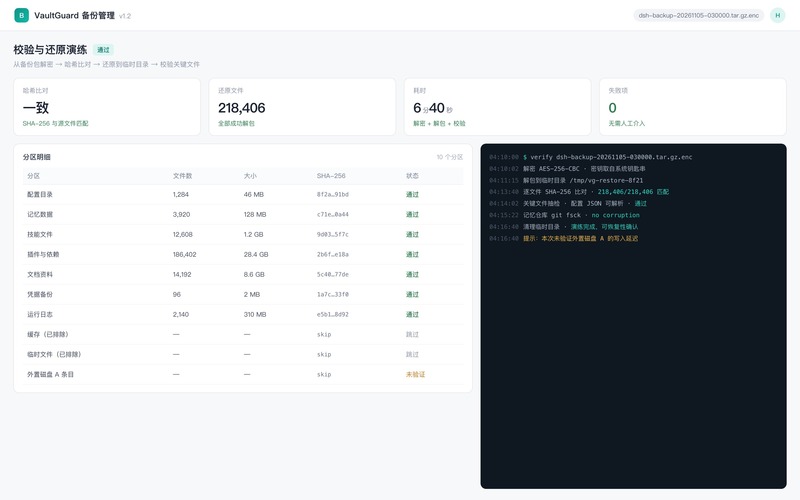
包含四个模块:①任务管理,支持全量与增量备份任务,可配置源目录、排除规则、目标位置和定时策略;②加密打包,使用 AES-256 对备份包加密,密码从系统钥匙串读取而非写在配置文件里;③完整性校验,备份完成后计算 SHA-256 并与源文件逐项比对;④还原演练,把备份包解密解包到临时目录,做哈希比对、关键文件可解析性抽检与版本库 fsck,确认可恢复后自动清理临时目录。
独立负责设计与实现。用 Shell 编排备份流程、Python 处理校验与报告生成、SQLite 记录每次任务的历史与文件清单。难点有三处:增量判定要避免漏文件(按修改时间与文件大小双条件)、加密密码不能落到日志或命令行参数(走环境变量与钥匙串)、还原演练必须真的解包验证而不是只看哈希值。

评论