

在软件研发与信息安全领域,企业项目并行、第三方依赖库众多,依赖漏洞(如 Log4j 等 CVE)难以人工逐一排查,存在严重的软件供应链安全风险。本项目聚焦软件供应链安全,实现多项目依赖漏洞的自动化统一扫描、持续跟踪与告警治理,形成安全闭环。


点击空白处退出提示



在软件研发与信息安全领域,企业项目并行、第三方依赖库众多,依赖漏洞(如 Log4j 等 CVE)难以人工逐一排查,存在严重的软件供应链安全风险。本项目聚焦软件供应链安全,实现多项目依赖漏洞的自动化统一扫描、持续跟踪与告警治理,形成安全闭环。
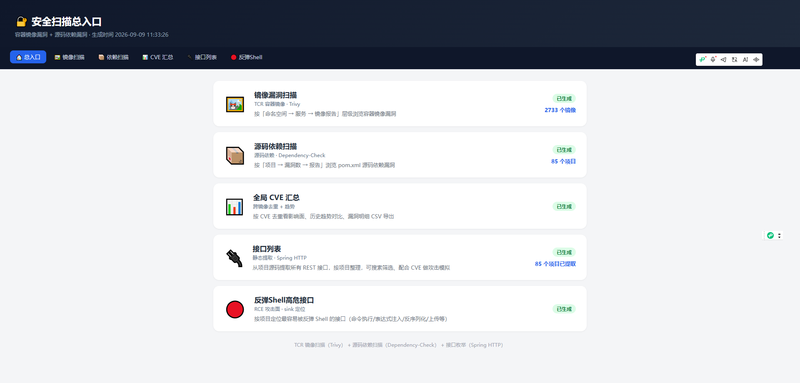
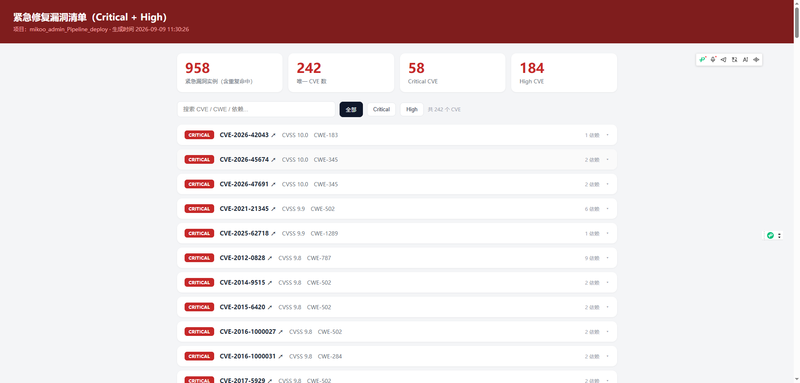
集成 Jenkins 与 OWASP Dependency-Check 自动扫描依赖漏洞,关联 CVE 数据,生成扫描报告与紧急告警,支持接口枚举与漏洞验证,形成从扫描到修复的完整闭环。
基于 Linux + Jenkins 搭建持续集成扫描流水线,Python 脚本驱动依赖扫描、报告生成、紧急告警、项目分类与接口枚举;Zabbix 监控服务与告警,HaProxy 实现负载均衡,形成自动化安全运维体系。

评论