K8S

-为新服务器提供全流程标准化初始化配置,包括分级用户权限管理、SSH登录安全加固、防火墙规则配置、定时备份策略、日志轮转规则、基础监控告警接入,同时输出可复用的初始化脚本,支持后续新服务器一键完成标准化配置。
300K8S云计算
方案覆盖三端完整设计:一是PC客户端,内核态驱动层(Ring0)基于微软官方windows-drivers-rs框架,包含Minifilter文件过滤(勒索行为金丝雀检测)、进程/线程/镜像/注册表/对象句柄五类内核回调、WFP网络过滤Callout、ELAM早期启动反恶意软件、反Rootkit(S
1020Rust网络安全
方案覆盖四层完整设计:一是内核态驱动层(Ring0),基于微软官方windows-drivers-rs框架,包含Minifilter文件过滤(勒索行为金丝雀文件检测)、进程/线程/镜像加载/注册表/对象句柄五类内核回调、WFP网络过滤Callout、ELAM早期启动反恶意软件、反Rootkit能力(
880Rust网络安全
平台包含四个核心模块:一是SPA单包授权网关,业务端口默认关闭且无响应,客户端携带密钥发送UDP单包认证报文敲门,网关验签通过后仅为该用户与该应用临时开通通道,最大限度收敛暴露面,并支持时间戳防重放;二是动态访问控制引擎,持续采集用户身份、设备安全状态、访问行为、地理位置等多维信号并实时计算信任分,
850C++网络安全
本平台包含证书统一资产管理、全生命周期管理、智能监控告警、分级权限管控、合规审计追溯、批量运维管理、可视化运维大屏七大核心功能模块。平台可集中归集各类SSL证书、设备证书、电子签名证书,自动生成标准化资产台账,解决证书分散管理难题。支持证书申请、签发、续期、更新、注销、归档全流程自动化管控,替代人工
1120HTTP网络安全
DevOps产品系统
●技术架构与部署方案1、核心工具链:代码管理:GitLab(Docker容器化部署)持续集成:Jenkins(K8s分布式集群部署)镜像仓库:Harbor(高可用Docker部署)2、平台特性:支持1000+并发构建任务实现全流程自动化流水线构建平均耗时从20分钟降至5分钟
1390K8S云计算
自动化监控产品系统
智能异常检测与故障预测:传统的阈值告警在流量波动大的互联网场景下容易产生误报或漏报。大厂利用机器学习模型分析历史数据,建立动态基线,能够智能识别出偏离正常模式的异常行为,甚至在系统容量耗尽前就预测到瓶颈,实现从“被动响应”到“主动预防”的转变。统一监控与告警收敛:将服务器、容器、数据库、中间件等不同
1210K8S网络安全
K8S产品系统
K8S集群环境集成以及运维ELK环境的集成以及运维Prometheus+grafana环境的集成以及运维Harbor私有仓库集成以及维护CUDA+GPU环境的集成以及运维GPU环境的性能测试与验收(跑tensorflow性能数据)RDMA环境的集成运维自动化脚本的实现输出客户现场项目集成,培训与支持
1590K8S网络安全
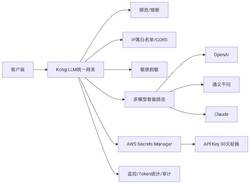
AI网关安全:KongLLM统一网关,按租户/模型限流熔断、IP黑白名单、CORS、敏感脱敏、多模型路由、密钥自动轮换,支撑日均10万+调用。·多云安全:AWS/GCP网关安全部署,WAF、CloudArmor、IAM最小权限、CloudTrail审计、VPC边界隔离。·金融银行:核心交易系统部署、
1420K8S云计算
量子密管产品系统
针对密码多记不住、规则多且需要定期修改、浏览器记住密码功能存在安全隐患、线上线下密码本存在泄露等问题,使用量子PQC算法、真随机数对加解密密钥进行安全保护,确保密码不被破解和泄露。项目基于SaaS化能力开发,并基于互联网产品思维打造,可同时面向公众和企业(私有化部署)。零信任SDA机制,进一步保障服务端数据安全。
2900springmvcvue
项目简介:电商网站运维方案 1. 方案面向对象及解决的问题 本方案面向电商企业,旨在为其提供一个高可用、高性能、易扩展的电商网站运维解决方案。通过部署在阿里云ACK(Alibaba Cloud Container Service for Kubernetes)集群上,我们解决了以下核心问题: • 高可用性:通过Kubernetes的自动扩缩容、负载均衡和故障恢复机制,确保网站在高并发场景下的稳定运行。 • 弹性扩展:基于Kubernetes的弹性伸缩能力,能够根据流量动态调整资源,避免资源浪费或性能瓶颈。 • 运维自动化:通过CI/CD流水线、监控告警系统、日志管理工具等,大幅减少人工干预,提升运维效率。 • 安全性:通过阿里云的安全组、WAF(Web应用防火墙)、SSL证书等,保障网站的数据安全和用户隐私。 2. 方案特点 相比于市场常规的电商网站部署方案,本方案具有以下显著特点: • 基于Kubernetes的容器化部署: o 采用阿里云ACK(Kubernetes托管服务),简化了Kubernetes集群的管理和维护。 o 通过容器化技术(Docker),实现应用与环境的解耦,确保开发、测试、生产环境的一致性。 o 支持蓝绿部署、金丝雀发布等高级发布策略,降低发布风险。 • 全链路监控与告警: o 集成Prometheus + Grafana实现实时监控,覆盖应用性能、资源利用率、网络流量等关键指标。 o 通过阿里云SLS(日志服务)集中管理日志,结合Elasticsearch + Kibana实现日志分析与故障排查。 o 设置多级告警机制(如CPU、内存、磁盘、网络异常),确保问题及时发现和处理。 • 自动化CI/CD流水线: o 使用云效 和 GitLab CI/CD工具,实现代码提交后自动构建、测试、部署。 o 结合Helm进行Kubernetes应用的版本管理和部署,提升发布效率。 • 弹性伸缩与成本优化: o 基于HPA(Horizontal Pod Autoscaler)和阿里云ESS(弹性伸缩服务),根据流量自动调整Pod数量和节点规模。 o 通过阿里云Spot实例和预留实例,优化资源成本。 • 多层次安全防护: o 使用阿里云WAF防护DDoS攻击、SQL注入、XSS等常见Web攻击。 o 通过Kubernetes的Network Policies和阿里云安全组,实现网络隔离和访问控制。 o 使用Let's Encrypt或阿里云SSL证书,确保数据传输加密。 3. 方案的产品组成与技术选型 本方案的技术栈和产品组成如下: • 基础设施: o 阿里云ACK(Kubernetes托管服务) o 阿里云ECS(弹性计算服务) o 阿里云SLB(负载均衡) o 阿里云VPC(虚拟私有云) • 容器与编排: o Docker(容器化技术) o Kubernetes(容器编排) o Helm(Kubernetes应用管理) • 监控与日志: o Prometheus + Grafana(监控) o 阿里云SLS(日志服务) o Elasticsearch + Kibana(日志分析) • CI/CD工具: o 云效(持续集成与部署) o Gitlab(代码版本管理) • 安全防护: o 阿里云WAF(Web应用防火墙) o 阿里云SSL证书(HTTPS加密) o Kubernetes Network Policies(网络策略) • 数据库与缓存: o 阿里云RDS(关系型数据库) o Redis(缓存服务) • 其他工具: o Nginx(反向代理与负载均衡) o Let's Encrypt(免费SSL证书) 通过以上技术选型,本方案为电商网站提供了一个高效、稳定、安全的运维环境,能够满足高并发、高可用的业务需求,同时降低了运维成本和风险。
4630服务器运维云计算
当前共11个项目more
×
寻找源码
源码描述
联系方式
提交