

针对 Windows PC 客户端软件的安全测试场景。政务、金融、互联网行业的桌面客户端普遍存在 DLL 加载逻辑缺陷,攻击者可通过钓鱼投递恶意 DLL,实现本地权限提升至 SYSTEM+TrustedInstaller,威胁终端安全。


点击空白处退出提示



针对 Windows PC 客户端软件的安全测试场景。政务、金融、互联网行业的桌面客户端普遍存在 DLL 加载逻辑缺陷,攻击者可通过钓鱼投递恶意 DLL,实现本地权限提升至 SYSTEM+TrustedInstaller,威胁终端安全。
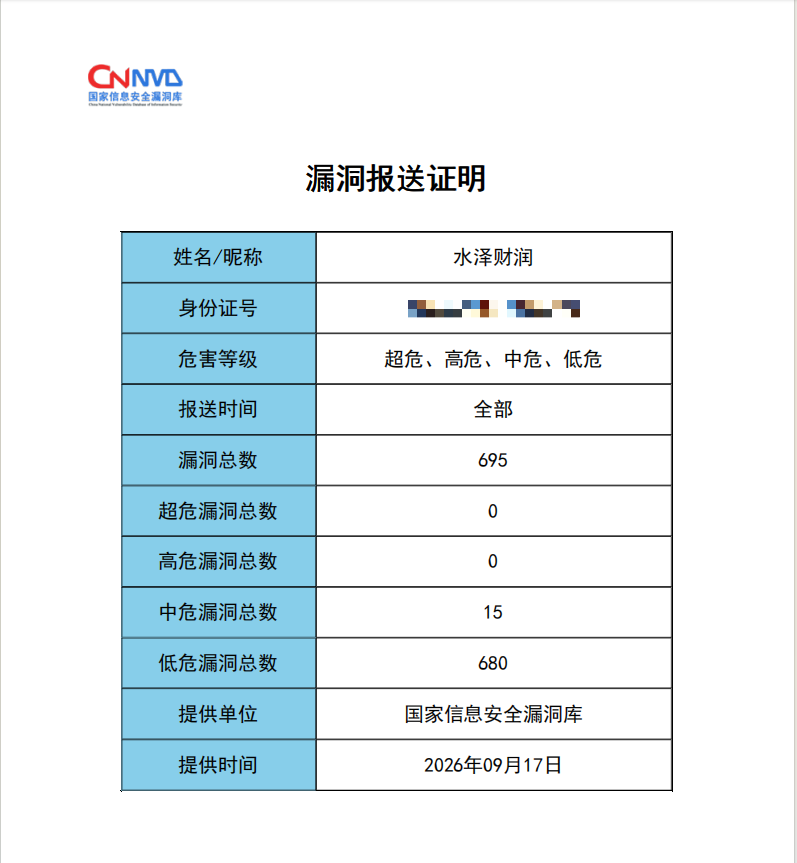
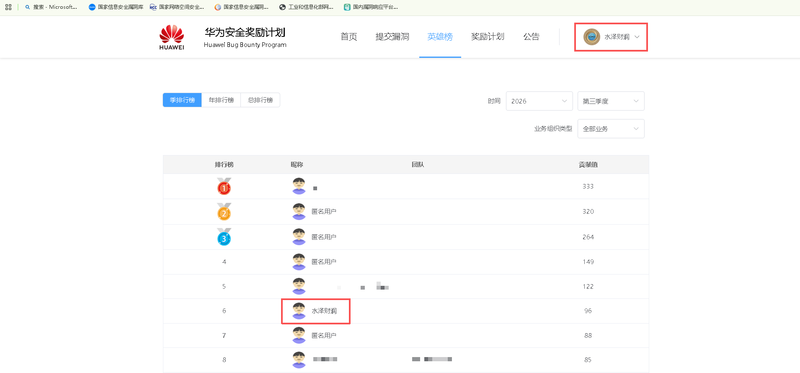
对多款 Windows 桌面客户端进行安全评估,覆盖 DLL 劫持检测、本地权限提升验证、中间人攻击测试、远程代码执行挖掘。通过分析客户端的 DLL 加载顺序、权限模型、通信协议,发现并验证安全漏洞。涉及政务、金融、互联网行业的 PC 客户端,累计向国家信息安全漏洞库(CNNVD)提交漏洞 695 条,其中中危 15 条。
我负责客户端逆向分析、DLL 加载路径探测、恶意 DLL 构造与验证、提权链复现、报告撰写。技术栈:Windows PE 分析、DLL 劫持、提权至 SYSTEM+TrustedInstaller、Wireshark 抓包、中间人 RCE。难点:在钓鱼投递场景下保证攻击链稳定性,以及完成提权到 SYSTEM+TrustedInstaller 的完整闭环验证。

评论