

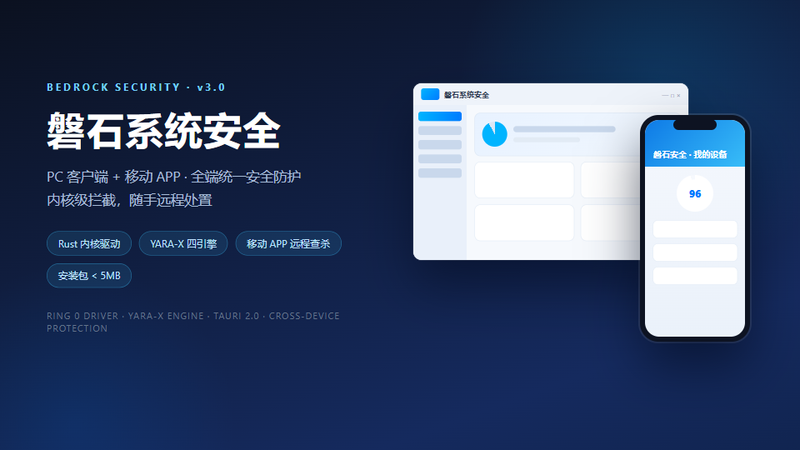
Windows 生态主流安全软件多用 C/C++ 开发,内存安全漏洞占其历史 CVE 的 70% 以上,且全家桶捆绑、弹窗广告让用户苦不堪言;同时用户离开电脑后便失去对设备安全状况的掌控。本方案以 Rust 全栈实现 PC 客户端,并配套移动 APP 把查杀、告警、处置能力延伸到手机端:内核态驱动实时拦截,用户态四引擎查杀清理,Tauri 轻量 UI,云端提供特征库与推送网关,构成 PC + APP + 云三端协同的完整产品方案。


点击空白处退出提示



Windows 生态主流安全软件多用 C/C++ 开发,内存安全漏洞占其历史 CVE 的 70% 以上,且全家桶捆绑、弹窗广告让用户苦不堪言;同时用户离开电脑后便失去对设备安全状况的掌控。本方案以 Rust 全栈实现 PC 客户端,并配套移动 APP 把查杀、告警、处置能力延伸到手机端:内核态驱动实时拦截,用户态四引擎查杀清理,Tauri 轻量 UI,云端提供特征库与推送网关,构成 PC + APP + 云三端协同的完整产品方案。
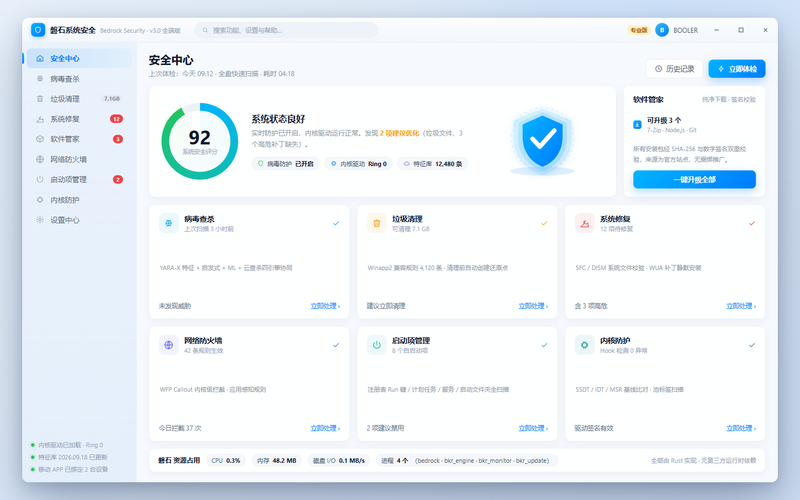
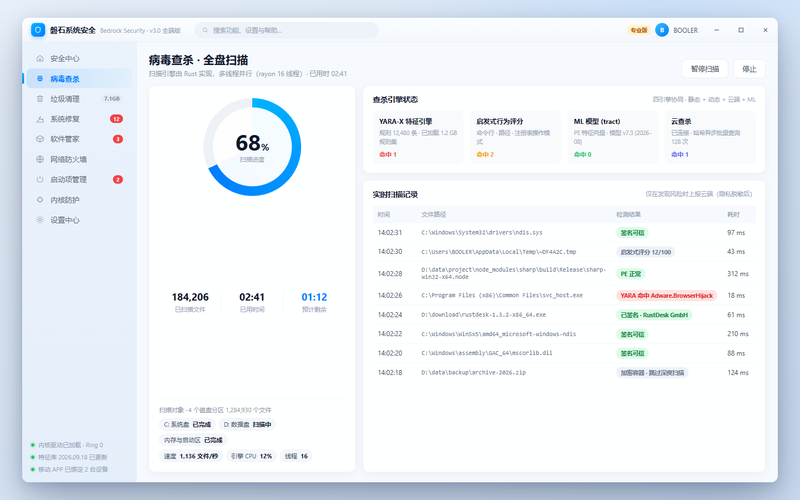
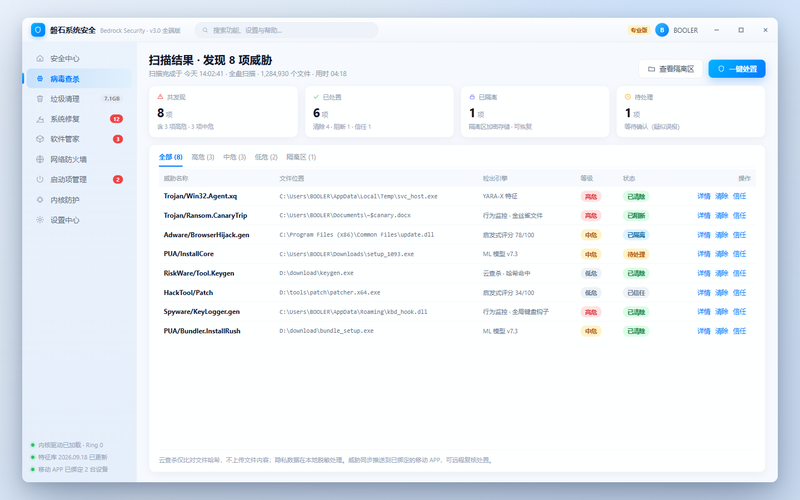
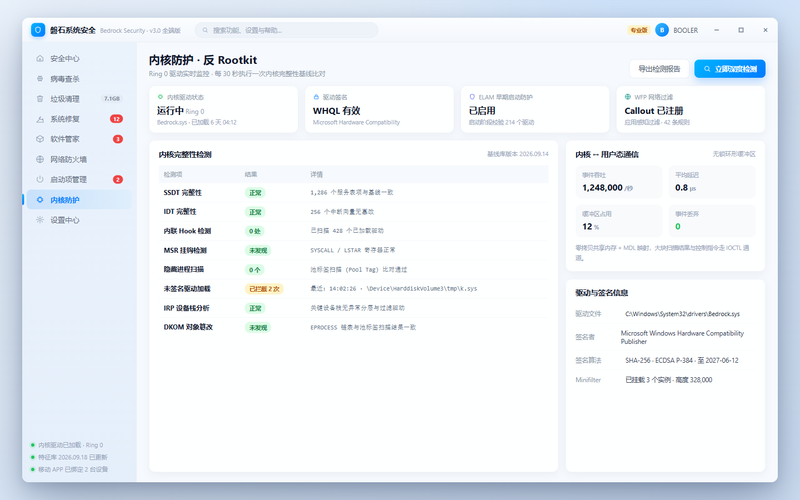
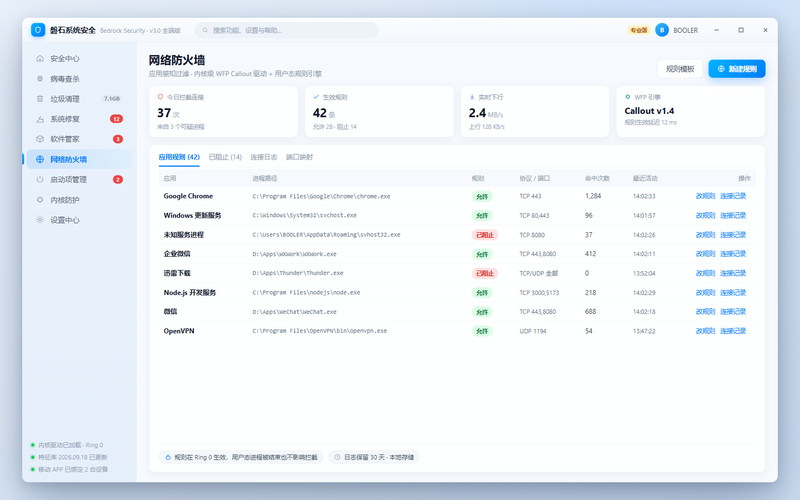
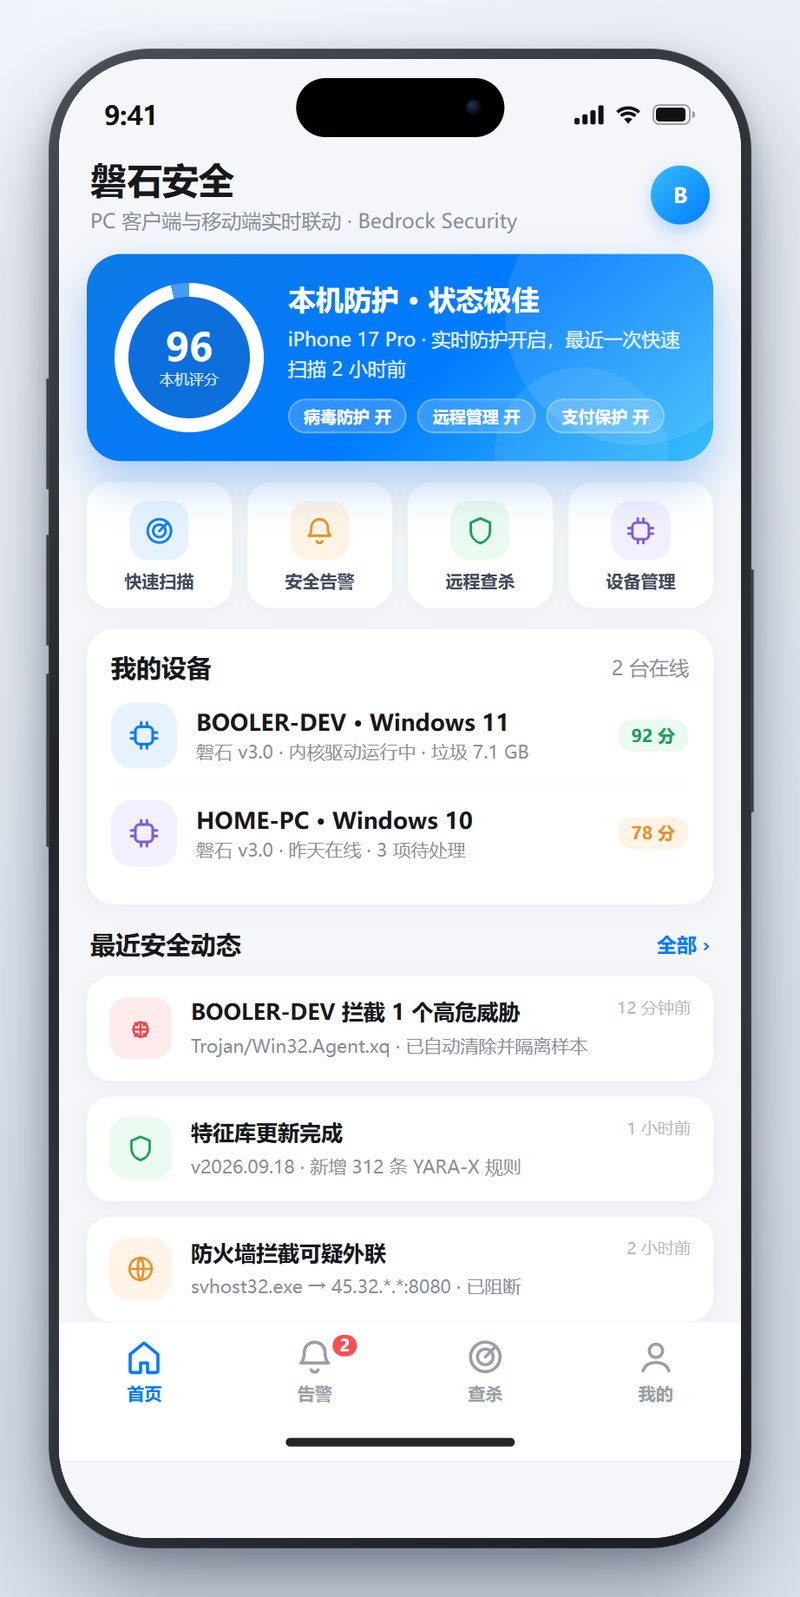
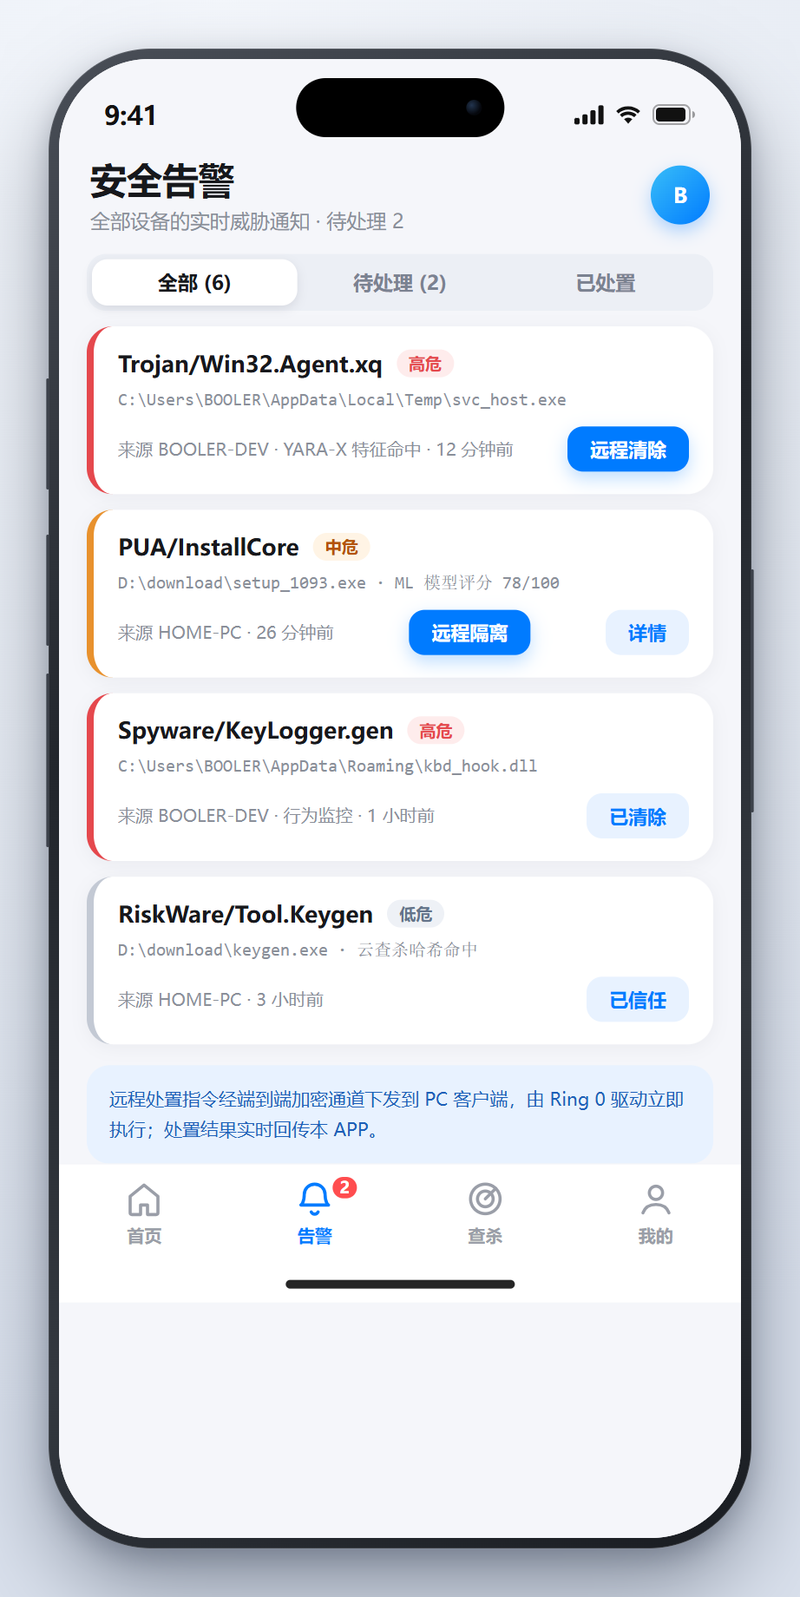
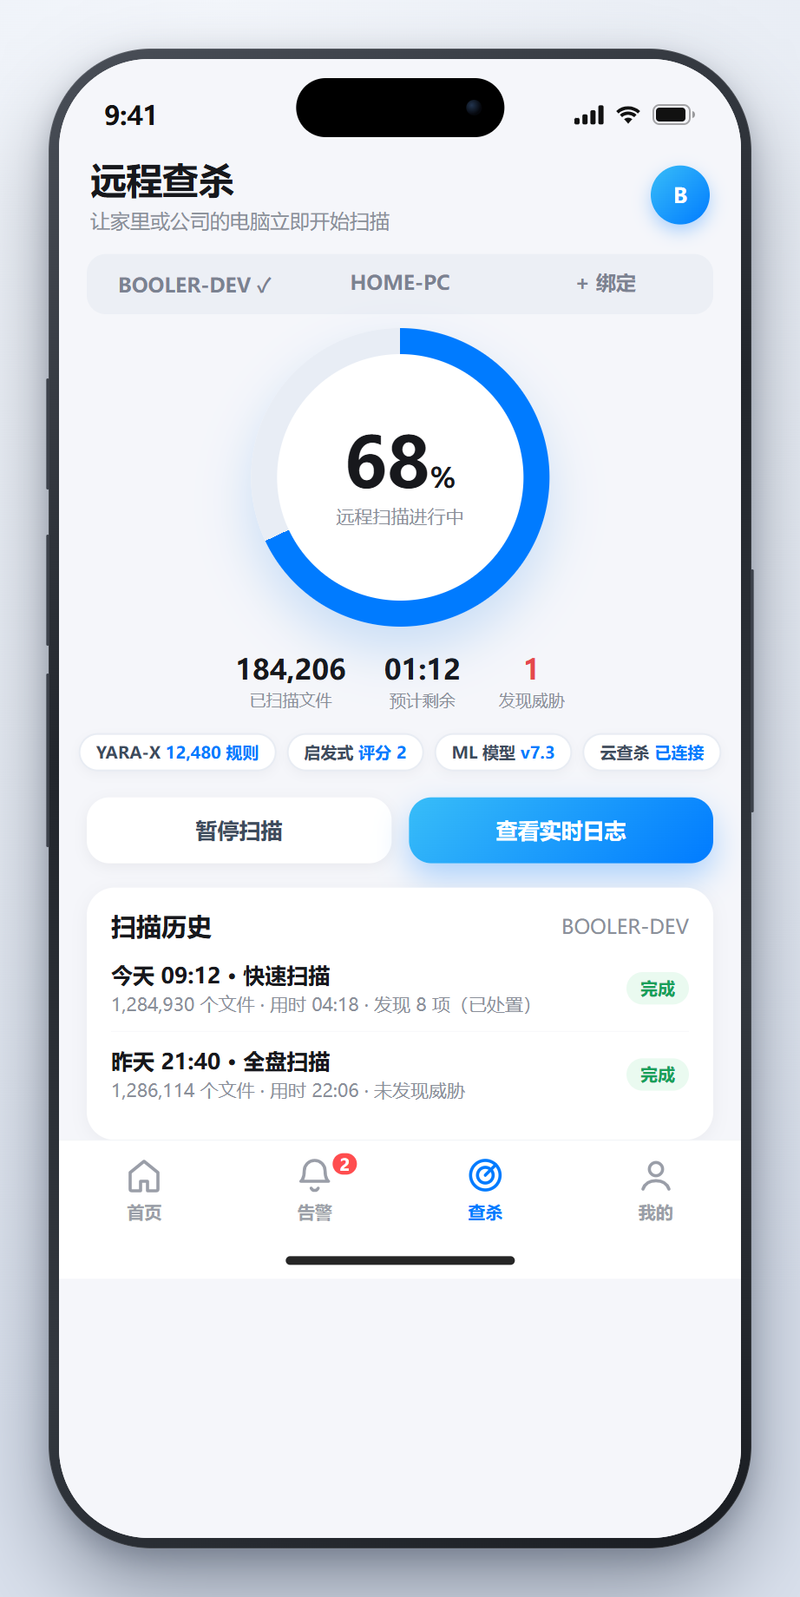
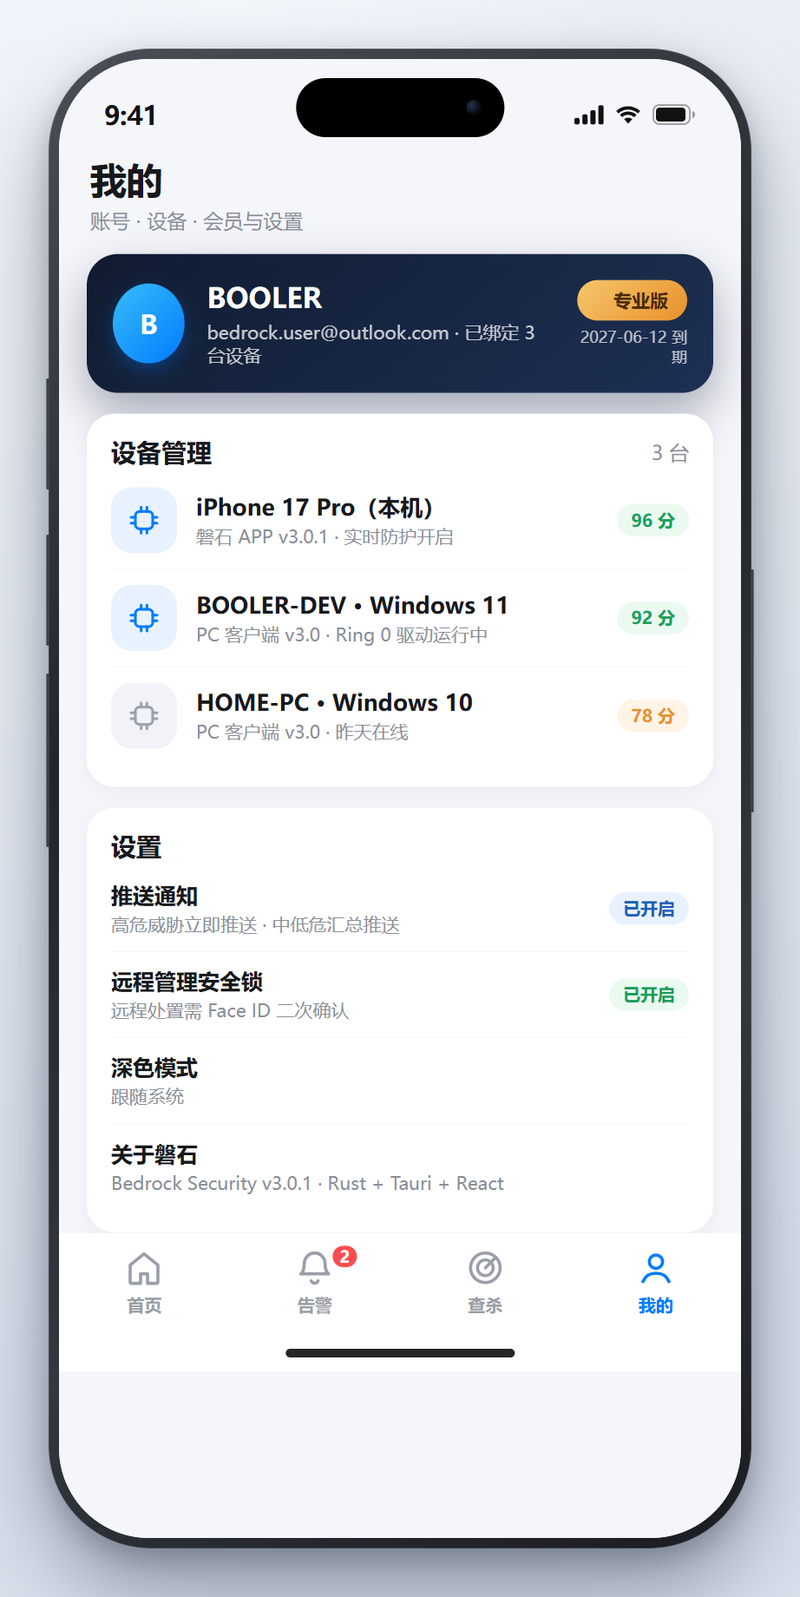
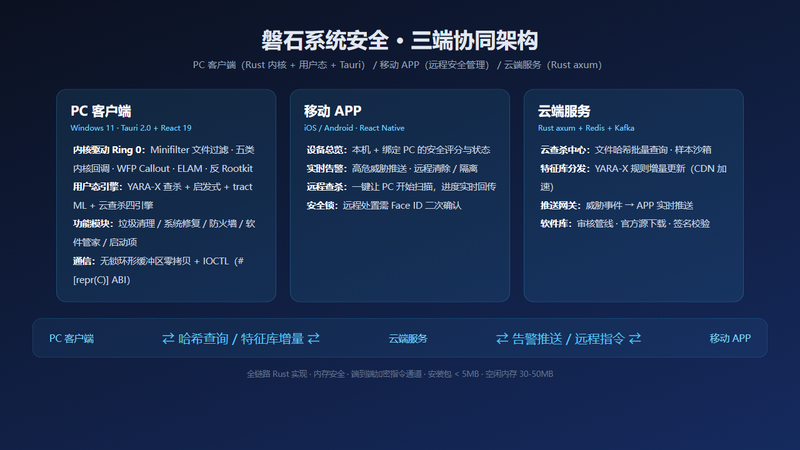
方案覆盖三端完整设计:一是 PC 客户端,内核态驱动层(Ring 0)基于微软官方 windows-drivers-rs 框架,包含 Minifilter 文件过滤(勒索行为金丝雀检测)、进程/线程/镜像/注册表/对象句柄五类内核回调、WFP 网络过滤 Callout、ELAM 早期启动反恶意软件、反 Rootkit(SSDT/IDT/MSR 完整性与池标签扫描)及无锁环形缓冲区零拷贝通信;用户态服务层为 YARA-X 查杀 + 启发式 + tract ML + 云查杀四引擎,配套垃圾清理、系统修复、弹窗拦截、软件管家、启动项管理;UI 采用 Tauri 2.0 + React 19 的 Windows 11 Fluent 浅色视觉体系。二是移动 APP,将 PC 核心安全能力延伸到手机:多设备安全总览(评分与状态)、高危威胁实时推送、远程查杀(一键让 PC 开始扫描并实时回传进度)、远程清除/隔离处置(Face ID 安全锁二次确认)。三是云端服务层,Rust axum 云查杀中心、特征库增量分发(CDN)、告警推送网关与软件库审核管线,形成 PC + APP + 云三端闭环。
我负责整套三端技术方案与产品设计交付:三端协同架构与技术选型论证(含 Tauri/Slint/GPUI/Iced 框架对比)、内核驱动模块设计与签名部署流程(WHQL / EV 证书 / 测试签名模式)、Windows 客户端 UI 设计稿(5 个核心界面,Windows 11 Fluent 风格)、移动 APP UI 设计稿(4 个核心界面,iOS 拟真规范)、云端运营后台设计,以及完整 Rust crate 依赖清单与 cargo workspace 工程结构。交付物含架构设计文档、HTML 可交互原型、UI 源文件与开发路线图,15 个自然日内交付。

评论