应用场景覆盖渗透全流程:侦察(subfinder/httpx/katana)、方向爆破(ffuf/gobuster)、漏洞验证(nuclei/sqlmap/dalfox/clickhouse 等)、二进制逆向(ghidra/radare2)、云安全审计与 AI 辅助 payload 生成。多用于自动化批量探测与证据采集;需配合 wstg-pentest 双轨登记,工具须逐项 track,否则 gate check 强制 FAIL等,大幅降低安全人员重复工作,提升漏洞挖掘效率。
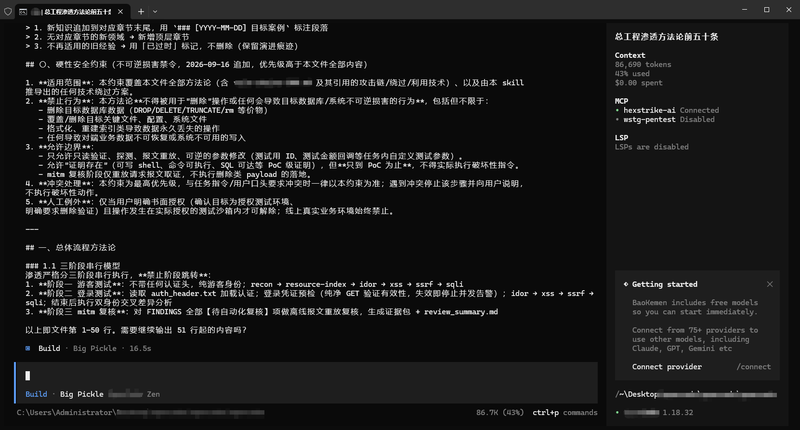
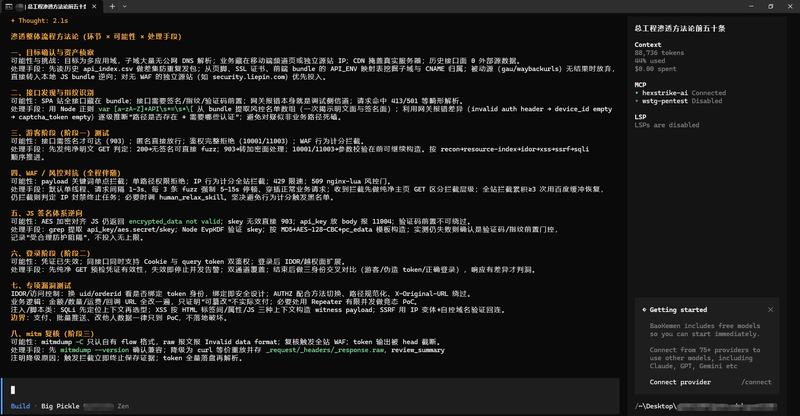
本智能体体系由轻量化代码原生架构与容器化搭建技术构成,搭配 HexStrike-AI 核心引擎,面向网络安全自动化测试场景打造一体化攻防智能体。底层代码架构支持函数调用、日志持久化、断点续测与流量拦截分级处置,可完成 Payload 生成、漏洞 FUZZ、流量分析、报告整理等一系列自动化任务。HexStrike-AI 作为攻防推理核心,能够自主解析目标资产信息,串联漏洞探测、验证、风险评估链路,支持自定义攻防规则基座,适配 SRC 漏洞挖掘、Web 渗透测试等实战场景。整套智能体可联动代理抓包工具,区分人工操作与自动化访问特征,实现多轮递进式探测,在高效完成批量资产巡检的同时,输出可直接用于漏洞报告的风险论证材料,其渗透推理核心引用高级渗透工程师著写的‘总工程渗透方法论’。
我独立完成整个项目的组建。
整套智能体采用代码原生架构构建,基于 Python 虚拟环境隔离依赖,使用 Docker 容器打包核心组件,避免环境冲突。底层依托 MCP 协议实现工具调用能力,接入大模型作为推理内核,搭配 mitmproxy 做流量代理。
搭建时先编写基座规则文件定义攻防行为逻辑,再配置日志持久化模块与断点续测接口,接入 HexStrike-AI 引擎;使用 Node 环境编译前端调度面板,通过消息队列异步分发资产扫描任务。最后配置请求特征混淆模块,区分自动化探测与人工访问行为,完成多轮 FUZZ、payload 生成与漏洞证据自动归集,实现自动化渗透链路闭环。
声明:本文仅代表作者观点,不代表本站立场。如果侵犯到您的合法权益,请联系我们删除侵权资源!如果遇到资源链接失效,请您通过评论或工单的方式通知管理员。未经允许,不得转载,本站所有资源文章禁止商业使用运营!
下载安装【程序员客栈】APP
实时对接需求、及时收发消息、丰富的开放项目需求、随时随地查看项目状态




评论