本项目面向企业级中后台系统,提供通用 RBAC 权限管控脚手架。立项原因是传统后台权限模块重复开发、模型不统一、菜单/按钮/接口权限硬编码,导致维护成本高、越权风险大、审计困难。项目旨在解决多角色、多组织、多租户场景下的统一认证、角色分配、权限校验、动态菜单、接口鉴权和操作审计问题。适用于 SaaS、电商、教育、医疗、金融、政企等后台管理场景。业务背景是企业数字化带来多系统并行、组织复杂、权限颗粒度细化和合规审计要求,需要一套可复用、可扩展的权限底座来缩短开发周期并降低安全风险。
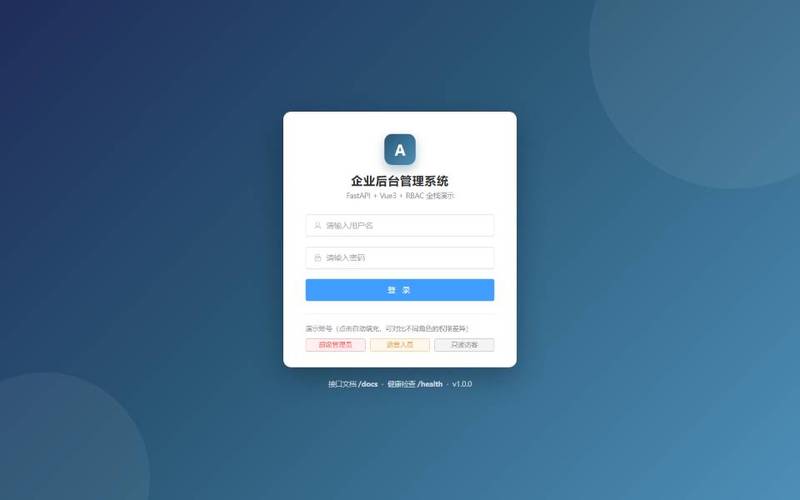
1. 认证模块:JWT 令牌登录,密码使用 PBKDF2-HMAC-SHA256 加盐哈希(12 万次迭代),接口响应永不返回密码等敏感字段。
2. 权限模块(RBAC):用户—角色—权限点三级模型,内置超级管理员、运营人员、只读访客三个角色,权限在后端强制拦截。
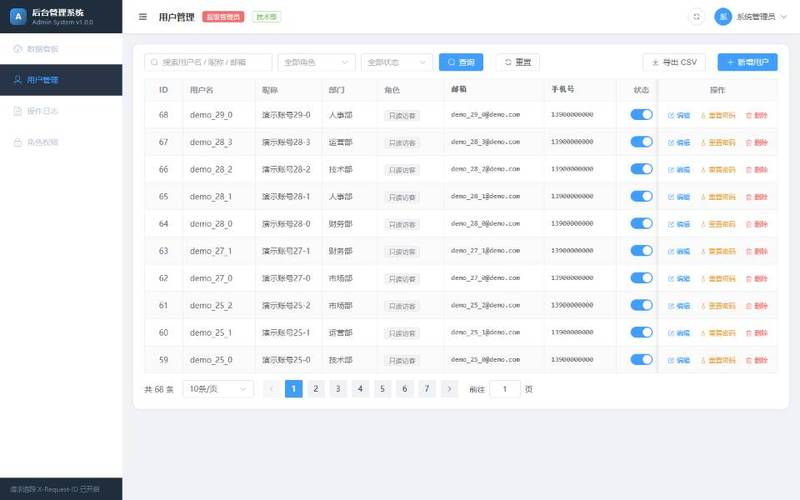
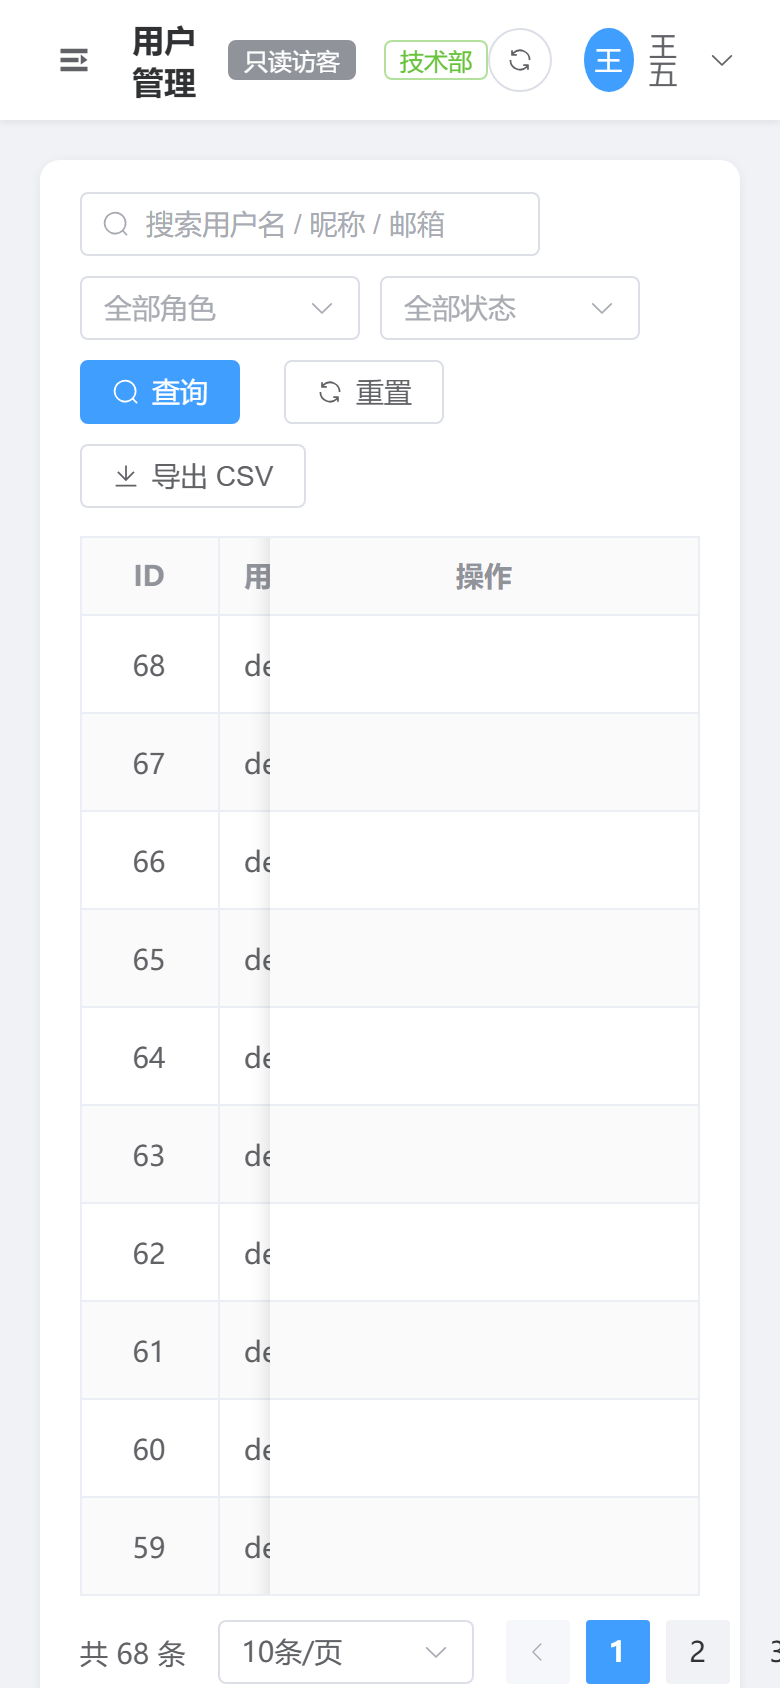
3. 用户管理模块:关键词模糊搜索,角色/状态/部门多条件筛选,分页(每页 10/20/50 可调),增删改查,启用禁用,重置密码,CSV 导出(带 UTF-8 BOM,Excel 打开中文不乱码)。
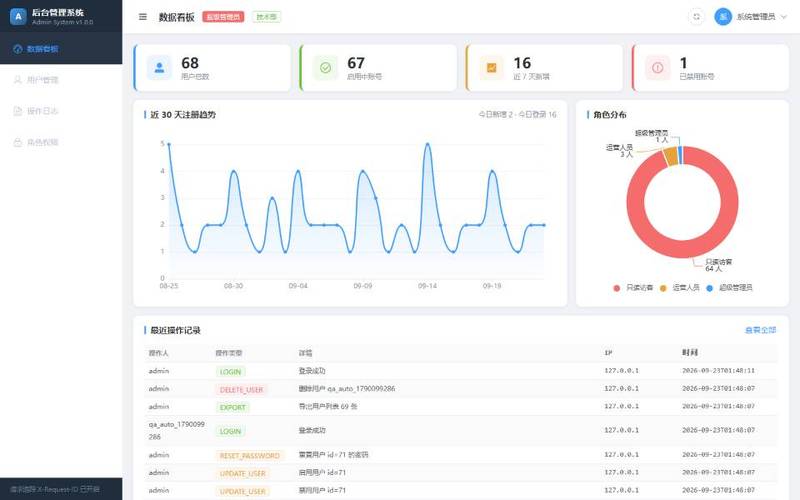
4. 数据看板模块:统计卡片、近 30 天注册趋势折线图、角色分布环形图、最近操作记录列表。
5. 审计模块:记录登录、登出、登录失败、增删改、导出等全部写操作,含操作人、IP、时间。
【整体架构和设计思路】
前后端分离的单体架构。后端 Python + FastAPI,分「路由层 / 依赖注入层 / 数据访问层」三层:routers 只声明需要什么权限,deps.py 用 Depends 把「解析令牌→查库→校验状态→校验权限点」串成可复用依赖,database.py 封装全部 SQL。数据库用 SQLite 做到零依赖、克隆即跑,迁移 PostgreSQL 只需替换数据访问层。密码哈希用标准库 hashlib 实现,避开 bcrypt 等需编译的库。前端 Vue 3 + Element Plus + ECharts,第三方库全部本地化到 vendor 目录,断网也能演示。部署用 Docker 单镜像同时提供 API 与前端页面,前后端同源,无需配置跨域。
【我负责的模块和结果】
独立完成架构设计、接口开发、前端实现到容器化部署全流程。可量化结果:
- 后端 10 个模块、1241 行 Python,14 个 REST 接口,3 个角色 6 个权限点;
- 前端 592 行 JS + 393 行 HTML + 192 行 CSS,4 个功能页面;
- 自研 36 例接口自动化测试(不用第三方测试框架,仅标准库 urllib),覆盖认证、权限拦截反向用例、CRUD 全生命周期、参数边界、CSV 编码校验,全部通过;
- 自研无头浏览器端到端脚本,40 项断言全通过,运行时 JS 报错 0 条,并自动产出 9 张界面截图;
- 接口响应注入 X-Request-ID 与 X-Process-Time 便于排障,列表接口平均响应约 8ms
声明:本文仅代表作者观点,不代表本站立场。如果侵犯到您的合法权益,请联系我们删除侵权资源!如果遇到资源链接失效,请您通过评论或工单的方式通知管理员。未经允许,不得转载,本站所有资源文章禁止商业使用运营!
下载安装【程序员客栈】APP
实时对接需求、及时收发消息、丰富的开放项目需求、随时随地查看项目状态




评论