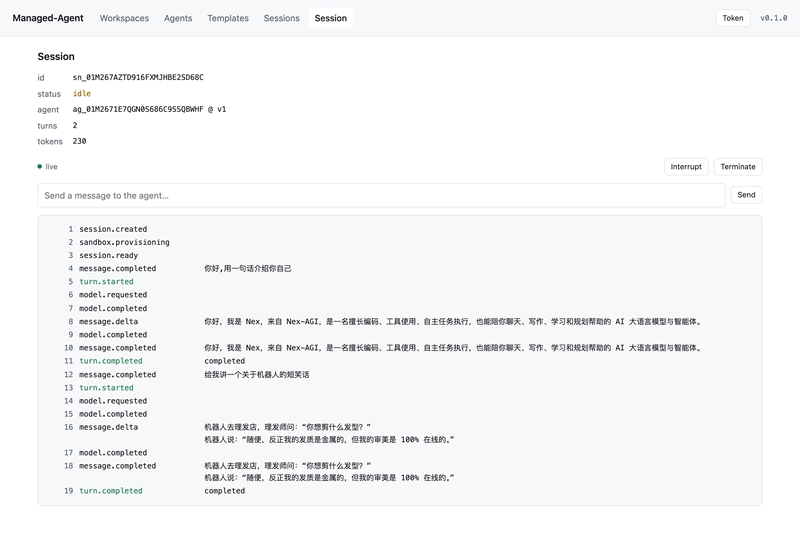
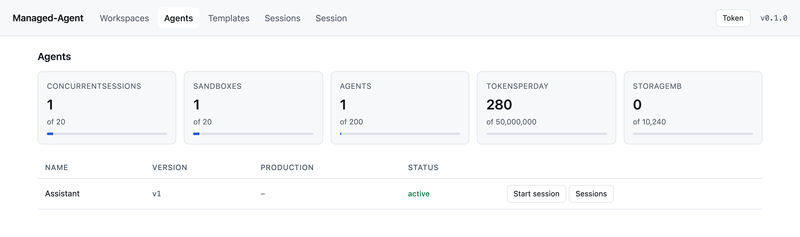
企业在落地 AI Agent 时,总在重复搭建同一套基础设施:沙箱容器、断线后仍能延续的会话状态、操作审计、凭据安全、模型容灾与成本控制,以及每接入一个触发源就要做一套集成。这些工作与具体业务无关,却恰恰是生产环境 Agent 最容易出事的地方,例如上下文丢失、密钥泄露、越权操作和费用失控。Managed-Agent 是一个可自托管的多租户 Agent 控制面:团队只需提供提示词、技能和权限策略,平台负责在隔离沙箱中运行 Agent,管理会话与上下文生命周期,托管模型与凭据,并保留可回放、防篡改的完整操作记录。
1. 触发与集成:Webhook(HMAC 签名)、聊天机器人、事件订阅、Cron 定时任务,统一的投递回执、租约、重试与死信处理;
2. Agent 管理:工作区 / Agent / 会话三级模型,不可变的版本化配置,技能、插件与 MCP 服务接入,子 Agent 权限取父子交集;
3. 会话运行:基于事件序列的精确断点续传、多策略上下文压缩、沙箱丢失后恢复对话、空闲会话热升级、单会话切换模型;
4. 沙箱:本地、容器、Kubernetes 三种驱动,预热池复用、网络出口白名单、卷挂载隔离;
5. 凭据与模型:7 种凭据类型信封加密、只写不读;模型网关支持重试、熔断、故障切换与每日预算硬上限;
6. 安全合规:工作区 RBAC 叠加资源级授权、OIDC 单点登录、SCIM 用户同步(停用即吊销令牌)、哈希链防篡改审计;
7. 接入面:TypeScript SDK、命令行工具、Web 控制台和 OpenAPI 文档。
个人独立项目,负责产品定义、架构设计与全部模块开发。
技术栈:全栈严格模式 TypeScript,Node.js 24 直接运行 TS、无构建步骤;存储使用 Node 内置 SQLite;pnpm monorepo 拆分为契约、存储、引擎、沙箱、运行时、网关、连接器及 SDK / CLI / 控制台等包;沙箱对接 Docker / Podman 与 Kubernetes。
亮点与难点:① 控制面只做“经纪人”不做代理,模型与工具流量不经过控制面,模型密钥只留在服务端,沙箱内的 Agent 拿不到;② 以只追加、无间隙的事件日志作为唯一事实源,断点续传、审计与回放共用一套机制;③ 刻意保持极少依赖,让托管凭据的控制面可以被完整审查;④ 功能对齐参考平台全部 52 项能力后,转入逐轮对抗式安全审计,每个确认的缺陷先写测试再修复。约 1500 个测试直接运行在真实 SQLite 与真实 HTTP 服务上,不使用 mock。
声明:本文仅代表作者观点,不代表本站立场。如果侵犯到您的合法权益,请联系我们删除侵权资源!如果遇到资源链接失效,请您通过评论或工单的方式通知管理员。未经允许,不得转载,本站所有资源文章禁止商业使用运营!

下载安装【程序员客栈】APP
实时对接需求、及时收发消息、丰富的开放项目需求、随时随地查看项目状态







评论