

Windows Server + IIS 是国内中小站长和企业内网的常见部署环境,但成熟的开源日志防护方案(如 Fail2ban)仅支持 Linux,商业 WAF 成本过高,日常运维中对恶意扫描、爬虫伪装、暴力破解等攻击只能事后人工排查。本项目旨在为 Windows 服务器提供开箱即用的自动化 Web 防护工具,实现从日志分析、威胁识别到自动封禁的全流程闭环,解决中小站点"防不住、没人盯、装不起"的痛点。

点击空白处退出提示
Windows Server + IIS 是国内中小站长和企业内网的常见部署环境,但成熟的开源日志防护方案(如 Fail2ban)仅支持 Linux,商业 WAF 成本过高,日常运维中对恶意扫描、爬虫伪装、暴力破解等攻击只能事后人工排查。本项目旨在为 Windows 服务器提供开箱即用的自动化 Web 防护工具,实现从日志分析、威胁识别到自动封禁的全流程闭环,解决中小站点"防不住、没人盯、装不起"的痛点。
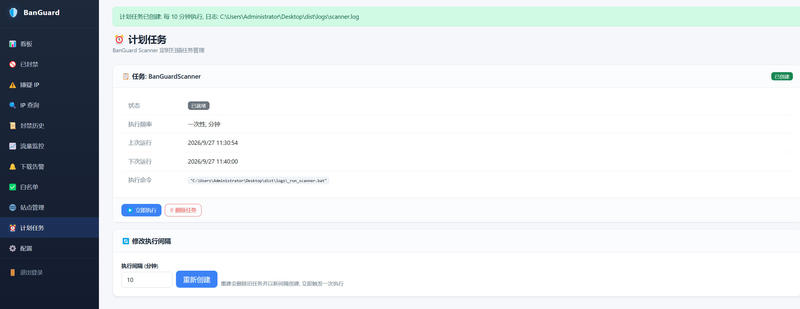
针对 Windows + IIS 环境的服务器安全防护工具,通过定时分析 IIS 日志自动识别恶意行为,联动 Windows 防火墙自动封禁,并提供 Web 管理后台。单 exe 部署,零外部依赖。
多信号检测引擎:SQL 注入 / XSS / 目录穿越、敏感文件探测、404 异常、POST 爆破、均匀高频爬虫识别、境外 IP 拦截,多信号组合判定降低误杀
爬虫身份核验:双向 DNS 验证(百度/Google/Bing/搜狗)+ 360 官方 IP 段匹配,防 UA 伪造
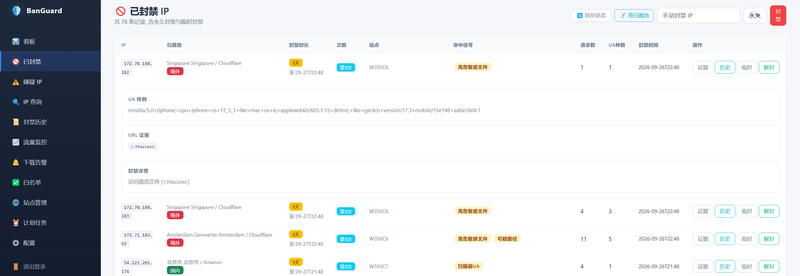
自动封禁:累犯阶梯处罚(24h→30天),防火墙规则同步检测,封禁后访问失效告警
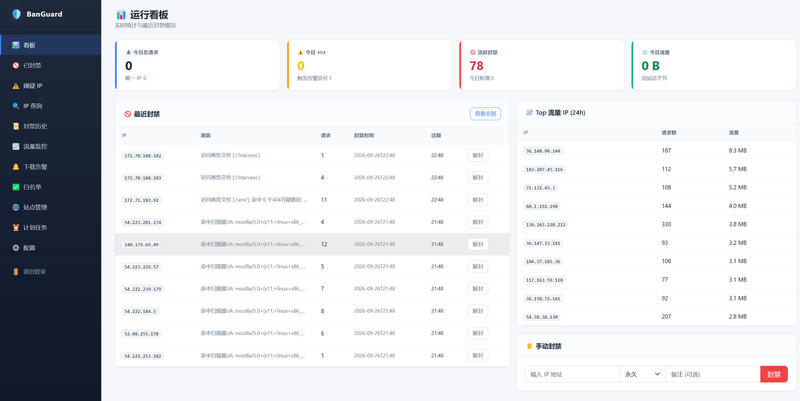
Web 管理后台:威胁仪表盘、嫌疑 IP 观察名单、可视化配置(阈值在线调整即生效)、IP 日志取证报告、IP 归属地(离线库)
技术栈: Python / Flask / Bootstrap 5 / SQLite / Windows Firewall / PyInstaller

评论