

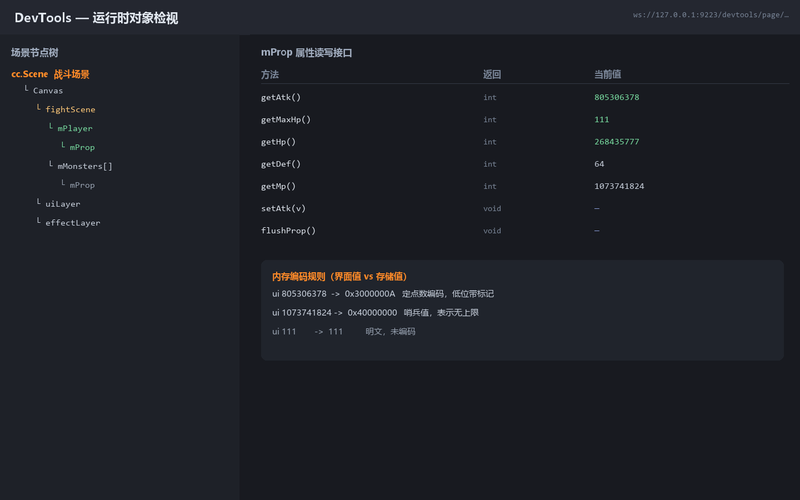
这个项目起于一个具体问题:一款 H5 网页游戏在浏览器里究竟是怎么跑的——战斗数值存在哪、由哪些接口读写、内存里用什么编码。目标是产出一份可复用的分析报告,说明跨进程 iframe 架构下如何定位运行时对象、如何安全读写属性而不破坏游戏状态。适用于兼容性测试、自动化测试、数据结构还原等场景。


点击空白处退出提示



这个项目起于一个具体问题:一款 H5 网页游戏在浏览器里究竟是怎么跑的——战斗数值存在哪、由哪些接口读写、内存里用什么编码。目标是产出一份可复用的分析报告,说明跨进程 iframe 架构下如何定位运行时对象、如何安全读写属性而不破坏游戏状态。适用于兼容性测试、自动化测试、数据结构还原等场景。
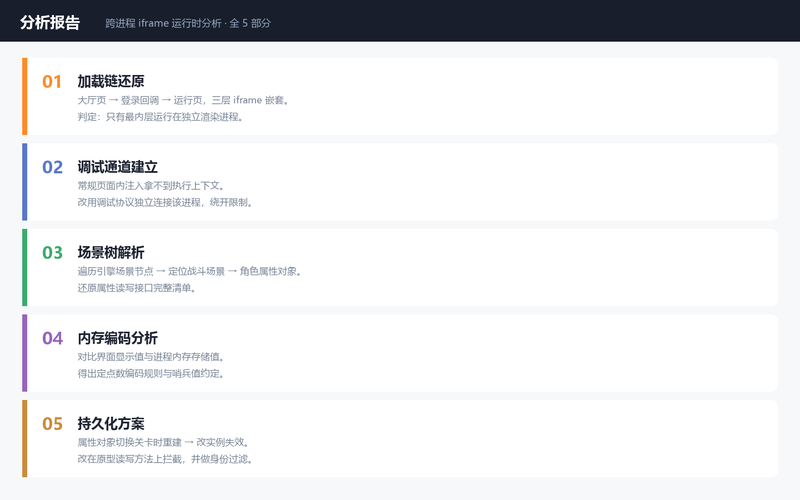
报告覆盖五个部分。一是加载链还原:从游戏大厅页经登录回调到最终运行页的完整 iframe 嵌套关系,判定哪一层才是游戏进程。二是调试通道建立:识别出游戏运行在独立渲染进程后,用浏览器调试协议直连该进程,绕开页面内注入的限制。三是场景树解析:遍历引擎场景节点,定位战斗场景与角色属性对象,还原属性读写接口清单。四是内存编码分析:对比界面显示值与进程内存实际存储值,得出定点数编码规则与哨兵值约定。五是持久化方案:设计场景切换后仍生效的属性拦截方法,并说明如何按唯一标识区分玩家与敌对单位。
独立完成全部分析工作。技术栈为原生 JavaScript、浏览器调试协议、WebSocket。难点有三个:游戏跑在独立进程的 iframe 里,常规方式拿不到执行上下文,改用调试协议独立连接解决;属性对象在切换关卡时会被重建,直接改实例会失效,改为在原型读写方法上拦截;同一套属性接口同时服务玩家与怪物,第一版未做身份判断导致敌方也被增强,加上唯一标识过滤后才正确。

评论