

面向互联网应用和云服务厂商这种对网络稳定性要求极高的场景,解决传统云服务商高成本的流量清洗服务、普通内核态防护工具在大流量下丢包严重、防护延迟高的痛点,可直接部署在服务器前端,为业务提供低成本、高性能的网络攻击防护能力,尤其适合高并发、易遭恶意竞争攻击的线上业务。


点击空白处退出提示



面向互联网应用和云服务厂商这种对网络稳定性要求极高的场景,解决传统云服务商高成本的流量清洗服务、普通内核态防护工具在大流量下丢包严重、防护延迟高的痛点,可直接部署在服务器前端,为业务提供低成本、高性能的网络攻击防护能力,尤其适合高并发、易遭恶意竞争攻击的线上业务。
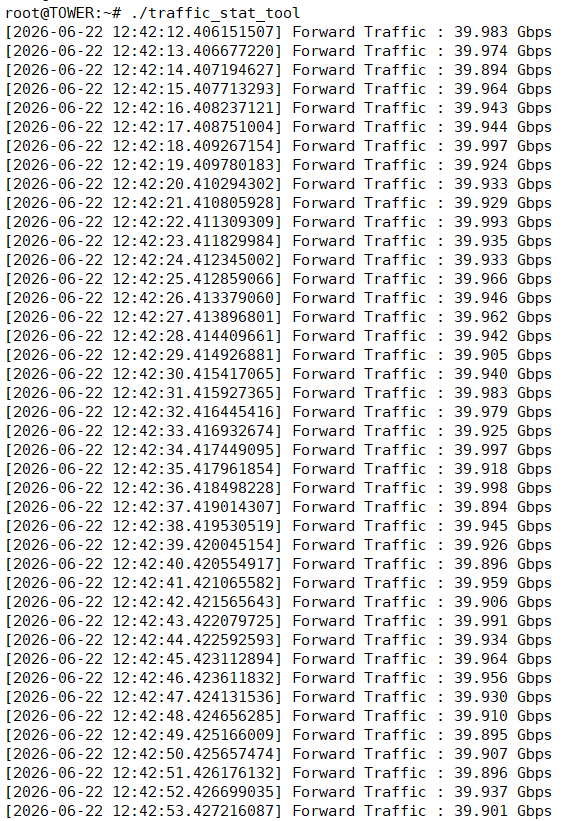
引擎可自主识别并防护DDoS攻击,最大可支撑40Gbps攻击流量清洗。
支持多种主流通信协议,覆盖从二层到七层的基础防护能力。
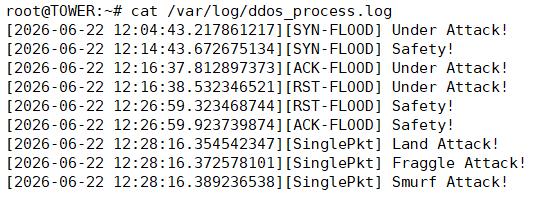
内置泛洪攻击检测模块,可精准识别SYN Flood、ACK Flood、ICMP Flood、DNS Flood等常见流量型攻击,同时支持单包攻击检测,对端口扫描、畸形报文、异常请求包实现实时拦截。
引擎支持长期稳定运行,已在多个云服务厂商落地,帮助业务大幅降低因攻击导致的宕机、流量损失,累计减少直接经济损失数百万元。
基于DPDK框架开发,完全绕过传统内核网络栈,实现数据包零拷贝处理,大幅降低40Gbps高速流量场景下的CPU中断开销和内存拷贝损耗。
以1/8秒为时间统计窗口,实时计算包速率、TCP SYN报文占比、源IP分布香农熵三个核心指标,通过多维度阈值联动判定攻击,避免单一指标误判。
通过轻量哈希算法将源IP映射到统计桶,快速完成流量特征计算,在高速包转发路径中直接嵌入检测逻辑,实现攻击毫秒级响应。
结合自定义的黑名单与动态限速规则,检测到攻击后可直接在用户空间完成恶意流量拦截,无需额外依赖第三方硬件设备,整体防护性能相比传统内核态工具提升4倍以上。

评论