

随着企业信息化加深
C#/.NET系统被广泛应用,但开发人员往往缺乏安全编码意识,导致SQL注入、硬编码密码等漏洞频发。传统人工审计成本极高,本项目旨在解决企业代码安全检测效率低下的问题,在不运行目标代码的前提下,通过静态分析快速定位风险,保障企业核心业务安全。


点击空白处退出提示



随着企业信息化加深
C#/.NET系统被广泛应用,但开发人员往往缺乏安全编码意识,导致SQL注入、硬编码密码等漏洞频发。传统人工审计成本极高,本项目旨在解决企业代码安全检测效率低下的问题,在不运行目标代码的前提下,通过静态分析快速定位风险,保障企业核心业务安全。
系统包含四大核心模块:
1. 静态源码解析模块,支持深度遍历C#项目文件
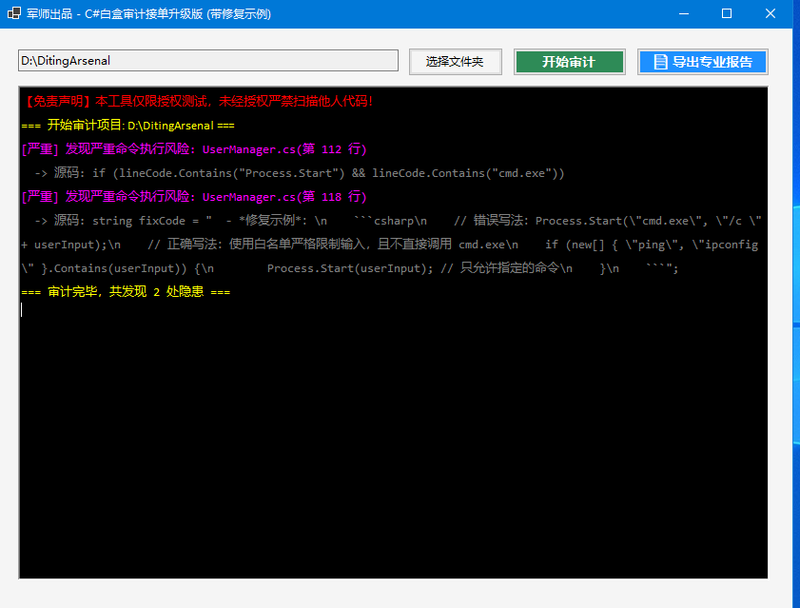
2. 漏洞特征匹配引擎,内置SQL拼接、命令执行、敏感信息泄露等数十种高危漏洞正则规则;
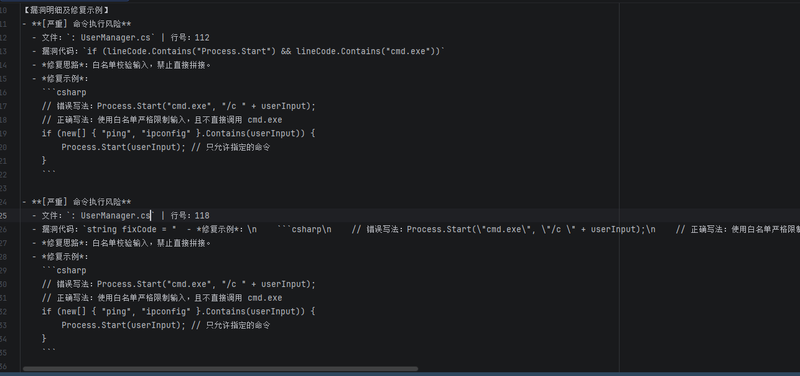
3.智能修复生成模块,针对扫出的漏洞,自动匹配并输出标准的C#安全修复代码示例,直接解决客户痛点;
4.报告生成模块,一键导出包含行号、风险评级及修复代码的专业报告。
使用C# WinForms构建高颜值交互界面。底层利用File类进行多级目录异步遍历,结合正则表达式进行代码特征匹配。采用跨线程安全机制更新UI日志,保证扫描海量代码时界面绝不卡顿。内置安全知识库,实现漏洞定位与修复建议的自动联动。

评论