本系统面向主机安全溯源与应急响应行业场景,是安全运营“最后一公里”的主机侧取证平台。在攻防实战化背景下,安全设备告警只能定位“疑似受控主机”,确认失陷必须上机取证;而传统人工排查面临效率低(逐台 SSH 登录翻查)、易破坏现场、取证标准不统一、结论难固化为报告等痛点。天枢以“巡检取证 + 情报狩猎 + 时间线溯源 + AI 分析”为核心,覆盖“资产登记 → 远程巡检 → IOC 狩猎 → 溯源定性 → 处置报告”的完整主机侧响应流程,并与天衡 AI 研判平台联动,形成“告警研判 → 上机排查 → 处置闭环”。
1. 资产与远程巡检:服务器资产管理(连接测试/批量检查/文件扫描),一键下发巡检脚本远程执行,支持深度查毒,报告自动入库出结构化发现项。
2. 应急响应(Live Response):定向补证命令组(账号/登录/持久化/网络/进程)+ 自定义路径列举,凭据用后即弃不落库。
3. IOC 狩猎:基于 AC 自动机在全网巡检报告与取证文件中高速匹配情报指标,支持全网/单主机范围与多级缓存。
4. 规则管理与回测:检测规则新建/启停/导入/校验/回测,规则狩猎。
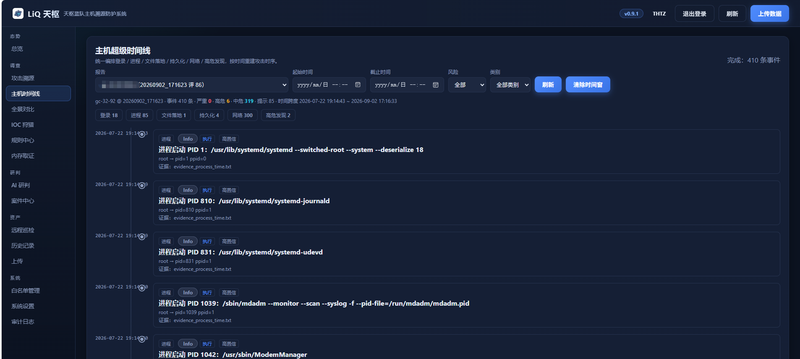
5. 溯源分析:单机登录时间线、跨主机超级时间线、行为链分析、实体画像与关联调查(关联边图/时间线叠加/文件关联)、统一安全事件流。
6. 内存取证:集成 Volatility,内存镜像导入/运行/插件配置/结果分析。
7. 取证与基线:取证文件上传解析、证据清单、安全基线核查、Nginx 日志审计。
8. 威胁情报:情报同步/富化/缓存管理,攻击来源白名单(IP/文本特征 × 全局/单主机作用范围)。
9. AI 分析:内置 AI 配置与研判分析,辅助定性。
10. 案例与报告:案例管理,一键导出处置报告/事件报告/整改建议/攻击链/完整打包。
11. 天衡联动:一次性票据免登录跳转、攻击 IOC 推送、资产匹配、误报白名单同步。
12. 平台安全:PBKDF2 认证、登录防爆破、角色权限、审计日志、一次性票据机制。
一、具体任务:负责平台整体开发与部署——远程巡检与 Live Response 执行引擎、IOC 狩猎引擎(AC 自动机 + 多级缓存)、时间线/行为链/实体画像溯源模块、Volatility 内存取证集成、白名单管理、认证与天衡联动(一次性票据)、安全加固与 17 项渗透审计整改。
二、技术栈:Python Flask、SQLite(业务库 + 独立认证库)、原生 JS 前端、pyahocorasick、Volatility、SSH 远程执行、PBKDF2-HMAC-SHA256、HMAC-SHA256 一次性票据、nginx 反代 TLS、systemd。
三、实现亮点与难点:
狩猎性能:取证文件逐次重读导致全网扫描 69 秒,通过 AC 自动机预编译 + 按 mtime/size 多级缓存降至 0.3 秒(230 倍);
远程执行安全护栏:命令注入风险下采用固定脚本上传 + shlex.quote 双重引用 + 仅绝对路径 + 无 NUL + 长度校验,全库无 shell=True;
跨系统免登录:设计 HMAC-SHA256 一次性票据(10 分钟 TTL、双向 expiry 校验、compare_digest 防时序攻击),实现天衡跳转免登录且独立账号权限收敛;
安全审计全过:未授权访问/越权/目录遍历/命令注入/zip 炸弹/上传安全等 17 项渗透测试全部通过;
零侵入联动:误报白名单与天衡同步采用独立票据鉴权接口,不影响主业务流程。
声明:本文仅代表作者观点,不代表本站立场。如果侵犯到您的合法权益,请联系我们删除侵权资源!如果遇到资源链接失效,请您通过评论或工单的方式通知管理员。未经允许,不得转载,本站所有资源文章禁止商业使用运营!

下载安装【程序员客栈】APP
实时对接需求、及时收发消息、丰富的开放项目需求、随时随地查看项目状态








评论