

LLaMA-Factory 是使用最广的大模型微调框架之一,很多团队直接部署到公网。其 WebUI 与 OpenAI 兼容 API 在处理用户输入时存在路径与外部 URL 的安全风险。本项目针对该框架做源码级审计,目标是发现可被远程利用的漏洞并给出修复方案,提升 AI 框架默认部署的安全性。


点击空白处退出提示



LLaMA-Factory 是使用最广的大模型微调框架之一,很多团队直接部署到公网。其 WebUI 与 OpenAI 兼容 API 在处理用户输入时存在路径与外部 URL 的安全风险。本项目针对该框架做源码级审计,目标是发现可被远程利用的漏洞并给出修复方案,提升 AI 框架默认部署的安全性。
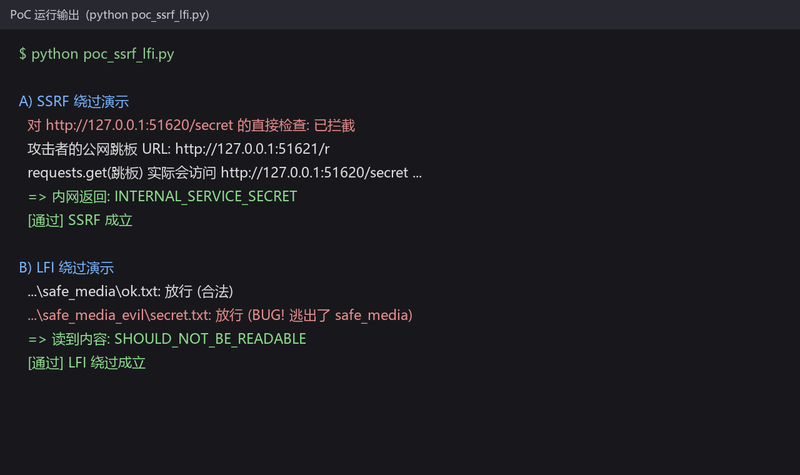
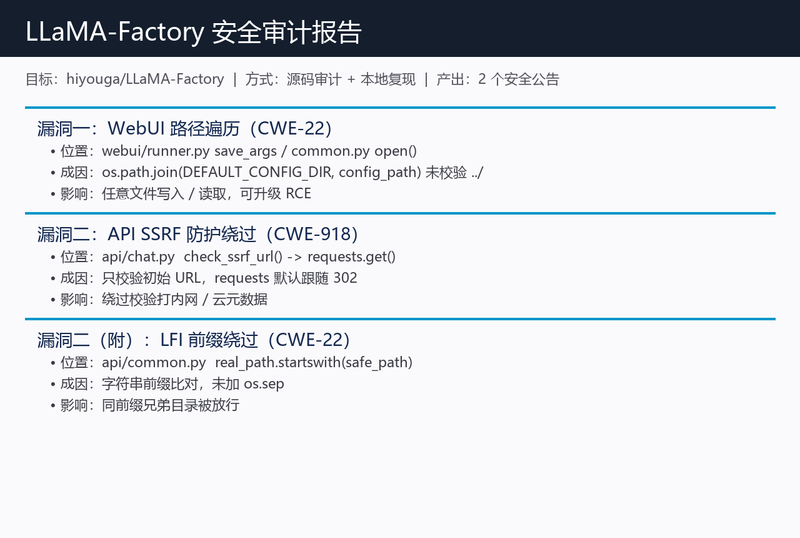
本项目对 LLaMA-Factory 的 WebUI 与 API 层做完整安全审计,产出包括:1)WebUI 配置保存点的路径遍历漏洞,可任意文件写入/读取;2)OpenAI 兼容 API 的 SSRF 防护绕过(HTTP 302 重定向)与 LFI 前缀检查绕过;3)每个漏洞的本地复现 PoC 与修复建议。最终向项目提交 2 个 GitHub 安全公告。
我独立负责全部工作:下载并阅读源码,定位危险函数与调用链,构造 PoC 本地复现,编写漏洞报告并提交 GitHub Security Advisory。技术栈为 Python + Gradio + FastAPI,采用人工污点分析追踪用户输入到 open、requests 等危险点。难点在于绕过维护者已加入的 SSRF 防护逻辑。

评论