

随着互联网及高校/企业信息化建设,各类Web系统面临诸多安全威胁。本项目旨在通过合规的渗透测试,排查目标系统的安全隐患,发现并复现包括未授权访问、逻辑越权等漏洞,帮助客户及时修复安全问题,保障业务数据安全。


点击空白处退出提示



随着互联网及高校/企业信息化建设,各类Web系统面临诸多安全威胁。本项目旨在通过合规的渗透测试,排查目标系统的安全隐患,发现并复现包括未授权访问、逻辑越权等漏洞,帮助客户及时修复安全问题,保障业务数据安全。
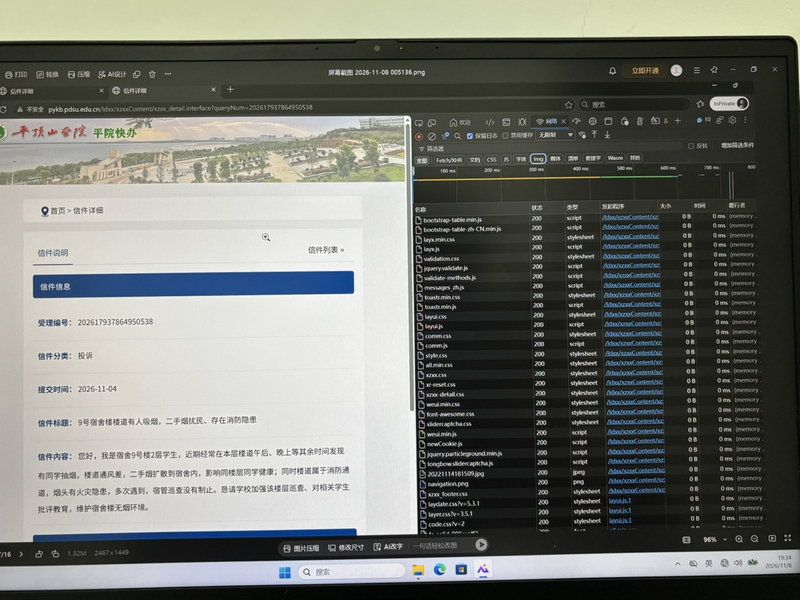
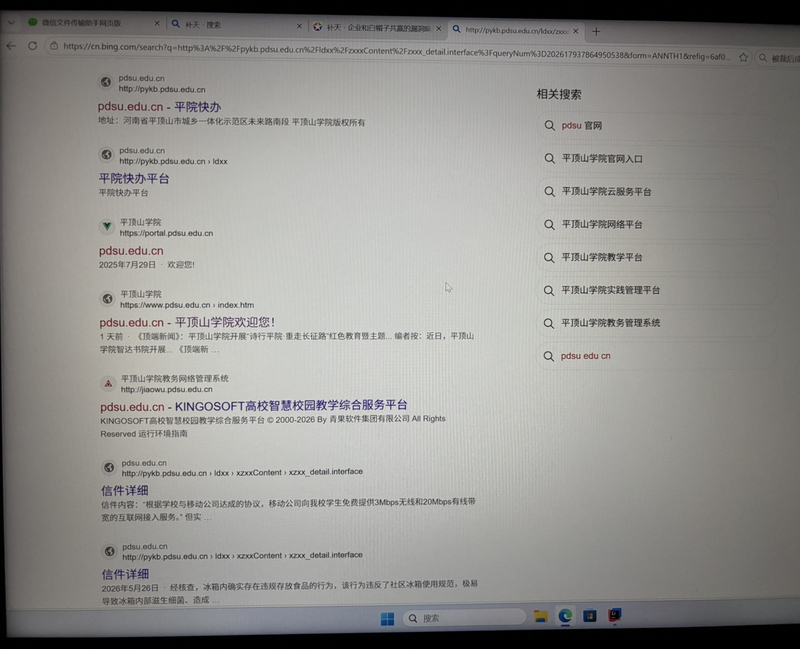
项目主要包含漏洞信息收集、漏洞挖掘与验证、安全报告撰写三大模块。通过抓包工具抓取前端请求,分析接口逻辑;针对发现的疑似漏洞点,构造Payload进行手工验证;最后将复现步骤、危害评估及修复建议整理成详细的漏洞报告。
本人负责整个项目的安全测试与漏洞挖掘工作。使用的技术栈包括Python(编写辅助脚本)、Burp Suite(抓包改包)、F12开发者工具。难点在于部分接口的鉴权绕过,通过分析前端JS代码成功定位并突破了验证机制,最终成功复现高危漏洞。

评论