行业应用场景:云启智元智能认证中心系统面向金融、政务、制造、医疗、互联网等需要统一身份、权限与审计的行业。随着企业逐步引入大模型和AI智能体,系统调用链路从“人访问系统”扩展为“人委托AI、AI调用工具、工具访问业务系统”。传统认证授权主要围绕真实用户账号和静态接口设计,难以覆盖AI运行实例、任务上下文、工具权限、委托边界和数据脱敏,导致AI调用身份不清、权限过大、结果不可控、行为难追踪。本系统立项的核心原因,就是解决AI时代大模型调用认证授权的安全与不可控问题,让AI Agent的工具调用安全、可控、可审计、可视化。
在金融行业,投研助手、客服机器人、风控分析智能体可能调用客户信息、交易数据和报表工具,系统需要明确委托人、被委托AI智能体、目标系统和数据范围,防止越权读取或批量导出敏感数据。在政务场景中,跨部门系统对权限边界要求严格,智能问答或材料审批助手必须基于组织、岗位、角色和风险等级执行受控访问,并保留完整审计链路。在制造业和医疗行业,供应链、生产设备、病历或质控数据涉及业务连续性与合规要求,AI工具调用需要支持审批、拒绝、执行状态跟踪与脱敏返回,避免模型输出或日志二次泄露敏感信息。
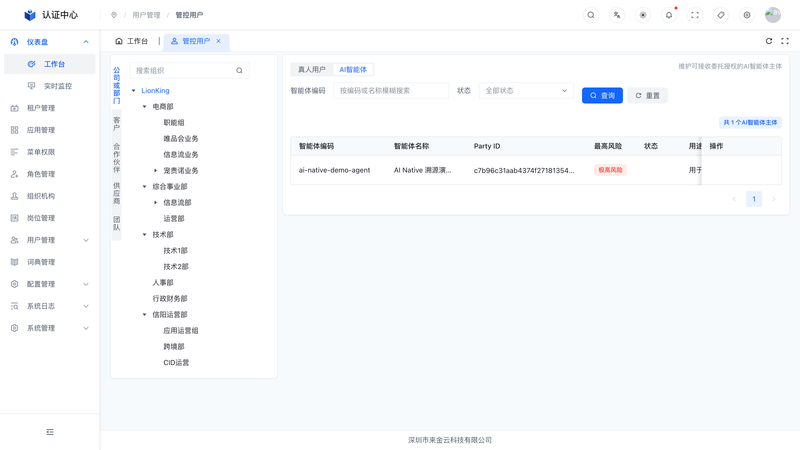
系统通过AI智能体身份、运行实例、任务上下文、授权目标、工具编码、脱敏调用参数、执行状态和脱敏返回数据的完整链路记录,把AI调用纳入统一权限模型。管理员可以在用户组中同时管理真人用户与AI智能体,按业务场景集中授权,并通过执行审计可视化还原每一次调用的业务背景。这样既保留了原有用户认证、组织岗位、角色权限、单点登录、应用管理等基础能力,又补齐AI原生场景下的委托授权、风险控制、审计追溯和数据保护能力,帮助企业安全推进大模型应用。
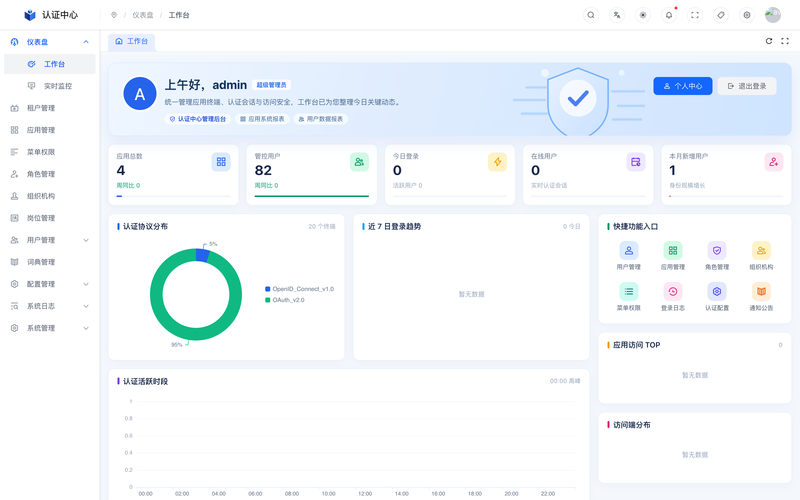
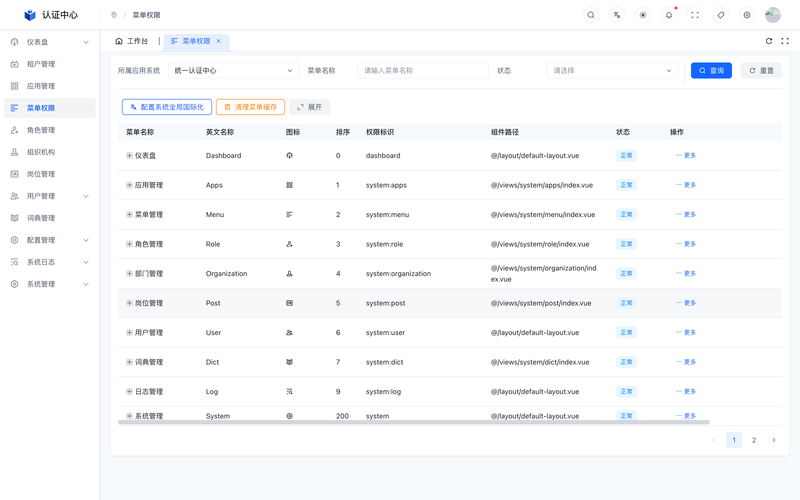
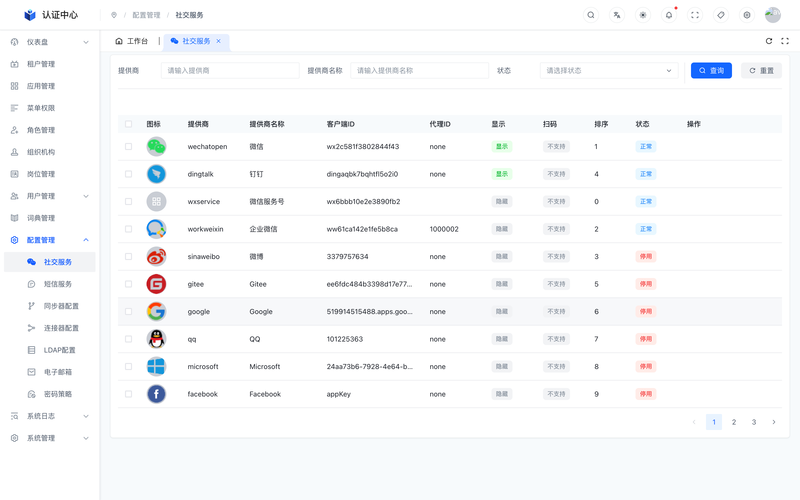
功能介绍:系统提供统一身份认证、权限管理和AI原生调用管控能力。支持用户、组织、用户组、角色、应用和菜单权限管理,可同时管理真人用户与AI智能体,并通过单点登录和令牌校验控制业务系统访问。
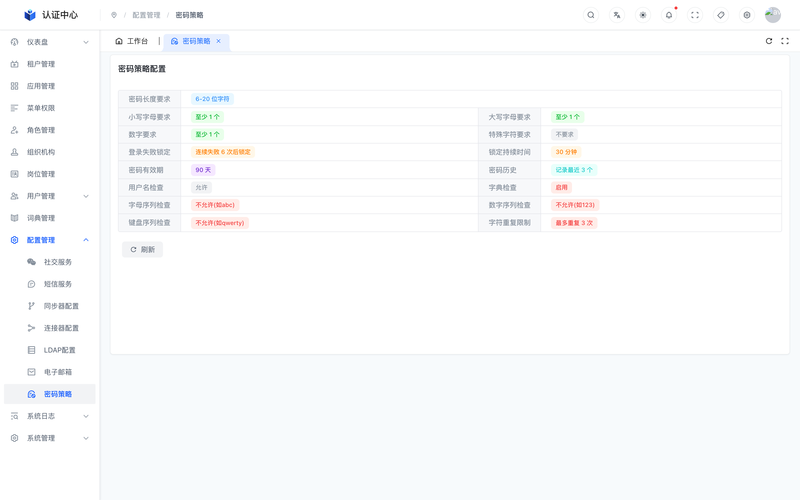
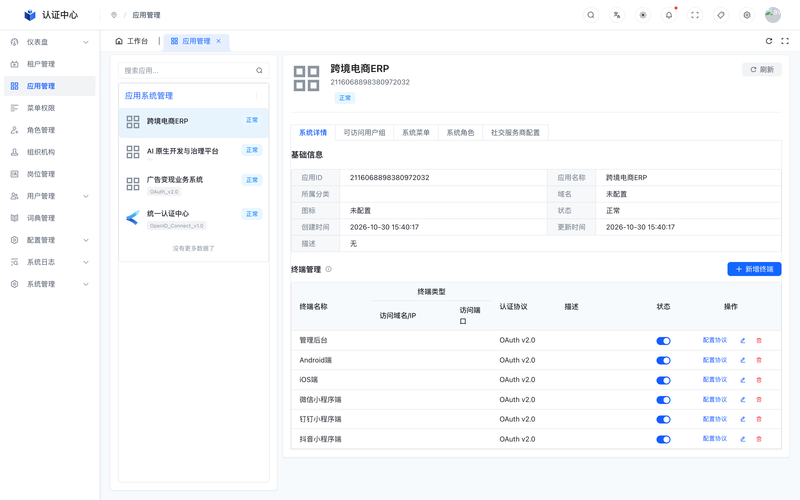
系统支持应用注册、应用绑定、会话管理和密码安全策略,按组织、岗位、用户组、角色和应用分配权限,实现集中授权和细粒度访问控制。
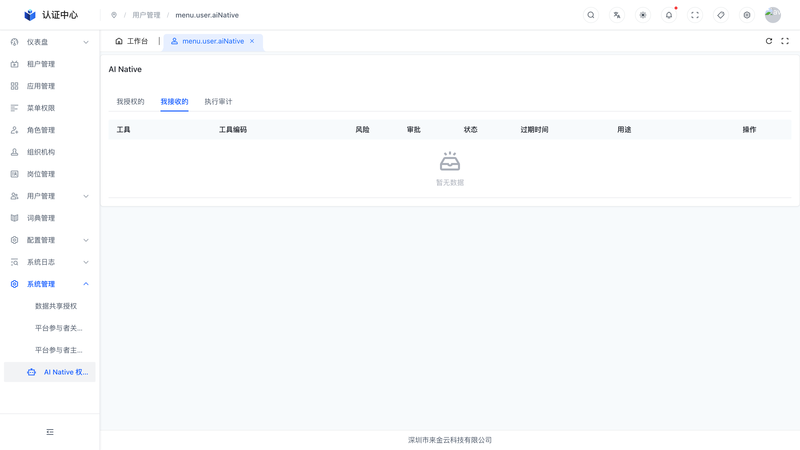
AI Native功能支持智能体身份、运行实例、任务上下文、委托授权和租户审计。管理员可维护智能体风险等级、运行环境、任务限制和授权目标系统,控制发起系统、委托人、被委托智能体、工具和风险边界。
系统记录工具调用链路,包括发起系统、智能体身份、运行实例、任务上下文、目标系统、工具、脱敏调用参数、执行状态和脱敏返回数据,并提供可视化审计查询,帮助企业实现AI工具调用安全、可控、可审计。
整个项目由团队完整实现。
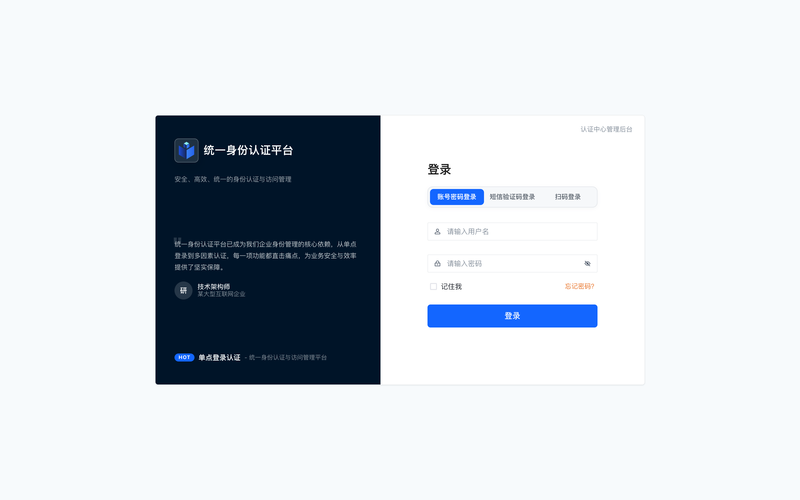
项目实现:系统采用前后端分离架构,后端基于Spring Boot和MySQL实现用户、组织、用户组、角色、应用、菜单权限和会话管理,使用Redis缓存会话和权限数据,Nginx负责服务转发。系统通过统一登录入口、单点登录和令牌校验机制,实现业务系统的身份认证与访问控制。
权限模型支持真人用户与AI智能体共同管理。系统维护智能体身份、Party ID、风险等级、运行实例和任务上下文,并通过委托授权规则控制发起系统、目标系统、工具、委托人和被委托AI智能体。授权执行时,服务按角色、用户组、应用资源和风险等级判断是否允许调用。
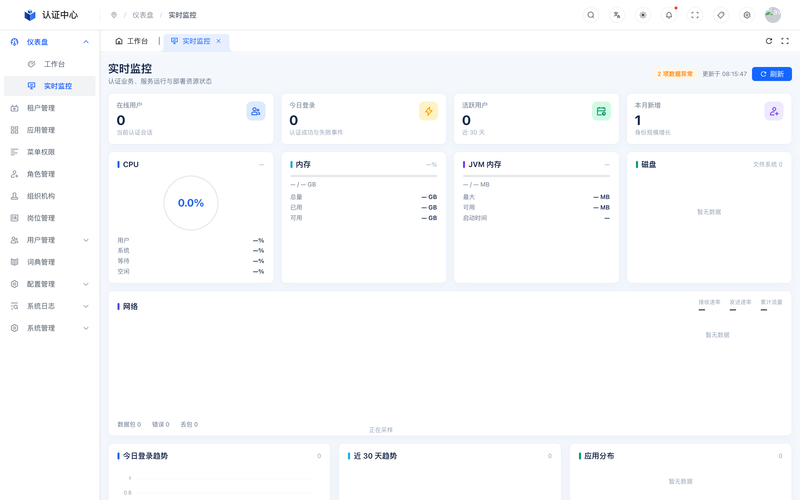
AI Native模块记录工具调用链路,包括发起系统、智能体身份、运行实例、任务上下文、目标系统、工具、脱敏参数、执行状态和脱敏返回数据,并提供租户审计、执行审计、Trace追踪和可视化查询。前端提供用户管理、用户组管理、AI Native、日志审计和系统管理界面,方便管理员配置权限、监控调用行为和排查异常访问。
声明:本文仅代表作者观点,不代表本站立场。如果侵犯到您的合法权益,请联系我们删除侵权资源!如果遇到资源链接失效,请您通过评论或工单的方式通知管理员。未经允许,不得转载,本站所有资源文章禁止商业使用运营!

下载安装【程序员客栈】APP
实时对接需求、及时收发消息、丰富的开放项目需求、随时随地查看项目状态







评论