

数字化转型下,多租户、多子系统与实时数据叠加,传统单体架构暴露数据孤岛、权限割裂、扩容贵、长连接弱等瓶颈。微服务与云原生普及,企业亟需统一认证、组织权限、子应用治理、消息触达等共性底座。Go 凭高并发、低开销、静态编译与云原生生态,是企业数据生态应用基础的优选,支撑业务敏捷拆分、弹性伸缩与一体化运营。


点击空白处退出提示



数字化转型下,多租户、多子系统与实时数据叠加,传统单体架构暴露数据孤岛、权限割裂、扩容贵、长连接弱等瓶颈。微服务与云原生普及,企业亟需统一认证、组织权限、子应用治理、消息触达等共性底座。Go 凭高并发、低开销、静态编译与云原生生态,是企业数据生态应用基础的优选,支撑业务敏捷拆分、弹性伸缩与一体化运营。
本模块面向多租户 SaaS 与大型中后台系统,构建「无状态认证—细粒度授权—统一运营」一体化底座,把登录、组织、子应用与实时消息收拢到同一管理平面,支撑业务拆分与规模化扩展。
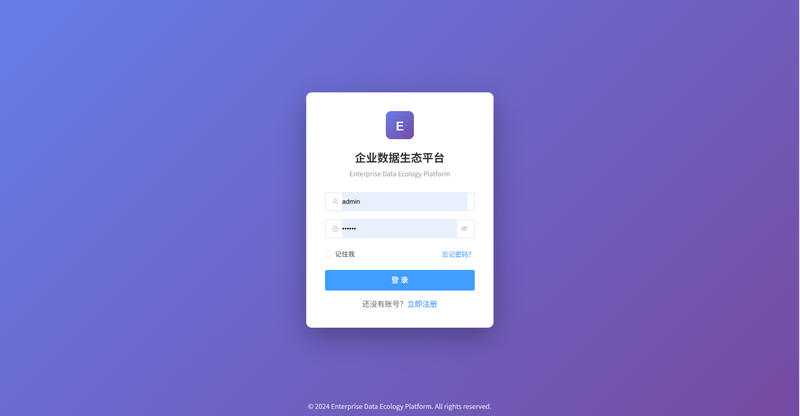
无状态 Token 登录:采用自包含令牌,服务端不持有会话,网关与各微服务凭签名即可校验身份,天然适配水平扩容与多实例部署;配合访问/刷新双令牌、吊销名单、多端互踢与异常登录识别,在轻量与可控之间取得平衡。
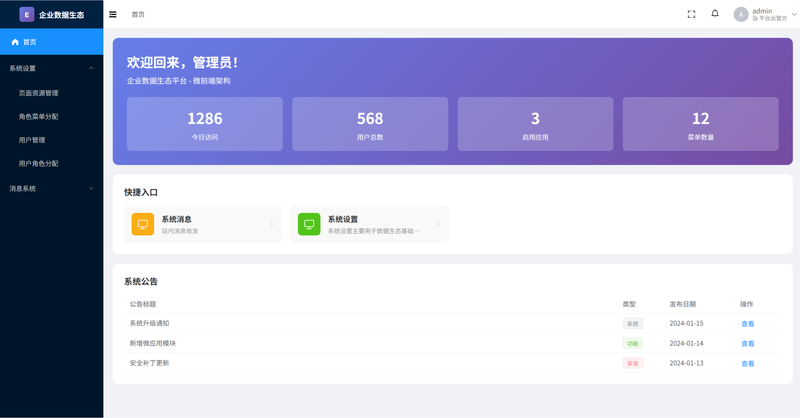
菜单权限与角色管理:基于 RBAC 将页面、按钮、接口及数据范围抽象为权限项,按角色打包授予,支持角色继承、临时授权与企业级权限模板。前端依权限清单动态生成路由与菜单,做到「可见即可用、越权即拦截」,权限调整无需发版即可生效。
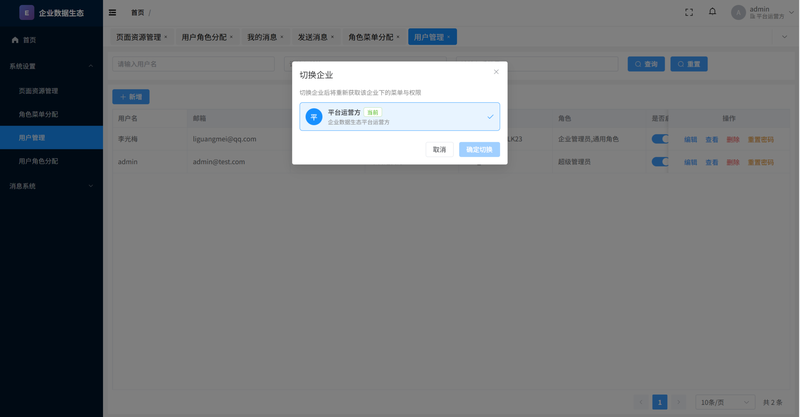
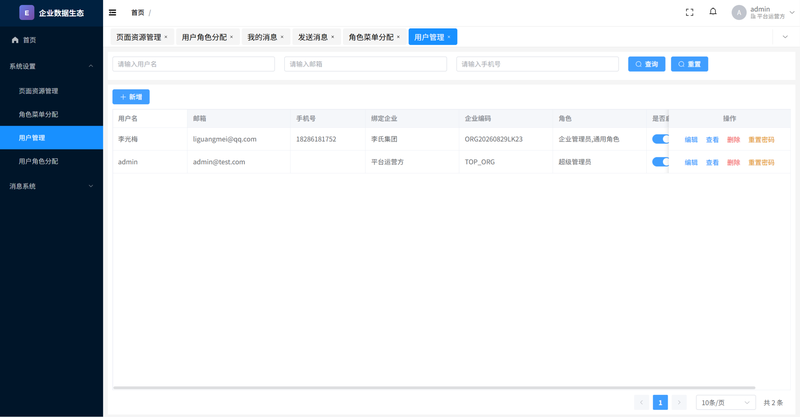
企业与员工管理:企业管理覆盖租户开户、认证、套餐、状态与到期管控;员工管理维护部门树、岗位、汇报关系及入转调离,支持一人多企、多角色并存与批量导入,组织变动自动联动权限回收,杜绝离职账号残留。
微前端子应用管理:统一登记子应用入口、路由前缀、版本与灰度策略,管控上下线状态;主应用按权限按需加载远程模块,各业务线独立开发、独立部署、运行时隔离,却共享同一套认证与导航体系。
SSE 消息管理:以单向长连接提供低延迟推送,统一处理连接保活、断线重连、消息去重与离线补发,并支持按用户、角色、企业定向分发,承载审批提醒、公告、任务状态变更等实时触达,配套发送统计与订阅关系视图。
整体遵循「一次认证、全域通行,集中配置、分布执行」,既减少各业务线重复建设,也为新企业、新子应用与新消息场景预留标准扩展点。
本项目采用 Go 语言构建多租户中后台统一底座,后端拆分为网关、认证、管理与消息四个独立服务,内部以 gRPC/Protobuf 通信,数据落 MySQL,缓存与广播用 Redis、NATS,子应用配置热更新依托 etcd;前端主应用基于 Vue3 + qiankun 集成各业务子应用。系统遵循"认证集中在网关、权限收敛于管理服务、子应用不自建账号"原则,下游仅信任网关覆写后的员工与租户请求头,并以内网隔离防伪造。
登录采用无状态 Token:认证服务以 RS256 签发自包含 JWT,携带员工、企业、角色、令牌版本与唯一编号,网关中间件统一验签并透传上下文,服务端不存会话,可水平扩容。为补齐主动失效能力,保留两处轻量状态——Redis 黑名单处理登出改密,员工令牌版本号处理离职调岗;配以短时访问令牌与滑动续期刷新令牌,兼顾安全与体验。
权限基于 Casbin 的 domain RBAC,以企业为隔离域,将目录、菜单、按钮、接口抽象为统一权限项,按角色打包授予,支持角色继承与企业模板。登录后一次返回当前企业的菜单树与权限码,前端动态注册路由并控制按钮显隐,后端接口二次校验;数据范围由 GORM 全局回调自动追加租户、部门条件,做到可见、可过、不越界。策略变更经广播触发热加载并推送事件,前端无感刷新,无需发版或重登。
企业管理覆盖开户、认证、套餐、到期与停用,停用即由网关拦截全部流量;员工管理维护部门树、岗位、入转调离与一人多企多角色,离职以事务联动完成置灰、令牌版本递增、断连与角色回收,杜绝权限残留。
子应用以注册表集中管理入口、路由前缀、版本、状态与企业灰度名单,写入后同步 etcd 由管理服务 Watch 生效。主应用按当前企业拉取可见清单完成注册,并下发令牌无状态token登录,菜单权限管理,角色管理,企业管理,微前端子应用管理,企业下员工管理,sse消息管理

评论