本项目属于网络安全与云原生安全交叉领域,具体聚焦于 Web 应用防火墙(WAF)与应用层安全防护赛道,服务于中小型企业、开发者个人站点与 SaaS 服务商的应用安全防护场景。
在产品问题上,传统 WAF 产品存在三个结构性矛盾:一是规则维护成本高,基于特征库的检测模式需要安全团队持续跟进新型攻击手法并更新规则,中小企业难以负担专业安全运营人力;二是对未知威胁检出率低,纯规则匹配对编码混淆、参数污染、业务逻辑越权等变种攻击的覆盖能力有限;三是部署与运维门槛高,传统企业级 WAF 多依赖硬件盒子或重型网关,交付形态与云原生时代的轻量化、弹性化诉求错配。
本项目的解决思路是「智能驱动 + 开箱即用」:一方面通过 LLM 语义引擎补足规则引擎在未知威胁检测上的短板,把安全运营从「人写规则」转向「模型理解意图」;另一方面通过单二进制、零外部依赖、多平台安装包与容器镜像的交付形态,把部署门槛压到「一行命令拉起」的水平,让没有专职安全团队的中小客户也能获得企业级防护能力。
在业务背景上,项目同时面向自建站点的开发者、缺乏安全预算的中小企业与需要快速嵌入安全能力的 SaaS 服务商三类角色,因此在产品形态上提供从 CLI 直跑、Docker 容器到 systemd 服务的全谱系部署选项,并通过可视化控制台降低安全事件的理解与处置门槛。
项目围绕「检测—响应—取证—运营」四个阶段提供完整应用安全能力闭环。
一、双通道威胁检测引擎
快速通道基于高性能正则引擎对请求进行毫秒级特征匹配,覆盖 SQL 注入、XSS、路径穿越、命令注入、敏感文件探测等主流攻击类型;深度通道将可疑请求异步路由至 LLM 语义分析引擎,结合请求上下文进行意图理解,识别混淆载荷、编码绕过、业务逻辑越权等传统规则难以覆盖的攻击。两路结果由决策仲裁器汇聚后输出最终处置动作(放行 / 阻断 / 挑战)。
二、JavaScript 挑战与频控
针对无头浏览器与自动化攻击工具,内置 JS Challenge 质询机制,通过客户端挑战—应答验证真实浏览器环境;同时提供基于令牌桶的速率限制能力,支持按 IP、路径、用户指纹多维度配置限流策略。
三、可视化会话取证(rrweb 回放)
集成 rrweb 会话录制机制,对被判定为恶意的会话自动录制完整 DOM 操作序列,安全运营人员可在控制台中以视频形式逐帧回放攻击者在页面上的真实行为路径,将抽象日志转化为可审计的影像证据,大幅降低事件研判门槛。
四、实时可视化控制台
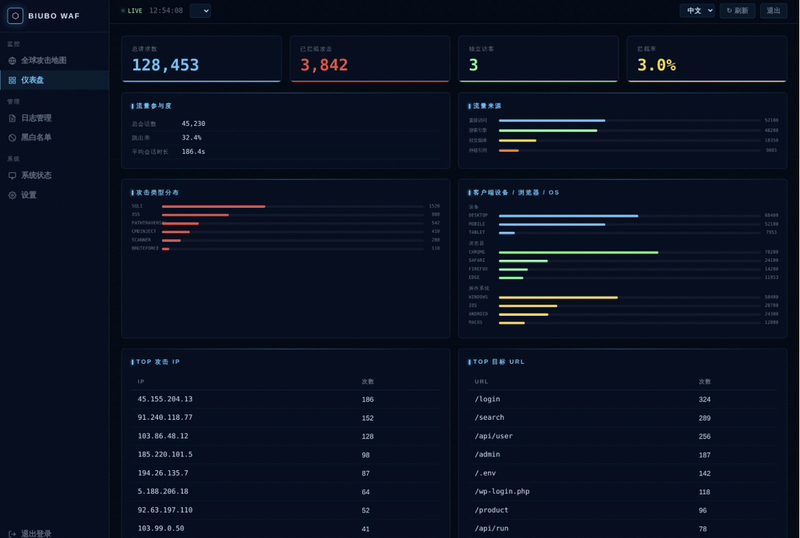
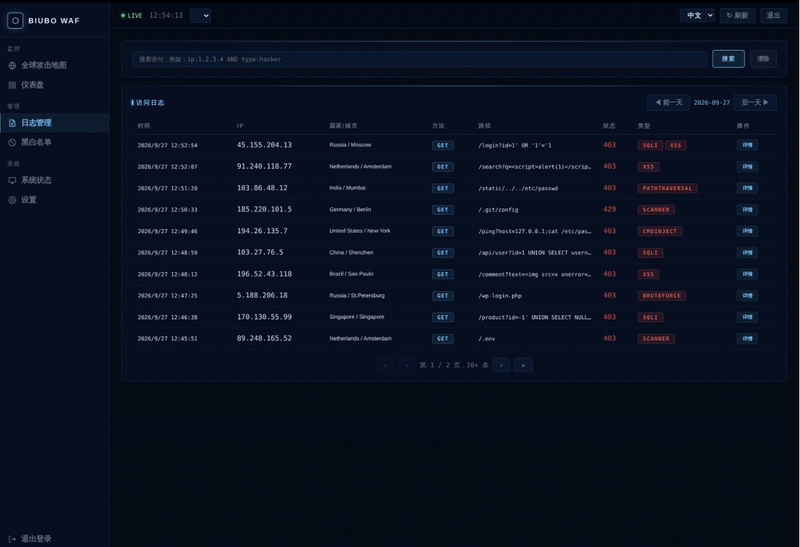
基于 React + TypeScript 构建独立前端控制台,提供实时流量监控大屏、攻击事件时间线、全球攻击源地理分布地图、规则命中统计、处置动作分布等可视化能力,支持深色模式与响应式布局。
五、自研高性能存储引擎
采用 Msgpack 二进制序列化协议实现自研存储层,配合写回(Write-Behind)异步刷盘策略与基于 select_nth_unstable 的 O(n log k) 缓存淘汰算法,在高并发写入场景下保持低延迟与低内存占用。
六、生产可观测性
内置 /internal/ready Kubernetes readiness 探针,对外暴露 LLM 配置、代理上游可用性等关键依赖的健康状态;/internal/metrics 端点输出 Prometheus 格式指标,覆盖 QPS、延迟分位数、规则命中率、LLM 调用量等核心维度;支持 SIGTERM/SIGINT 信号监听的优雅关闭,关闭前排空缓存确保数据完整性。
七、插件化扩展体系
通过插件注册机制支持多源 IP 信誉数据接入(恶意 IP 库、威胁情报源)与自定义检测规则热加载,核心引擎与业务定制能力解耦,便于二次开发。
八、全平台交付体系
提供 Docker 镜像、Debian 软件包、RPM 软件包、WiX Windows MSI 安装程序、systemd 服务单元五种部署形态,覆盖容器化、传统 Linux 发行版与 Windows 桌面三类典型运行环境,实现真正的一行命令拉起。
本人独立完成本项目的整体架构设计与全栈开发,具体职责包括:对原有 Python 版本进行架构解析与领域建模、基于 Rust 异步生态完成全量重构、检测引擎与代理转发内核研发、前端可视化控制台开发、多平台安装包与容器化交付体系建设、可观测性与生产就绪能力补齐、文档与开发者指南编写。
项目采用前后端分离的分层架构,后端基于 Rust 异步运行时构建,整体划分为接入层、引擎层、数据层与服务层四个层级。接入层基于 Axum 框架对外提供 HTTP API 与反向代理入口,统一接管请求生命周期;引擎层为核心检测中枢,采用「快速路径 + 深度路径」双通道设计——快速路径基于高性能正则引擎对请求进行毫秒级特征匹配,深度路径将可疑请求异步路由至 LLM 语义分析引擎进行上下文感知判断,两路结果汇聚后由决策仲裁器输出最终处置动作;数据层采用自研 Msgpack 序列化存储引擎,配合写回刷盘策略与多级缓存淘汰算法,在保证高吞吐的同时将内存占用控制在低位;服务层封装外部依赖,包括 LLM 客户端、IP 信誉源、后端上游代理等。
前端基于 React + TypeScript 构建独立可视化控制台,通过 Vite 工具链打包为静态资源后由后端统一托管,实现实时流量监控大屏、攻击事件时间线、全球攻击源地图、rrweb 会话回放取证等核心可视化能力。
项目实现亮点集中在五个方向:一是双通道检测架构,兼顾规则引擎的确定性与 LLM 引擎的语义理解能力,显著提升对混淆载荷、编码绕过、业务逻辑越权等传统规则难以覆盖的攻击类型的检出率;二是可视化取证能力,集成 rrweb 会话录制与回放机制,将恶意请求上下文还原为可逐帧回看的行为录像,把安全事件从「日志中的一行文本」升级为「可审计的影像证据」;三是全平台交付体系,同时产出 Docker 镜像、Debian 包、RPM 包、WiX Windows 安装程序与 systemd 服务单元五种部署形态,覆盖容器化、传统 Linux 发行版与 Windows 桌面三类典型运行环境;四是生产就绪能力,内置 Kubernetes readiness 探针(/internal/ready)、Prometheus 指标暴露端点(/internal/metrics)与基于 SIGTERM/SIGINT 信号监听的优雅关闭机制,关闭前排空缓存确保数据完整性;五是插件化扩展体系,通过插件注册机制支持多源 IP 信誉数据接入与自定义检测规则热加载,保障核心引擎稳定的同时为业务定制留出扩展点。
项目主要技术难点在于高性能与高智能的平衡:LLM 推理存在固有的百毫秒级延迟,若对所有请求同步调用将无法承载生产流量。为此项目引入异步深度路径、请求采样、缓存穿透保护与短路熔断机制,将 LLM 调用量控制在总流量的可承担比例内,同时通过快速路径兜底保障基线防护能力不降级。
声明:本文仅代表作者观点,不代表本站立场。如果侵犯到您的合法权益,请联系我们删除侵权资源!如果遇到资源链接失效,请您通过评论或工单的方式通知管理员。未经允许,不得转载,本站所有资源文章禁止商业使用运营!
下载安装【程序员客栈】APP
实时对接需求、及时收发消息、丰富的开放项目需求、随时随地查看项目状态




评论