

随着移动互联网的普及,传统中心化聊天软件面临服务器单点故障、数据隐私泄露及监管审查等严峻挑战。在政务、军工、金融及企业核心机密沟通等对信息安全要求极高的场景下,传统的中心化存储极易成为黑客攻击的目标。本项目旨在解决中心化架构带来的隐私泄露与单点崩溃问题。通过引入分布式网络架构与我国自主知识产权的SM9标识密码算法,构建一个无需中心服务器、端到端强加密的即时通讯环境,满足高机密行业对通信去中心化、防窃听及防篡改的刚性业务需求。

点击空白处退出提示
随着移动互联网的普及,传统中心化聊天软件面临服务器单点故障、数据隐私泄露及监管审查等严峻挑战。在政务、军工、金融及企业核心机密沟通等对信息安全要求极高的场景下,传统的中心化存储极易成为黑客攻击的目标。本项目旨在解决中心化架构带来的隐私泄露与单点崩溃问题。通过引入分布式网络架构与我国自主知识产权的SM9标识密码算法,构建一个无需中心服务器、端到端强加密的即时通讯环境,满足高机密行业对通信去中心化、防窃听及防篡改的刚性业务需求。
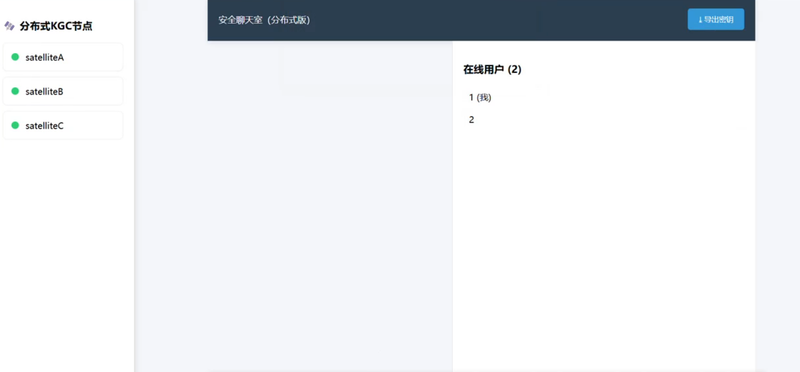
本软件采用Java语言开发,基于P2P分布式网络与SM9国密算法,主要包含以下核心功能模块:
分布式节点组网模块:实现无中心服务器的节点自动发现与路由,支持节点间直接通信,消除单点故障风险。
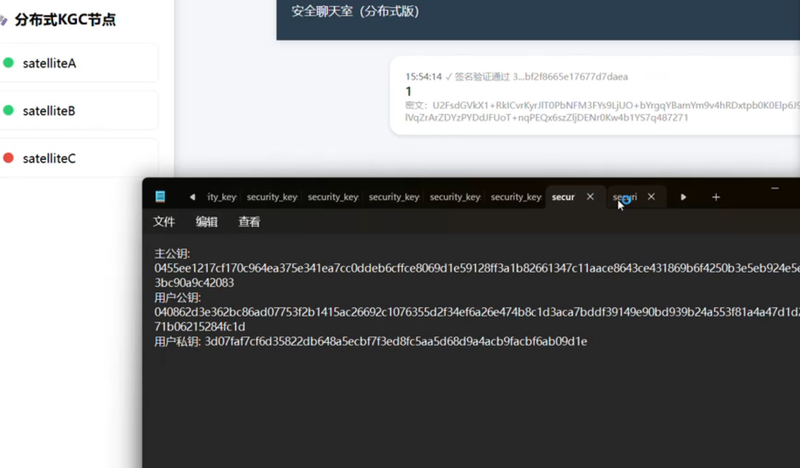
SM9加密通信模块:集成SM9标识密码算法,实现用户身份标识即公钥,完成消息的端到端加密、数字签名与密钥协商,确保数据传输的机密性与完整性。
加密聊天室模块:支持多用户创建或加入加密聊天室,实现群组消息的加密广播与实时同步。
身份认证与密钥管理模块:负责用户私钥的安全生成、分发与更新,提供基于身份的强认证机制,防止非法用户接入。
消息防篡改与审计模块:对通信内容进行完整性校验,防止消息在传输过程中被恶意篡改,保障通信双方的不可抵赖性。
在本项目中,我作为核心开发人员,主要负责整体系统架构设计与核心加密模块开发。具体任务包括:基于Java NIO设计P2P分布式节点通信协议,实现无中心服务器的节点自动发现与消息路由;深度集成SM9国密算法库,完成用户身份标识密钥生成、端到端加密解密及数字签名功能;构建加密聊天室的消息广播与同步机制;并负责多节点环境下的性能压力测试与安全漏洞排查。项目采用Java语言开发,基于P2P分布式架构与SM9标识密码算法。技术栈涉及Java NIO网络编程、多线程并发控制、SM9国密算法库及分布式哈希表(DHT)路由机制。
实现亮点在于彻底去除了中心服务器,消除了单点故障与隐私泄露风险,利用SM9算法实现“身份即公钥”,极大简化了密钥管理。
主要难点在于分布式环境下的节点状态同步与消息可靠投递,以及SM9算法在移动端或高并发场景下的加解密性能优化。通过引入异步非阻塞通信模型与算法缓存机制,成功解决了高延迟与计算开销大的问题。

评论