

当前 SRC 白帽挖掘业务逻辑漏洞高度依赖人工经验,批量测试效率低、漏洞定级标准不统一、报告撰写重复工作量大,新手还容易触碰测试合规红线。本工具针对业务安全场景,用 AI 自动化完成接口研判、漏洞复核、报告生成,大幅提升挖洞效率与合规性。


点击空白处退出提示



当前 SRC 白帽挖掘业务逻辑漏洞高度依赖人工经验,批量测试效率低、漏洞定级标准不统一、报告撰写重复工作量大,新手还容易触碰测试合规红线。本工具针对业务安全场景,用 AI 自动化完成接口研判、漏洞复核、报告生成,大幅提升挖洞效率与合规性。
1. 数据包智能解析模块:自动抓取并解析 HTTP 请求包,识别接口鉴权逻辑、可控参数与业务链路,自动标记存在风险的输入点,覆盖越权、支付篡改、风控绕过等常见业务漏洞场景。
2. 多级漏洞研判模块:联动多主流大模型构建 Agent 评审流,对可疑接口进行多轮 payload 构造与结果复核,按 SRC 标准自动判定风险等级,减少人工误判。
3. 合规报告生成模块:自动整理漏洞复现链路、证据截图与整改建议,输出符合厂商 SRC 规范的标准漏洞报告,同步标注合规测试边界,规避违规操作风险。
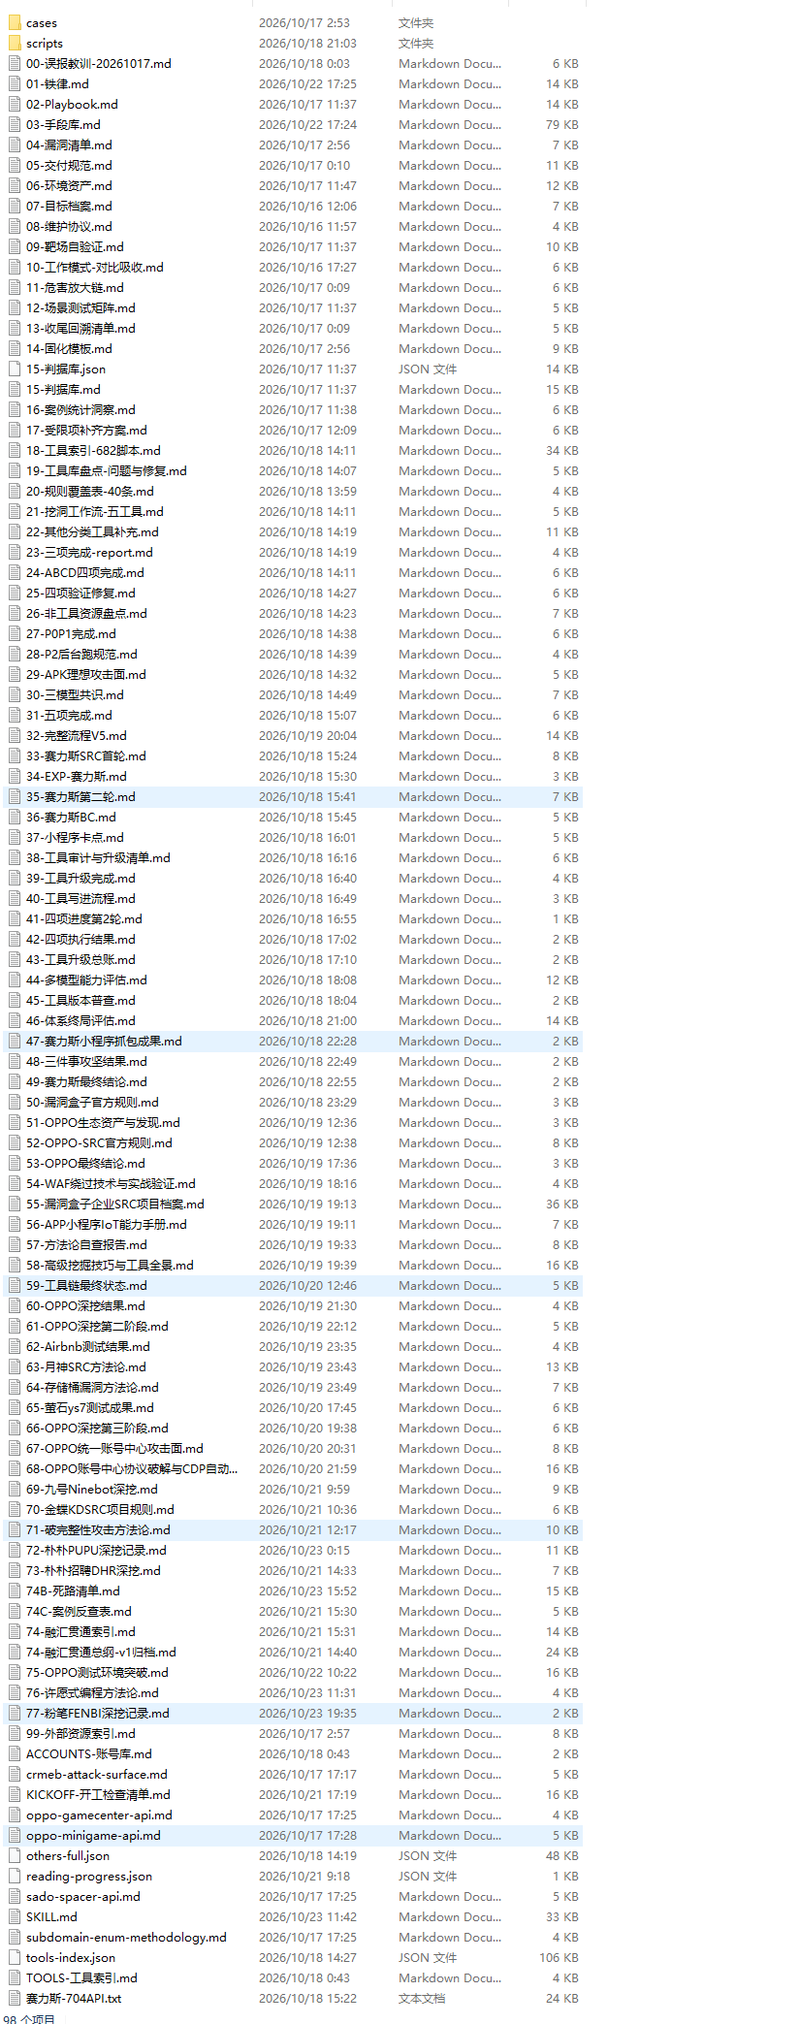
基于 Python 搭建自动化脚本框架,联动多款主流大模型构建多 Agent 协同工作流,实现 HTTP 数据包解析、漏洞 payload 自动构造、风险等级多级复核的全链路自动化。
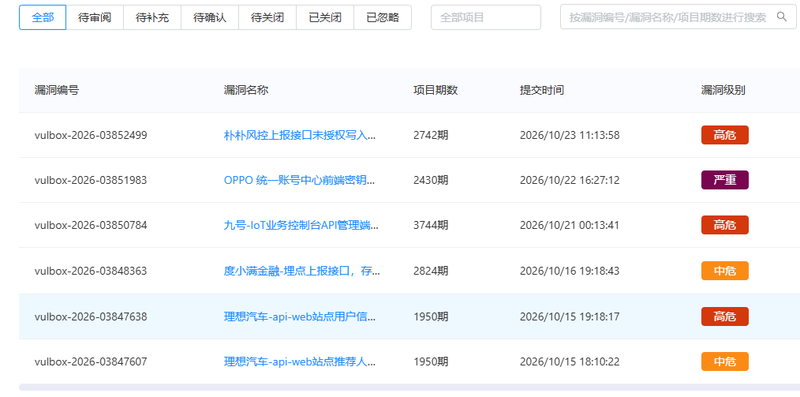
解决了人工批量测试效率低、漏洞定级不一致的痛点,目前已通过该工具在厂商 SRC 实战产出 1 个严重、2 个高危、3 个中危业务逻辑漏洞,验证效果稳定。

评论