

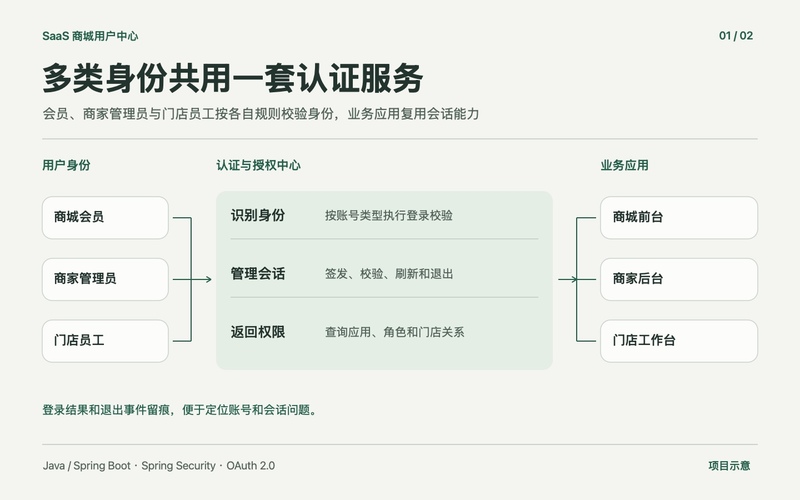
SaaS 商城面向多个商家和门店,同时服务消费者、商家管理员、门店员工和平台运营。不同身份进入同一套业务平台,账号归属与操作范围各不相同。例如商家管理员可以配置本租户的角色,门店员工只需要处理所负责门店的业务,会员则使用前台购物服务。若各应用分别维护登录、会话和权限,新增入口时容易重复开发,人员调店或离职后也更难统一变更权限。用户中心集中管理身份、组织关系和授权,为商城前台、商家后台与运营后台提供可复用的用户能力。


点击空白处退出提示



SaaS 商城面向多个商家和门店,同时服务消费者、商家管理员、门店员工和平台运营。不同身份进入同一套业务平台,账号归属与操作范围各不相同。例如商家管理员可以配置本租户的角色,门店员工只需要处理所负责门店的业务,会员则使用前台购物服务。若各应用分别维护登录、会话和权限,新增入口时容易重复开发,人员调店或离职后也更难统一变更权限。用户中心集中管理身份、组织关系和授权,为商城前台、商家后台与运营后台提供可复用的用户能力。
1. 会员身份管理。支持商城会员的注册、微信会员关联和资料查询,并在后续迭代补充会员认证能力。
2. 租户、门店与员工管理。支持租户账号开通、维护和状态管理,维护租户与门店的关系,按业务需要为员工分配或解除门店角色。
3. 统一认证与会话。提供租户和员工登录、令牌签发、校验、刷新和退出能力,让多个业务客户端复用同一套认证服务。
4. 角色与权限配置。按应用配置角色和权限项,区分菜单与按钮操作。业务端可以根据用户的角色和门店关系获取相应权限。
5. 登录记录。记录登录成功、失败与退出等事件,为账号问题定位和操作追溯提供依据。
我独立设计 SaaS 商城的用户认证与授权中心(UAA),并实现核心认证、会话管理与权限配置能力。
1. 统一登录流程,适配不同身份。租户管理员、员工和会员的账号来源和校验方式不同。我基于 Spring Security 和 OAuth 2.0,将不同身份的认证逻辑拆开,统一令牌签发和校验流程。业务应用接入同一认证服务,新增身份时可复用会话管理能力。
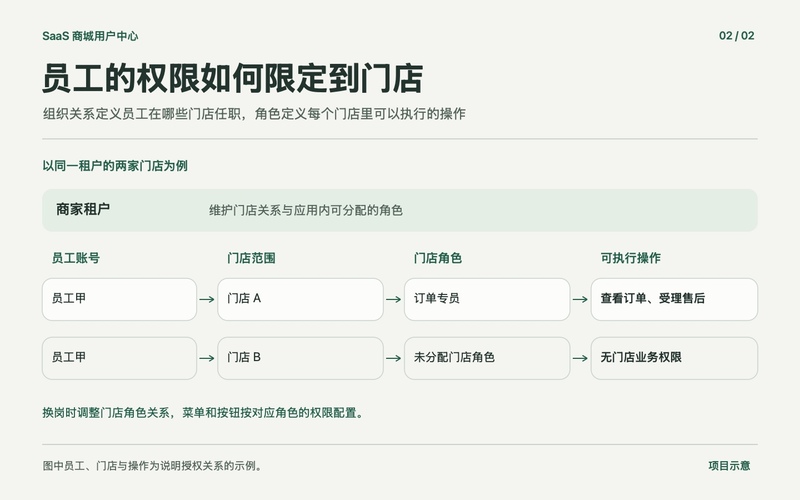
2. 用组织关系和角色表达权限范围。员工可能服务多个门店,商家也可能接入不同业务应用。我将租户、门店、员工、角色与权限分开建模,通过角色绑定表达员工在相应门店可执行的操作,并补充菜单和按钮级配置。人员调店或职责变化时,可以通过调整角色关系处理。
3. 补齐会话退出和问题追溯。我扩展了数据库令牌存储,优化令牌刷新和续期,处理退出时的会话撤销与过期清理,并增加登录成功、失败与退出日志,使登录异常和会话变化有记录可查。

评论