

1、企业安全运营中心(SOC)普遍面临告警疲劳与分析师稀缺的双重困境:日均海量告警涌入、误报率高、多源日志彼此孤岛,资深安全分析师缺口大、平均响应时长(MTTR)居高不下;
2、传统规则引擎只能做静态匹配,威胁情报与知识难以自动落地。
3、本项目立项旨在打造一套 AI 驱动的自动化安全运营平台,用大模型多 Agent 自动完成告警归一化、关联调查、根因分析与闭环响应,把分析师从重复人工研判中解放出来,实现 "告警接入→AI 调查→自动响应→审计留痕" 的全流程自动化。


点击空白处退出提示



1、企业安全运营中心(SOC)普遍面临告警疲劳与分析师稀缺的双重困境:日均海量告警涌入、误报率高、多源日志彼此孤岛,资深安全分析师缺口大、平均响应时长(MTTR)居高不下;
2、传统规则引擎只能做静态匹配,威胁情报与知识难以自动落地。
3、本项目立项旨在打造一套 AI 驱动的自动化安全运营平台,用大模型多 Agent 自动完成告警归一化、关联调查、根因分析与闭环响应,把分析师从重复人工研判中解放出来,实现 "告警接入→AI 调查→自动响应→审计留痕" 的全流程自动化。
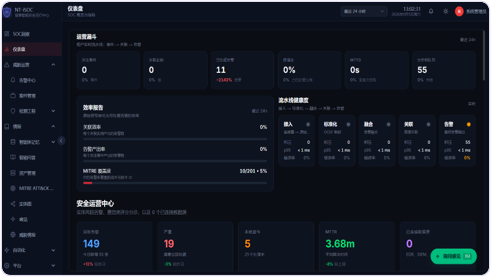
平台是一个完整的企业级安全运营控制台,核心功能模块包括:
① 告警接入与归一化:多源连接器(API / 日志)实时接入,统一清洗标准化;
② 告警融合:自动去重、聚合、风险评分,压缩告警量;
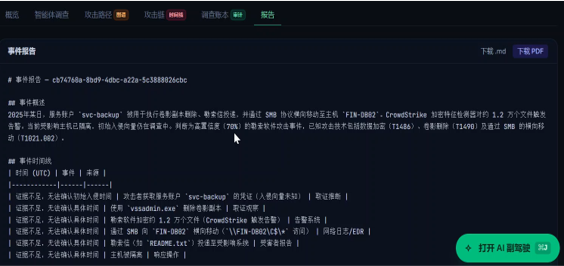
③ AI 智能调查:多 Agent 协作完成分诊、威胁狩猎、实体关联分析,并自动生成调查结论与报告;
④ 事件 / 案例管理:全生命周期状态流转、时间线审计;
⑤ SOAR 自动响应:剧本化动作执行 + 多级人工审批流;
⑥ UEBA 用户行为分析:建立行为基线、输出异常评分;
⑦ 威胁情报接入与 IOC 自动匹配、⑧ 知识库 RAG 问答;
⑨ 多租户 IAM 权限(JWT 鉴权、租户数据隔离)、⑩ 审计日志防篡改与 LLM 成本看板,前端通过 SSE 实时推送告警与调查进度
1、技术栈与架构:前端 Vue 3.5 + Vite + TypeScript + Naive UI;后端 Python 3.12 + FastAPI + DDD 四层架构的微服务集群(10 个服务,含一个 Go 高性能日志摄取服务);AI 层采用 LangGraph Supervisor 模式做多 Agent 编排;数据层为 PostgreSQL(行级安全 RLS 多租户 + Apache AGE 图数据库 + pgvector 向量检索)+ Redis + Kafka(KRaft)事件脊柱;容器化部署。
2、我负责:整体架构设计与微服务拆分、核心数据库设计与 Alembic 迁移、AI 调查 Agent 编排、多租户 IAM 鉴权、Docker Compose 一键部署与脚本。
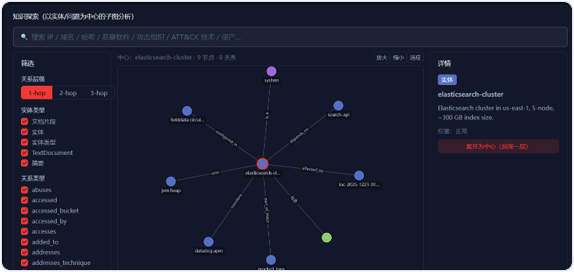
3、亮点与难点:事件驱动管线削峰、图 + 向量混合检索支撑实体关联;;难点在于多 Agent 长任务状态管理(PostgresSaver)、跨服务内部令牌鉴权、安全知识管理。



评论