

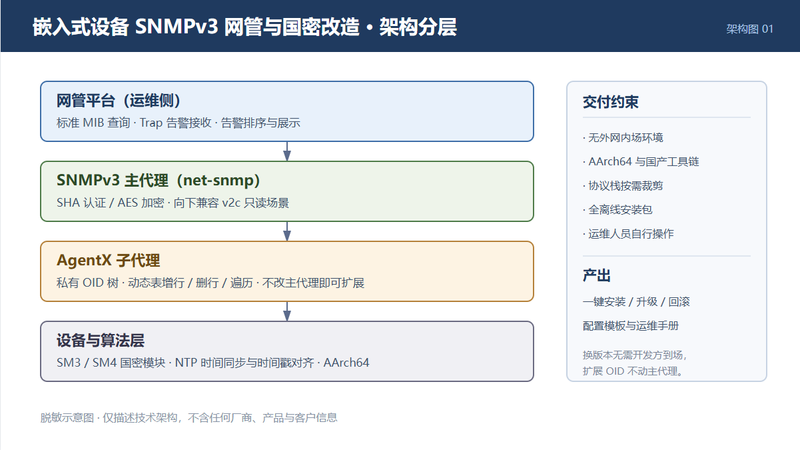
设备需接入既有网管平台,要求支持标准 MIB 查询、私有 OID 扩展与告警上报,同时满足信创合规中的国密算法要求。设备运行在无外网的内场环境,交付物必须可离线安装、可由运维人员自行操作,不能依赖开发人员到场。目标平台为 AArch64 架构与国产工具链,需在有限资源下完成协议栈裁剪与算法集成。


点击空白处退出提示



设备需接入既有网管平台,要求支持标准 MIB 查询、私有 OID 扩展与告警上报,同时满足信创合规中的国密算法要求。设备运行在无外网的内场环境,交付物必须可离线安装、可由运维人员自行操作,不能依赖开发人员到场。目标平台为 AArch64 架构与国产工具链,需在有限资源下完成协议栈裁剪与算法集成。
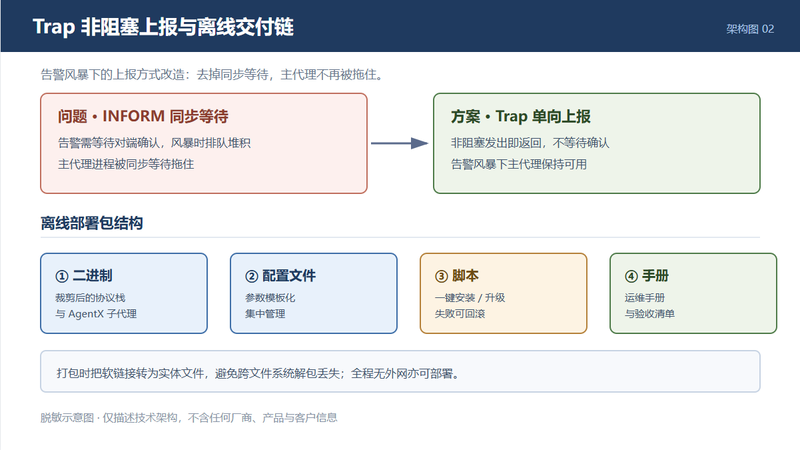
① SNMPv3 用户认证与加密(SHA 认证 / AES 加密),向下兼容 v2c 只读场景;② AgentX 子代理架构,私有 OID 树与动态表结构可独立扩展,不改动主代理;③ Trap 非阻塞上报,告警风暴时不拖死主代理进程;④ SM3/SM4 国密算法集成,按标准测试向量逐项校验通过;⑤ NTP 时间同步与 SNMP 时间戳对齐,便于告警排序;⑥ 完整离线部署包:二进制、配置、一键安装脚本与运维手册,无网环境可部署。
独立完成方案设计、开发与现场交付,周期约 6 周。技术栈:C、Shell、嵌入式 Linux、net-snmp、AgentX、SNMPv3、国密 SM3/SM4、交叉编译(AArch64)。实施要点:① 交叉编译协议栈并裁剪不需要的模块,适配目标架构与国产工具链;② 编写 AgentX 子代理,实现企业私有 OID 段与动态表,支持增行、删行与遍历;③ 集成国密算法模块,用标准测试向量做单元校验;④ 现场问题定位——AgentX socket 权限导致非 root 子代理连不上、INFORM 同步等待拖住主代理,改为 Trap 单向上报;⑤ 打包离线部署包,把软链接转为实体文件以避免跨文件系统解包丢失,并编写安装、升级、回滚脚本。最终交付可由运维人员自行完成的离线安装包与手册。

评论