首页
程序员
解决方案
招聘用人
云端工作
自由工作、远程工作
企业 Agent
飞书企微接 AI,一句话查各部门情况
项目研发
需求梳理
规划落地您的想法
整包开发
一站式软件开发
作品
发布需求
开发者入驻
APP
登录
/
注册
技术
全部
Python
Java
PHP
C
C++
Android
iOS
Shell
Go
Rust
Ruby
Kotlin
Swift
Node.js
Unity3D
Object-c
Dart
Solidity
TypeScript
Perl
更多
行业
全部
人工智能
区块链
工业互联网
企业服务
金融
游戏
智能硬件
云计算
电商
开发工具
项目任务
物联网
教育校园
内容平台
机器深度学习
生活旅游
政务
医疗健康
音视频多媒体
汽车
机器人
社交
物流仓储
低代码
脚本插件
能源
网络安全
VR/AR
科学研究
边缘计算
自动驾驶
量子计算
更多
其他
类型
全部
全部
语言框架
开源项目
产品系统
源文件源码
系统
全部
全部
Web
Android应用
iOS应用
小程序轻应用
Windows
MacOS
HarmonyOS应用
Linux
iPadOS
H5
车载应用
电视应用
Web3
算法模型
嵌入式硬件
LaunchBox
Vibe Coding
全部
C
C语言是一门由丹尼斯·里奇在贝尔实验室于1972年开发的经典过程式编程语言,它被设计用于实现UNIX操作系统并迅速成为系统编程的基石。其核心特点是接近硬件底层、执行效率极高且极其灵活,提供了对内存的精细控制(如指针操作)和直接的硬件访问能力,因此被誉为“高级语言中的汇编语言”。C语言的语法简洁而强大,它缺乏现代语言中的一些安全抽象(如垃圾回收、面向对象),但这反而赋予了程序员极大的自由和控制权。正因如此,它被广泛应用于开发操作系统(如Linux、Windows)、嵌入式系统、编译器、数据库以及性能至关重要的系统软件和底层驱动。其高度可移植性催生了大量衍生标准(如C89、C99),并深刻影响了C++、Java、C#等后续语言的语法设计。尽管学习曲线较陡且需要手动管理内存,但C语言至今仍是计算机科学教育的核心内容和构建计算世界底层基础设施不可替代的工具,深刻理解C语言有助于洞察程序的真正运行机制。
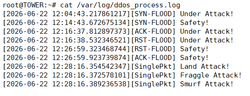
抗DDoS攻击防护系统
产品系统
引擎可自主识别并防护DDoS攻击,最大可支撑40Gbps攻击流量清洗。支持多种主流通信协议,覆盖从二层到七层的基础防护能力。内置泛洪攻击检测模块,可精准识别SYNFlood、ACKFlood、ICMPFlood、DNSFlood等常见流量型攻击,同时支持单包攻击检测,对端口扫描、畸形报文、异常请求包
50
0
C
云计算
一块 ESP32-C5 板子做的离线 Wi-Fi 安全审计工具
产品系统
Vibe Coding
WiFi刺客影是一块ESP32-C5开发板做的离线无线安全审计工具,上电自起控制台热点,手机或电脑打开浏览器就是完整控制台,全程离线。被动能力(默认就在跑、不发一帧):2.4G/5G双频混杂监听与实时帧率统计,周围AP的BSSID/SSID/信道/信号/加密清单,客户端与所连网络的对应表,可持久化的
66
0
C
网络安全
软件开发
产品系统
模拟现代战争,根绝各国公开军事装备水平,进行模型加载入库,多方调动部署,分海、陆、空、卫星等全面作战,全球覆盖范围,达到多方作战,战争推演的目的(加密)
74
0
C++
项目任务
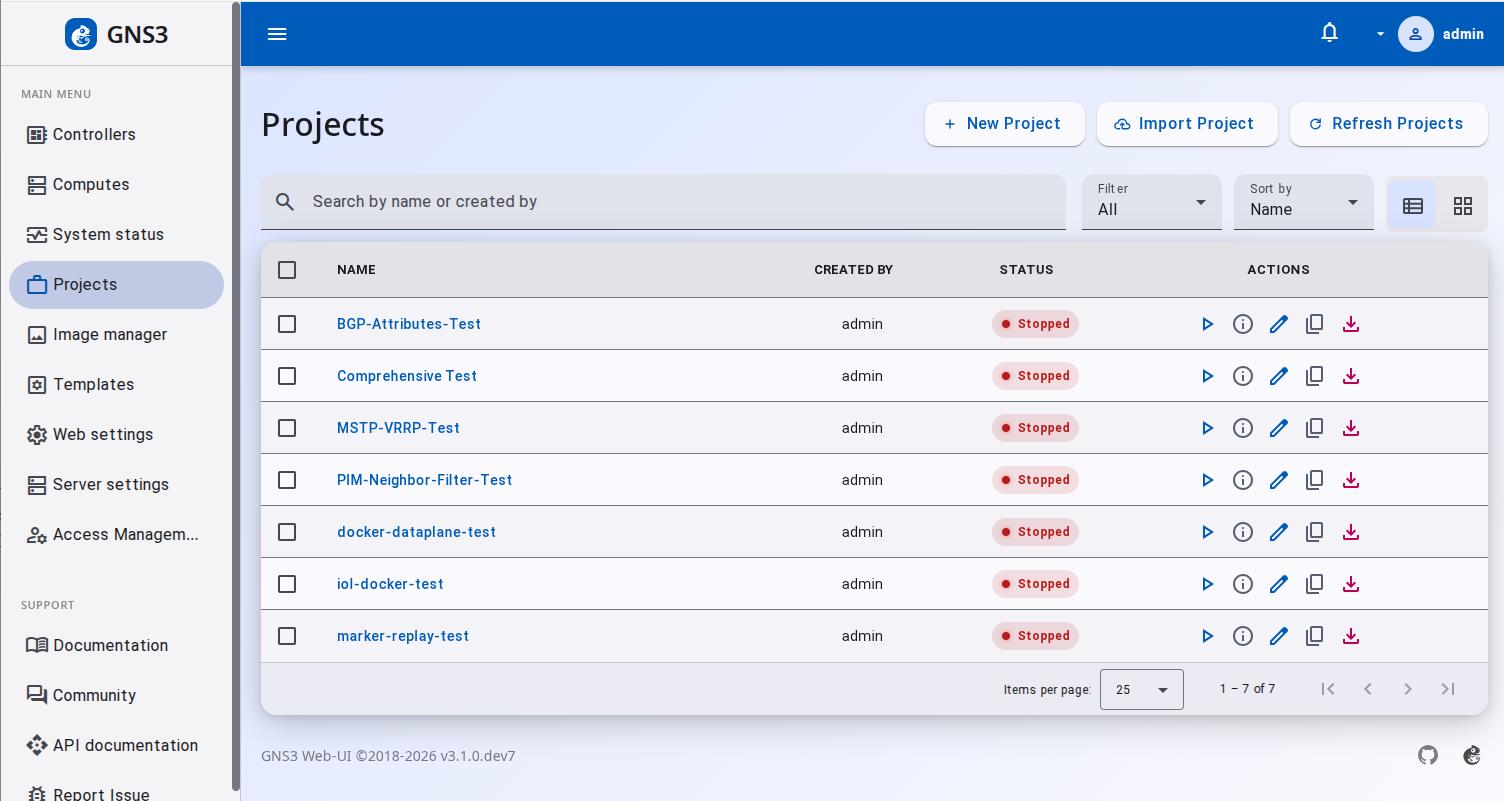
GNS3
开源项目
GNS3(GraphicalNetworkSimulator3)是全球知名的开源图形化网络仿真平台,允许工程师在计算机上构建与真实网络一致的复杂拓扑:既可运行思科、诺基亚等厂商的真实设备镜像(Dynamips/QEMU仿真),也可接入Docker容器与虚拟机构建混合网络。平台由Web图形界面(Ang
80
0
C
网络安全
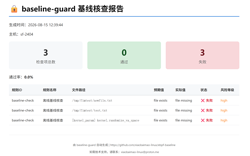
基于 eBPF LSM 的 Linux 内核级文件完整性监控(FIM) & 安全基线核查工具
产品系统
Vibe Coding
baseline-guard依托eBPFLSM实现无侵入内核级文件审计,兼顾静态基线快照比对与实时运行时篡改检测,弥补传统静态扫描无法实时防护、通用监控工具无可信文件基准的短板。核心能力拆分:基线快照管理:递归采集目录/文件的SHA256哈希、UID/GID、权限存入SQLite,作为可信基准;配套
123
0
C++
网络安全
智能网关
产品系统
智能网关系列产品与传统路由器(如家用的华为、小米等)相比较,功能的侧重点不同,我们的并不是为了上网,而是在已有路由器上网的基础上做NAT穿透,直接在两个或多个可上网节点上建立虚拟专网通道,建立起P2P直接网络连接,将公网连接转换为虚拟私有网络。
114
0
C++
网络安全
泽御云IDC系统
产品系统
泽御云IDC财务系统是一款面向IDC服务商的综合财务管理平台,主要功能模块包括:1.客户资源管理:支持客户信息录入、分级管理、合同关联,实现客户全生命周期跟踪。2.产品套餐管理:灵活配置云服务器、VPS、域名等产品套餐,支持按流量、时长、带宽等多维度计费规则设置。3.自动化账单系统:根据客户订购产品
105
0
PHP
网络安全
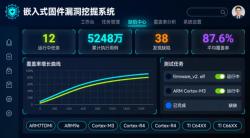
嵌入式固件漏洞挖掘系统
产品系统
系统按分布式三层架构组织(展示层/业务层/基础服务层),共八个核心模块:①项目管理:测试项目、任务的创建、配置、启停与实例调度;②全数字仿真环境构建:面向20余种CPU指令集(ARM7/ARM9/Cortex-M3/R4、C64XX/C66XX/C67XX、F283X、C55XX、DM64XX)及时
141
0
C++
网络安全
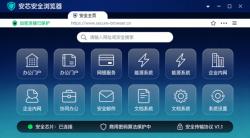
金石安全浏览器
产品系统
项目主要包含以下功能模块:(1)国密协议通信模块——内置GMSSL协议栈,支持TLCP/国密SSL握手及SM2/SM3/SM4算法套件;(2)证书管理模块——支持SM2国密证书的解析、验证与信任库管理,独立管理TLCP根CA证书库;(3)安全芯片适配模块——对接国产安全芯片商密算法引擎,实现硬件级S
186
0
C++
网络安全
https://github.com/kouzhudong
产品系统
numandRemoveHookinWindowsKernel设计目标:别的ARK工具没有的,或者很少有的,或者不开源的。自己喜欢的,常用的,避免自己繁琐的windbg操作。procexp.exe和processhacker及SystemInformer.exe有的,一般不添加。应用层能实现的一般不
399
0
C++
网络安全
国际跨域 SD-WAN 运营平台
产品系统
平台分为运营后台与用户自助两大子系统,主要功能模块如下:后台管理平台:基础数据管理:支持洲、国家、城市、社区等地理层级配置,适配全球多节点网络资源管理。产品套餐管理:套餐创建、资费规则、优惠策略配置,支持月包/季包/年包等灵活计费模式。资源与认证管理:IP资源、账号认证信息、网络资源分配,保障业务开
109
0
C
企业服务
Android ARM64 原生运行时插桩工具链(项目为终端和分析工具,图片以技术架构和介绍为主)
产品系统
该项目由命令行加载器和进程内插桩库两部分组成,提供目标进程定位、原生模块加载、初始化入口接管、函数级运行时拦截、运行状态校验和持续监测能力,形成从模块构建、进程附着到运行时接管的完整链路。
143
0
C++
开发工具
Android 原生文件运维与执行辅助平台
产品系统
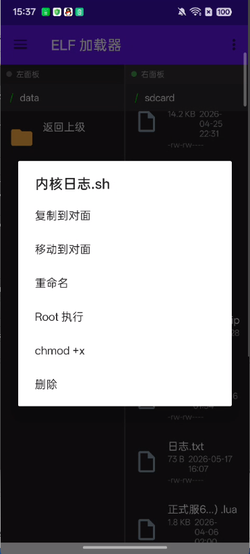
系统提供双栏文件浏览、书签、隐藏文件显示、复制/移动/重命名/删除/权限调整等文件管理能力,同时支持原生二进制基础识别、终端会话、执行参数传递、目录级终端打开和本地执行验证,形成“文件管理+原生识别+执行验证”的完整闭环。
140
0
C++
开发工具
BlueMoon Android GKI 内核插桩与运行时诊断平台(程序为内核驱动无法展示图片,图片
产品系统
项目由内核驱动、多版本loader、用户态控制器和自测链路组成,支持硬件断点/观察点管理、多进程附着、寄存器快照、条件触发、跨CPU恢复、共享ABI通信和多版本内核适配,形成完整的内核级运行时诊断闭环。
133
0
C++
开发工具
Protect(EncryptBlitz)多目标虚拟化加固与集中式交付平台
产品系统
系统由Web前台、用户控制台、管理员后台、Go后端API/Worker和服务端私有protect_cli保护引擎组成,支持九类目标的统一保护流程。平台提供文件上传、目标识别、函数发现与选择、函数级细粒度策略配置、保护任务提交、结果下载和customer-safe报告查看等能力,并支持显式suprem
232
1
C++
网络安全
网络安全审计系统
产品系统
项⽬描述:为南⽅电⽹打造专属终端安全审计系统,实现内⽹终端⾏为监控、合规审计、事件上报与⻛险溯源,满⾜电⼒⾏业⾼ 安全监管要求。 项⽬职责: 负责审计客⼾端设计开发,实现⽹络、⽂件、端⼝、⾼危命令全维度监控; 研发Python版SSH监控客⼾端,完成⽂件监控、基线核查、命令⾏审计功能; 基于Kafk
157
0
C++
网络安全
终端安全卫士
产品系统
技术栈:Linux(X86_64/PPC64)、C/C++、Hook内核机制、进程⽩名单、访问控制、双因⼦认证、⽂件完整性校验、等保2.0三级项⽬描述:依据国家等保三级标准,牵头政企级主机安全加固产品全流程研发,构建内核级防护、合规审计、⼊侵防御⼀体化能⼒,覆盖电⼒、⼯业等⾼安全等级场景。项⽬职责:
158
0
C++
网络安全
工控网关
产品系统
SM工控安全网关主要由七个软件组成,工控安全管理平台、消息交互软件、网络审计与监测软件、网络防护与监测软件、USB管控软件、串口通信防护与监测软件,NC文件拦截和审计。服务器和客户端通过网络连接,客户端中运行六大模块和功能通过进程间消息队列通线和协同工作。
129
0
C
网络安全
安全网关项目Ezchip微码开发
产品系统
开发环境:在EXCHIP的NP3,NP4,NP5上进行微码开发。功能介绍:支持L2-L4层各种封装格式的报文信息识别和提取,支持search查表及search阶段重新组key查表,resolve决策,modify修改,表项学习,后端服务器保活等
138
0
C
网络安全
XDP网闸项目
产品系统
1.提供Web管理系统,为用户提供配置端到端的数据摆渡规则。2.支持基础通信协议tcp,udp3.支持高级通信协议smtp,pop3,imap,oracletns,http等。
123
0
C
网络安全
当前共36个项目
登录查看更多
登录
登录后即可上传、下载作品
分类
GIS
金融
HaProxy
OpenNN
DNS
Hadoop
C++
Haskell
Linux
RabbitMQ
×
寻找源码
源码描述
联系方式
提交
重点城市程序员兼职推荐
北京程序员兼职
上海程序员兼职
深圳程序员兼职
广州程序员兼职
杭州程序员兼职
成都程序员兼职
南京程序员兼职
武汉程序员兼职
西安程序员兼职
重庆程序员兼职
郑州程序员兼职
长沙程序员兼职
苏州程序员兼职
合肥程序员兼职
厦门程序员兼职
济南 程序员兼职
青岛程序员兼职
天津程序员兼职
大连程序员兼职
福州程序员兼职
石家庄程序员兼职
沈阳程序员兼职
太原程序员兼职
无锡程序员兼职
南昌程序员兼职
哈尔滨程序员兼职
南宁程序员兼职
珠海程序员兼职
宁波程序员兼职
昆明程序员兼职
东莞程序员兼职
贵阳程序员兼职
美国程序员兼职
长春程序员兼职
温州程序员兼职
佛山程序员兼职
常州程序员兼职
呼和浩特程序员兼职
兰州程序员兼职
乌鲁木齐程序员兼职
中山程序员兼职
海口程序员兼职
洛阳程序员兼职
更多
重点岗位程序员兼职推荐
C++兼职
Rust兼职
小程序兼职
cocos2d-x兼职
Unity3D兼职
DBA兼职
运维兼职
测试兼职
Go兼职
UE设计师兼职
全栈兼职
技术创始人兼职
CTO兼职
架构师兼职
产品经理兼职
PHP兼职
Java兼职
C兼职
C#兼职
Python兼职
Ruby兼职
Node.js兼职
项目经理兼职
Android兼职
iOS兼职
前端兼职
UI设计师兼职
原画师兼职
嵌入式兼职
Vibe Coding兼职
fde兼职
HarmonyOS兼职
区块链兼职
人工智能兼职
硬件开发兼职
移动其他兼职
更多