首页
程序员
解决方案
招聘用人
云端工作
自由工作、远程工作
企业 Agent
飞书企微接 AI,一句话查各部门情况
项目研发
需求梳理
规划落地您的想法
整包开发
一站式软件开发
作品
发布需求
开发者入驻
APP
登录
/
注册
技术
全部
Python
Java
PHP
C
C++
Android
iOS
Shell
Go
Rust
Ruby
Kotlin
Swift
Node.js
Unity3D
Object-c
Dart
Solidity
TypeScript
Perl
更多
行业
全部
人工智能
区块链
工业互联网
企业服务
金融
游戏
智能硬件
云计算
电商
开发工具
项目任务
教育校园
物联网
内容平台
生活旅游
机器深度学习
医疗健康
政务
音视频多媒体
汽车
社交
机器人
物流仓储
低代码
脚本插件
能源
网络安全
VR/AR
边缘计算
自动驾驶
科学研究
量子计算
更多
其他
类型
全部
全部
语言框架
开源项目
产品系统
源文件源码
系统
Windows
全部
Web
Android应用
iOS应用
小程序轻应用
Windows
MacOS
HarmonyOS应用
Linux
iPadOS
H5
车载应用
电视应用
Web3
算法模型
嵌入式硬件
LaunchBox
Vibe Coding
全部
网络安全
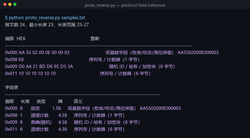
Binary Protocol Inferencer — 未知二进制协议字段推断工具
产品系统
工具包含三个模块:一、列对齐统计模块。把多条报文按偏移对齐,对每个字节位置计算唯一值数量、Shannon熵与均值,形成逐列的统计特征。二、字段分段模块。依据列特征做聚类,把相邻同类列合并为一个字段,自动区分固定值、低基数字段、严格递增序列与高熵随机段。三、语义推断模块。结合分段结果给出字段用途假设:
23
0
C++
开发工具
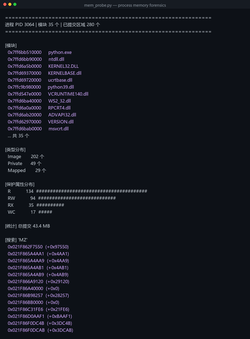
Process Memory Probe — 进程内存布局分析与取证探针
产品系统
工具包含四个模块:一、进程定位与模块清单。按进程名或PID定位目标,列出全部已加载模块及其基址。二、地址空间遍历。从零到用户态地址上限逐区扫描,按MEM_COMMIT过滤,统计区域类型(映像、映射、私有)与保护属性(只读、读写、执行、可写可执行等)的分布。三、可疑区域标记。单独提取可写可执行(RWX
25
0
C++
开发工具
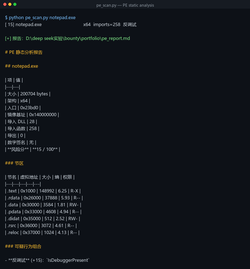
PE Static Analyzer — Windows 可执行文件静态风险评估工具
产品系统
工具由五个模块组成:一、PE结构解析模块。逐层解析DOS头、NT头、可选头(同时兼容PE32与PE32+)、节表、导入表、导出表与TLS回调,并自行完成RVA到文件偏移的节内映射。二、节区熵分析模块。对每个节的原始字节计算Shannon熵,识别压缩与加密节,同时匹配UPX、ASPack、Themid
17
0
C++
开发工具
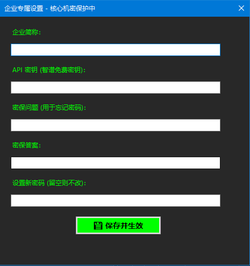
猎鹰军师·白泽天书 - 企业级私有AI中枢
产品系统
本项目为个人独立研发的企业级私有AI桌面客户端。采用C#WinForms构建高颜值极客风交互界面,对接智谱AI大模型接口。核心亮点:1.纯本地运行防泄密(无需公网服务器,数据绝对安全);2.企业白标定制(支持一键生成专属Logo和标题);3.老板专属防护(一键锁屏防偷窥、连错三次自动退出、密保问题找
43
0
C++
网络安全
万剑归宗·全语言自动化代码审计中枢
产品系统
系统包含四大核心模块1.多语言解析模块,内置12种主流开发语言(C#、Python、Java、PHP、Go、C++/Qt等)的扫描规则,下拉框一键切换;2.智能漏洞匹配引擎,内置硬编码密码、危险命令执行、SQL拼接等数十种高危漏洞正则规则;3.智能修复联动模块,针对扫出的漏洞,自动输出标准的安全修复
71
0
C++
企业服务
1、300M某芯片方案的中继器(这一款芯片方案不方便透露,请谅解);2、RTL8197F中继器;3、
产品系统
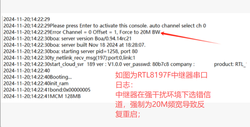
1、中继器系列产品:有中继模式和AP模式,但是客户场景下中继模式使用偏多,中继模式同时包含桥模式中继和WISP模式中继;桥模式:即中继器自身和下挂sta均从上级获取地址,本质是个交换模式;WISP(无线wan)工作在路由模式,无线跨NAT转发,本质是个路由模式;通过无线中继扩展信号的功能,可以满足客
42
0
Python
智能硬件
Windows应用多开沙箱系统-应用多开器
产品系统
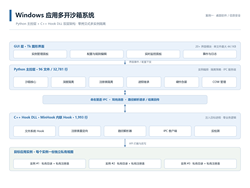
系统由五大模块组成:(1)沙箱核心:创建、启动、销毁沙箱实例,管理生命周期与资源配额;(2)文件系统虚拟化:通过APIHook拦截文件读写,把实例的写入重定向到私有目录,采用写时复制,原始安装文件不被污染;(3)注册表隔离:拦截注册表API,把HKCU下的写入重定向到实例私有分支;(4)环境伪装:虚
58
0
C++
网络安全
码桥 QR Bridge
产品系统
Vibe Coding
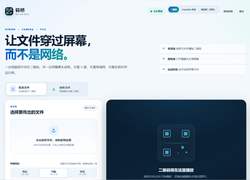
4.1发送端打开码桥→“发送文件”→选择文件。选择档位:稳定:220B/码,v10/57×57,适合远距离、旧摄像头;均衡:440B/码,v15/77×77,推荐默认;快速:745B/码,v20/97×97,需要清晰对焦和较近的距离。并行路数保持4路高速(默认)。如果接收端很难识别,改成“单码”兜底
49
0
Python
脚本插件
sendguard — 跨六语言一致性校验闸
产品系统
1)冻结规格:25个用例(20个陷阱+5个对照),每个单元格记录实现结果;2)等值比对:六端口(Python/Node/Go/Java/C#/Rust)各自产出,闸门逐格比对;3)指纹漂移:按sha256(gitcat-fileblob)计算规格指纹,识别记录对应的是哪一版规格;4)自测:闸门本身2
49
0
C#
网络安全
LaneFlow Free — 开源 Windows 代理管理客户端
产品系统
1)多席位管理:每个席位独立出口与独立隧道;2)会话持久化:关闭再打开无需重登;3)到期自动断线:只断到期席位,不牵连其他;4)系统代理桥接与一键还原;5)节点登记表与健康检查,异常可见;6)安装包与自动更新;代码全部开源,可自行构建。
45
0
C#
网络安全
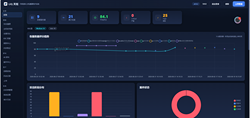
LiQ 天枢 天枢蓝队主机溯源防护系统
产品系统
Vibe Coding
1.资产与远程巡检:服务器资产管理(连接测试/批量检查/文件扫描),一键下发巡检脚本远程执行,支持深度查毒,报告自动入库出结构化发现项。2.应急响应(LiveResponse):定向补证命令组(账号/登录/持久化/网络/进程)+自定义路径列举,凭据用后即弃不落库。3.IOC狩猎:基于AC自动机在全网
55
0
Caffe
企业服务
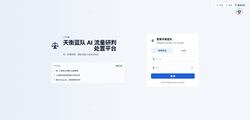
天衡蓝队 AI 流量研判 处置平台
产品系统
1.多源告警接入:对接360本脑/NDR、山石WAF、天融信IPS、绿盟WAF、奇安信WAF、微步SIG情报、幻阵蜜罐等设备,syslog/API桥接归一化入库。2.AI智能研判:大模型自动研判告警,输出判定、风险等级、置信度与处置建议;支持白名单前置过滤、多平台实时研判、多模型容灾切换。3.自动封
53
0
Caffe
企业服务
基于ssh动态端口代理实现的socks5和http代理
开源项目
Proxy是一个用Go语言编写的高性能智能网络代理服务器,支持SOCKS5和HTTP/HTTPS协议。它能够根据目标地址和网络状况智能选择最佳路由方式(SSH隧道或直连),并通过连接池管理提高处理效率。
103
0
Go
网络安全
wiondws 网络过滤驱动
产品系统
1主要有网络过滤模块。2.可以实现对指定程序的网络通讯进行管控,比如指定某程序只允许某网络协议,某网络地址,某网络端口上进行通信,其它网络通信全部断开等。3.可以实现对特定网络数据包的抓取,数据包内容修改,以及重定向等功能。
48
0
C++
企业服务
windows 系统文件保护,程序保护过滤驱动
产品系统
1.主要有文件保护模块,进程保护模块。2.文件保护模块用来识别需要保护的文件列表,以及识别进行文件操作的程序,用户,以及所拥有的权限,是否可以操作此文件,如果不能则拒绝执行。3.进程保护模块用来识别需要保护的程序列表,以及识别进行程序操作的程序,用户,以及所拥有的权限,是否可以操作此程序停止运行或退
46
0
C++
企业服务
医疗保险防诈骗系统
产品系统
通过用户使用个人医保账户的行为,以及交易数据的分析,构建一个智能分析是否有医疗保险欺诈的风险,为各大人民的个人资产提供良好的保障,主要有三个功能块,数据分析、数据展示以及结果分析,数据分析模块就是对个人医保账户的交易数据进行一个相关性分析,发现其中的一些问题。数据展示就是通过热力图等分析形式,能发现
62
0
Java
网络安全
中医药溯源系统
产品系统
(1)项目最终会以一个平台系统的形式呈现出来,所用到的主要技术是区块链技术和大数据处理技术,首先收集中药材数据,可以从泰州当地的药草种植地,例如泰州的中国医药城草药植物园,或者从中国药品监督局的官网里利用爬虫技术收集相关药品的信息。(2)接着要利用大数据技术,对所采集的数据进行预处理,这是为了保证数
76
0
Java
区块链
自主安全运营中心(SOC)
产品系统
Vibe Coding
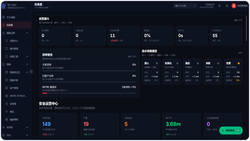
平台是一个完整的企业级安全运营控制台,核心功能模块包括:①告警接入与归一化:多源连接器(API/日志)实时接入,统一清洗标准化;②告警融合:自动去重、聚合、风险评分,压缩告警量;③AI智能调查:多Agent协作完成分诊、威胁狩猎、实体关联分析,并自动生成调查结论与报告;④事件/案例管理:全生命周期状
69
0
Kafka
人工智能
渗透测试、安全服务
产品系统
本服务以“标准化流程+可复用工具链+商业报告交付”为核心,包含以下模块:资产梳理与信息收集:域名、IP、端口、服务指纹、后台入口、API/Swagger接口、小程序与APP基础资产发现。Web/API漏洞检测与验证:覆盖SQL注入、XSS、CSRF、SSRF、文件上传、反序列化等常见漏洞,结合Bur
88
0
安全测试
工业互联网
AI 驱动 SRC 业务漏洞自动化挖掘与报告生成工具
产品系统
1.数据包智能解析模块:自动抓取并解析HTTP请求包,识别接口鉴权逻辑、可控参数与业务链路,自动标记存在风险的输入点,覆盖越权、支付篡改、风控绕过等常见业务漏洞场景。2.多级漏洞研判模块:联动多主流大模型构建Agent评审流,对可疑接口进行多轮payload构造与结果复核,按SRC标准自动判定风险等
105
0
自动化测试
人工智能
当前共140个项目
登录查看更多
登录
登录后即可上传、下载作品
分类
OpenNN
C#
gorm
Kafka
Node.js
CMake
安全测试
ASP
MVVM
C
×
寻找源码
源码描述
联系方式
提交
重点城市程序员兼职推荐
北京程序员兼职
上海程序员兼职
深圳程序员兼职
广州程序员兼职
杭州程序员兼职
成都程序员兼职
南京程序员兼职
武汉程序员兼职
西安程序员兼职
重庆程序员兼职
郑州程序员兼职
长沙程序员兼职
苏州程序员兼职
合肥程序员兼职
厦门程序员兼职
济南 程序员兼职
青岛程序员兼职
天津程序员兼职
大连程序员兼职
福州程序员兼职
石家庄程序员兼职
沈阳程序员兼职
太原程序员兼职
无锡程序员兼职
南昌程序员兼职
哈尔滨程序员兼职
南宁程序员兼职
珠海程序员兼职
宁波程序员兼职
昆明程序员兼职
东莞程序员兼职
贵阳程序员兼职
美国程序员兼职
长春程序员兼职
温州程序员兼职
佛山程序员兼职
常州程序员兼职
呼和浩特程序员兼职
兰州程序员兼职
乌鲁木齐程序员兼职
中山程序员兼职
海口程序员兼职
洛阳程序员兼职
更多
重点岗位程序员兼职推荐
C++兼职
Rust兼职
小程序兼职
cocos2d-x兼职
Unity3D兼职
DBA兼职
运维兼职
测试兼职
Go兼职
UE设计师兼职
全栈兼职
技术创始人兼职
CTO兼职
架构师兼职
产品经理兼职
PHP兼职
Java兼职
C兼职
C#兼职
Python兼职
Ruby兼职
Node.js兼职
项目经理兼职
Android兼职
iOS兼职
前端兼职
UI设计师兼职
原画师兼职
嵌入式兼职
Vibe Coding兼职
fde兼职
HarmonyOS兼职
区块链兼职
人工智能兼职
硬件开发兼职
移动其他兼职
更多